Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# Erste Schritte mit Amazon DocumentDB Elastic Clusters
In diesem Abschnitt „Erste Schritte“ erfahren Sie, wie Sie Ihren ersten elastischen Cluster erstellen und abfragen können.
Es gibt viele Möglichkeiten, eine Verbindung herzustellen und mit Amazon DocumentDB zu beginnen. Das folgende Verfahren ist der schnellste, einfachste und einfachste Weg für Benutzer, mit der Nutzung unserer leistungsstarken Dokumentendatenbank zu beginnen. In diesem Handbuch [AWS CloudShell](https://docs.aws.amazon.com/cloudshell/latest/userguide/welcome.html) können Sie Ihren Amazon DocumentDB-Cluster direkt von der aus verbinden und abfragen. AWS-Managementkonsole Neukunden, die für das AWS kostenlose Kontingent in Frage kommen, können Amazon DocumentDB CloudShell kostenlos nutzen. Wenn Ihre AWS CloudShell Umgebung oder Ihr Amazon DocumentDB Elastic Cluster Ressourcen nutzt, die über das kostenlose Kontingent hinausgehen, werden Ihnen die normalen AWS Tarife für diese Ressourcen berechnet. Mit diesem Handbuch können Sie in weniger als 5 Minuten mit Amazon DocumentDB loslegen.
**Topics**
+ [Voraussetzungen](#elastic-clusters-prerequisites)
+ [Schritt 1: Erstellen Sie einen elastischen Cluster](#elastic-get-started-clusters)
+ [Schritt 2: Stellen Sie eine Verbindung zu Ihrem Elastic Cluster her](#ec-gs-connect)
+ [Schritt 3: Teilen Sie Ihre Sammlung, fügen Sie Daten ein und fragen Sie sie ab](#elastic-get-started-shard)
+ [Schritt 4: Erkunden](#ec-gs-congrats)
## Voraussetzungen
Bevor Sie Ihren ersten Amazon DocumentDB-Cluster erstellen, müssen Sie Folgendes tun:
**Erstellen Sie ein Amazon Web Services (AWS) -Konto**
Bevor Sie Amazon DocumentDB verwenden können, müssen Sie über ein Amazon Web Services (AWS) -Konto verfügen. Das AWS Konto ist kostenlos. Sie zahlen nur für die Services und Ressourcen, die Sie wirklich nutzen.
Wenn Sie noch keines haben AWS-Konto, führen Sie die folgenden Schritte aus, um eines zu erstellen.
**Um sich für eine anzumelden AWS-Konto**
1. Offen [https://signin.aws.amazon.com/signup? request\_type=registrieren](https://signin.aws.amazon.com/signup?request_type=register).
1. Folgen Sie den Online-Anweisungen.
Während der Anmeldung erhalten Sie einen Telefonanruf oder eine Textnachricht und müssen einen Verifizierungscode über die Telefontasten eingeben.
Wenn Sie sich für eine registrieren AWS-Konto, wird eine erstellt. *Root-Benutzer des AWS-Kontos* Der Root-Benutzer hat Zugriff auf alle AWS-Services und Ressourcen des Kontos. Als bewährte Sicherheitsmethode weisen Sie einem Benutzer Administratorzugriff zu und verwenden Sie nur den Root-Benutzer, um [Aufgaben auszuführen, die Root-Benutzerzugriff erfordern](https://docs.aws.amazon.com/IAM/latest/UserGuide/id_root-user.html#root-user-tasks).
**Richten Sie die erforderlichen AWS Identity and Access Management (IAM-) Berechtigungen ein.**
Für den Zugriff auf die Verwaltung von Amazon DocumentDB-Ressourcen wie Clustern, Instances und Cluster-Parametergruppen sind Anmeldeinformationen erforderlich, mit denen Sie Ihre Anfragen authentifizieren AWS können. Weitere Informationen finden Sie unter [Identitäts- und Zugriffsmanagement für Amazon DocumentDB](security-iam.md).
1. Geben Sie in der Suchleiste von ** IAM ein **IAM** und wählen Sie es ** im Drop-down-Menü aus. AWS-Managementkonsole
1. Sobald Sie sich in der IAM-Konsole befinden, wählen Sie im Navigationsbereich ** Benutzer ** aus.
1. Wählen Sie Ihren Nutzernamen aus.
1. Wählen Sie **Add permissions** (Berechtigungen hinzufügen) aus.
1. Wählen Sie Richtlinien direkt ** anhängen aus**.
1. Geben Sie es `AmazonDocDBElasticFullAccess` in die Suchleiste ein und wählen Sie es aus, sobald es in den Suchergebnissen erscheint.
1. Wählen Sie **Weiter** aus.
1. Wählen Sie **Add permissions** (Berechtigungen hinzufügen) aus.
****
Ihr AWS Konto beinhaltet eine Standard-VPC in jeder Region. Wenn Sie sich für die Verwendung einer Amazon VPC entscheiden, führen Sie die Schritte im [ Thema ](https://docs.aws.amazon.com/vpc/latest/userguide/create-vpc.html) Erstellen einer Amazon VPC im * Amazon VPC-Benutzerhandbuch aus. *
## Schritt 1: Erstellen Sie einen elastischen Cluster
In diesem Abschnitt erklären wir, wie Sie einen brandneuen elastischen Cluster erstellen, indem Sie entweder die AWS-Managementkonsole oder AWS CLI die folgenden Anweisungen verwenden.
------
#### [ Using the AWS-Managementkonsole ]
So erstellen Sie eine elastische Cluster-Konfiguration mit AWS-Managementkonsole:
1. Melden Sie sich bei der AWS-Managementkonsole an und öffnen Sie die Amazon DocumentDB-Konsole unter [ https://console.aws.amazon.com/docdb](https://console.aws.amazon.com/docdb).
1. Wählen Sie in der ** Amazon DocumentDB Management Console ** unter ** Clusters die Option ** ** Create aus. **

1. Wählen Sie auf der ** Seite „Amazon DocumentDB-Cluster ** erstellen“ im ** Abschnitt ** Cluster-Typ die Option ** Elastic Cluster ** aus.
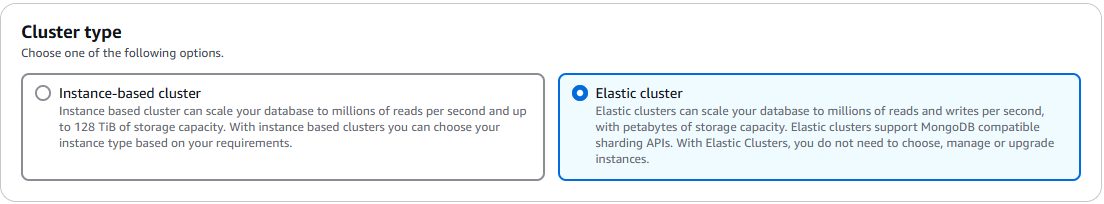
1. Konfigurieren Sie im ** Abschnitt ** Konfiguration Folgendes:
1. Geben Sie im ** Feld ** Clustername eine eindeutige Cluster-ID ein (gemäß den Benennungsanforderungen unter dem Feld).
1. Geben Sie im ** Feld Anzahl der ** Shards die Anzahl der Shards ein, die Sie in Ihrem Cluster haben möchten. Die maximale Anzahl von Shards pro Cluster beträgt 32.
**Anmerkung**
Für jeden Shard werden zwei Knoten bereitgestellt. Beide Knoten werden dieselbe Shard-Kapazität haben.
1. Wählen Sie im ** Feld Anzahl der ** Shard-Instances die Anzahl der Replikat-Instances aus, die Sie jedem Shard zuordnen möchten. Die maximale Anzahl von Shard-Instances beträgt 16 in Schritten von 1. Alle Replikatinstanzen haben dieselbe Shard-Kapazität, wie im folgenden Feld definiert. Zu Testzwecken sollte der Standardwert 2 ausreichen.
**Anmerkung**
Die Anzahl der Replikatinstanzen gilt für alle Shards im Elastic Cluster. Ein Wert von 1 für die Anzahl der Shard-Instances bedeutet, dass es eine Writer-Instanz gibt und alle weiteren Instanzen Replikate sind, die für Lesevorgänge und zur Verbesserung der Verfügbarkeit verwendet werden können. Zu Testzwecken sollte der Standardwert 2 ausreichen.
1. Wählen Sie im ** Feld ** Shard-Kapazität die Anzahl der virtuellen CPUs (vCPUs) aus, die Sie jeder Shard-Instance zuordnen möchten. Die maximale Anzahl von vCPUs pro Shard-Instance beträgt 64. Zulässige Werte sind 2, 4, 8, 16, 32, 64. Zu Testzwecken sollte der Standardwert 2 ausreichen.
1. Wählen Sie im ** Feld ** Virtual Private Cloud (VPC) eine VPC aus der Dropdownliste aus.
1. Für ** Subnetze ** und ** VPC-Sicherheitsgruppen ** können Sie die Standardeinstellungen verwenden oder drei Subnetze Ihrer Wahl und bis zu drei ** VPC-Sicherheitsgruppen (mindestens eine) auswählen. **

1. Geben Sie im ** Abschnitt ** Authentifizierung im ** Feld ** Benutzername eine Zeichenfolge ein, die den Anmeldenamen des Hauptbenutzers identifiziert.
Geben Sie im ** Feld ** Passwort ein eindeutiges Passwort ein, das den Anweisungen entspricht, und bestätigen Sie es dann.
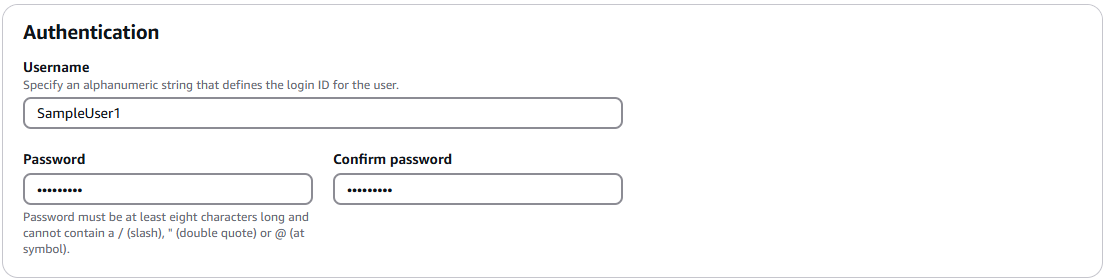
1. Behalten Sie im ** Abschnitt ** Verschlüsselung die Standardeinstellung (**Standardschlüssel**) bei.
Optional können Sie einen von Ihnen erstellten AWS KMS key ARN eingeben. Weitere Informationen finden Sie unter [Datenverschlüsselung im Ruhezustand für elastische Amazon DocumentDB-Cluster](elastic-encryption.md).
**Wichtig**
Die Verschlüsselung muss für elastische Cluster aktiviert sein.
1. Bearbeiten Sie im ** Abschnitt ** Backup die Felder entsprechend Ihren Backup-Anforderungen. Zu Testzwecken können Sie die Standardeinstellungen beibehalten.

1. **Aufbewahrungszeitraum für Backups ** — Wählen Sie in der Liste die Anzahl der Tage aus, für die automatische Backups dieses Clusters aufbewahrt werden sollen, bevor sie gelöscht werden.
1. **Backup-Fenster ** — Legen Sie die tägliche Uhrzeit und Dauer fest, während der Amazon DocumentDB Backups dieses Clusters erstellen soll.
1. **Wählen Sie Fenster auswählen**, wenn Sie den Zeitpunkt und die Dauer der Erstellung von Backups konfigurieren möchten.
**Startzeit ** — Wählen Sie in der ersten Liste die Startzeit (Stunde) (UTC) für den Start Ihrer automatischen Backups aus. Wählen Sie in der zweiten Liste die Minute für den Beginn der automatischen Backups aus.
**Dauer ** — Wählen Sie in der Liste die Anzahl der Stunden aus, die der Erstellung automatischer Backups zugewiesen werden sollen.
1. Wählen Sie ** Keine Präferenz**, wenn Amazon DocumentDB den Zeitpunkt und die Dauer der Erstellung von Backups auswählen soll.
1. Wählen Sie im ** Abschnitt ** Wartung den Tag, die Uhrzeit und die Dauer aus, an denen Änderungen oder Patches auf Ihren Cluster angewendet werden. Zu Testzwecken können Sie die Standardeinstellungen beibehalten.

1. Wählen Sie **Cluster erstellen**.
Der elastische Cluster wird jetzt bereitgestellt. Es kann bis zu ein paar Minuten dauern, bis dieser Vorgang abgeschlossen ist. Sie können eine Verbindung zu Ihrem Cluster herstellen, wenn der Elastic Cluster-Status ** in der ** ** Cluster-Liste als ** Verfügbar angezeigt wird.
------
#### [ Using the AWS CLI ]
Verwenden Sie die `create-cluster` Operation mit den folgenden Parametern AWS CLI, um einen elastischen Cluster mit den folgenden Parametern zu erstellen:
+ **--cluster-name**—Erforderlich. Der aktuelle Name des Elastic Scale Clusters, wie er bei der Erstellung eingegeben oder zuletzt geändert wurde.
+ **--shard-capacity**—Erforderlich. Die Anzahl der vCPUs, die jedem Shard zugewiesen sind. Das Maximum ist 64. Zulässige Werte sind 2, 4, 8, 16, 32, 64.
+ **--shard-count**—Erforderlich. Die Anzahl der Shards, die dem Cluster zugewiesen sind. Das Maximum ist 32.
+ **--shard-instance-count**— Fakultativ. Die Anzahl der Replikatinstanzen, die für alle Shards in diesem Cluster gelten. Das Maximum ist 16.
+ **--admin-user-name**—Erforderlich. Der dem Admin-Benutzer zugeordnete Benutzername.
+ **--admin-user-password**—Erforderlich. Das dem Admin-Benutzer zugeordnete Passwort.
+ **--auth-type**—Erforderlich. Der Authentifizierungstyp, der verwendet wird, um zu bestimmen, wo das für den Zugriff auf den Elastic Cluster verwendete Passwort abgerufen werden soll. Gültige Typen sind `PLAIN_TEXT` oder`SECRET_ARN`.
+ **--vpc-security-group-ids**— Fakultativ. Konfigurieren Sie eine Liste von EC2-VPC-Sicherheitsgruppen, die diesem Cluster zugeordnet werden sollen.
+ **--preferred-maintenance-window**— Fakultativ. Konfigurieren Sie den wöchentlichen Zeitraum, in dem Systemwartungen stattfinden können, in koordinierter Weltzeit (UTC).
Das Format ist:`ddd:hh24:mi-ddd:hh24:mi`. Gültige Tage (ddd): Mo, Di, Mi, Do, Fr, Sa, So
Die Standardeinstellung ist ein 30-minütiges Fenster, das nach dem Zufallsprinzip aus einem 8-Stunden-Zeitblock für jede Amazon Web Services-Region ausgewählt wird und an einem zufälligen Wochentag stattfindet.
Zeitfenster von mindestens 30 Minuten.
+ **--kms-key-id**— Fakultativ. Konfigurieren Sie die KMS-Schlüssel-ID für einen verschlüsselten Cluster.
Die KMS-Schlüssel-ID ist der Amazon-Ressourcenname (ARN) für den AWS KMS Verschlüsselungsschlüssel. Wenn Sie einen Cluster mit demselben Amazon Web Services-Konto erstellen, dem der KMS-Verschlüsselungsschlüssel gehört, der zum Verschlüsseln des neuen Clusters verwendet wird, können Sie den KMS-Schlüsselalias anstelle des ARN für den KMS-Verschlüsselungsschlüssel verwenden.
Wenn in diesem Feld kein Verschlüsselungsschlüssel angegeben ist KmsKeyId und der `StorageEncrypted` Parameter wahr ist, verwendet Amazon DocumentDB Ihren Standard-Verschlüsselungsschlüssel.
+ **--preferred-backup-window**— Fakultativ. Der bevorzugte tägliche Zeitraum, in dem automatische Backups erstellt werden. Die Standardeinstellung ist ein 30-minütiges Fenster, das nach dem Zufallsprinzip aus einem Zeitblock von jeweils AWS-Region 8 Stunden ausgewählt wird.
+ **--backup-retention-period**— Fakultativ. Die Anzahl von Tagen, über die automatische Backups aufbewahrt werden. Der Standardwert ist 1.
+ **--storage-encrypted**— Fakultativ. Konfiguriert, ob der Cluster verschlüsselt oder nicht verschlüsselt ist.
`--no-storage-encrypted`gibt an, dass der Cluster nicht verschlüsselt ist.
+ **--subnet-ids**— Fakultativ. Konfigurieren Sie Netzwerk-Subnetz-IDs.
Ersetzen Sie im folgenden Beispiel jede {{user input placeholder}} durch Ihre eigenen Informationen.
**Anmerkung**
Die folgenden Beispiele beinhalten die Erstellung eines bestimmten KMS-Schlüssels. Um den Standard-KMS-Schlüssel zu verwenden, geben Sie den `--kms-key-id` Parameter nicht an.
Für Linux, macOS oder Unix:
```
aws docdb-elastic create-cluster \
--cluster-name {{sample-cluster-123}} \
--shard-capacity {{8}} \
--shard-count {{4}} \
--shard-instance-count {{3}} \
--auth-type {{PLAIN_TEXT}} \
--admin-user-name {{testadmin}} \
--admin-user-password {{testPassword}} \
--vpc-security-group-ids {{ec-65f40350}} \
--kms-key-id {{arn:aws:docdb-elastic:us-east-1:477568257630:cluster/b9f1d489-6c3e-4764-bb42-da62ceb7bda2}} \
--subnet-ids {{subnet-9253c6a3, subnet-9f1b5af9}} \
--preferred-backup-window {{18:00-18:30}} \
--backup-retention-period {{7}}
```
Für Windows:
```
aws docdb-elastic create-cluster ^
--cluster-name {{sample-cluster-123}} ^
--shard-capacity {{8}} ^
--shard-count {{4}} ^
--shard-instance-count {{3}} ^
--auth-type {{PLAIN_TEXT}} ^
--admin-user-name {{testadmin}} ^
--admin-user-password {{testPassword}} ^
--vpc-security-group-ids {{ec-65f40350}} ^
--kms-key-id {{arn:aws:docdb-elastic:us-east-1:477568257630:cluster/b9f1d489-6c3e-4764-bb42-da62ceb7bda2}} ^
--subnet-ids {{subnet-9253c6a3, subnet-9f1b5af9}} \
--preferred-backup-window {{18:00-18:30}} \
--backup-retention-period {{7}}
```
------
## Schritt 2: Stellen Sie eine Verbindung zu Ihrem Elastic Cluster her
Stellen Sie mithilfe AWS CloudShell von eine Verbindung zu Ihrem Amazon DocumentDB Elastic Cluster her.
1. Suchen Sie in der Amazon DocumentDB-Managementkonsole unter ** Clusters nach dem elastischen Cluster**, den Sie erstellt haben. Wählen Sie Ihren Cluster aus, indem Sie das Kontrollkästchen daneben aktivieren.

1. Wählen Sie ** Mit Cluster verbinden ** (dies befindet sich neben dem ** Dropdownmenü ** Aktionen). Diese Schaltfläche ist erst aktiviert, nachdem Sie auf das Kontrollkästchen neben Ihrem Cluster geklickt haben und der Status des Clusters als ** Verfügbar angezeigt wird. ** Der ** Bildschirm „Befehl CloudShell ** ausführen“ wird angezeigt.
1. Geben Sie im Feld **Neuer Umgebungsname** einen eindeutigen Namen ein, z. B. „Test“, und wählen Sie **Erstellen und ausführen** aus. Die VPC-Umgebungsdetails werden automatisch für Ihre Amazon DocumentDB-Datenbank konfiguriert.
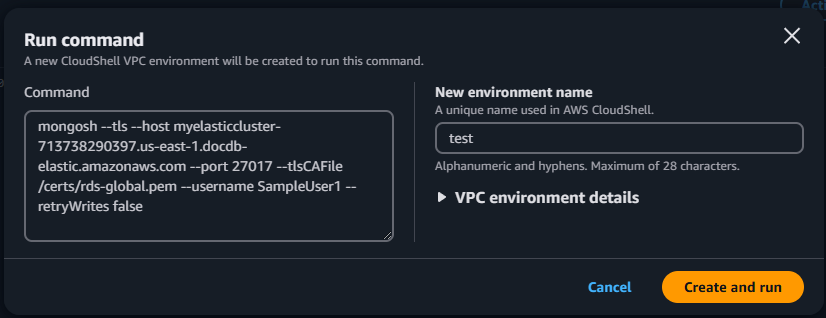
1. Wenn Sie dazu aufgefordert werden, geben Sie das Passwort ein, das Sie in Schritt 1: Erstellen Sie einen Amazon DocumentDB Elastic Cluster (Unterschritt 5) erstellt haben.

Nachdem Sie Ihr Passwort eingegeben haben und Ihre Eingabeaufforderung erscheint`direct: mongos] >`, sind Sie erfolgreich mit Ihrem Amazon DocumentDB-Cluster verbunden
**Anmerkung**
Informationen zur Fehlerbehebung finden Sie unter [ Problembehandlung bei Amazon ](https://docs.aws.amazon.com/documentdb/latest/devguide/troubleshooting.html) DocumentDB.
## Schritt 3: Teilen Sie Ihre Sammlung, fügen Sie Daten ein und fragen Sie sie ab
Elastische Cluster bieten Unterstützung für Sharding in Amazon DocumentDB. Jetzt, da Sie mit Ihrem Cluster verbunden sind, können Sie den Cluster teilen, Daten einfügen und einige Abfragen ausführen.
1. Um eine Sammlung zu teilen, geben Sie Folgendes ein:
```
sh.shardCollection("db.Employee1" , { "Employeeid" : "hashed" })
```
1. Um ein einzelnes Dokument einzufügen, geben Sie Folgendes ein:
```
db.Employee1.insertOne({"Employeeid":1, "Name":"Joe", "LastName": "Bruin", "level": 1 })
```
Die folgende Ausgabe wird angezeigt:
```
WriteResult({ "nInserted" : 1 })
```
1. Um das von Ihnen geschriebene Dokument zu lesen, geben Sie den `findOne()` folgenden Befehl ein (es wird ein einzelnes Dokument zurückgegeben):
```
db.Employee1.findOne()
```
Die folgende Ausgabe wird angezeigt:
```
{
"_id" : ObjectId("61f344e0594fe1a1685a8151"),
"EmployeeID" : 1,
"Name" : "Joe",
"LastName" : "Bruin",
"level" : 1
}
```
1. Um ein paar weitere Abfragen durchzuführen, ziehen Sie einen Anwendungsfall für ein Spieleprofil in Betracht. Fügen Sie zunächst einige Einträge in eine Sammlung mit dem Titel „Mitarbeiter“ ein. Geben Sie Folgendes ein:
```
db.profiles.insertMany([ { "_id": 1, "name": "Matt", "status": "active", "level": 12, "score": 202 },
{ "_id": 2, "name": "Frank", "status": "inactive", "level": 2, "score": 9 },
{ "_id": 3, "name": "Karen", "status": "active", "level": 7, "score": 87 },
{ "_id": 4, "name": "Katie", "status": "active", "level": 3, "score": 27 }
])
```
Die folgende Ausgabe wird angezeigt:
```
{ acknowledged: true,
insertedIds: {
'0': ObjectId('679d02cd6b5a0581be78bcbd'),
'1': ObjectId('679d02cd6b5a0581be78bcbe'),
'2': ObjectId('679d02cd6b5a0581be78bcbf'),
'3': ObjectId('679d02cd6b5a0581be78bcc0')
}
}
```
1. Um alle Dokumente in der Profilsammlung zurückzugeben, geben Sie den Befehl `find` () ein:
```
db.Employee.find()
```
Die Daten, die Sie in Schritt 4 eingegeben haben, werden angezeigt.
1. Um ein einzelnes Dokument abzufragen, fügen Sie einen Filter hinzu (zum Beispiel: „Katie“). Geben Sie Folgendes ein:
```
db.Employee.find({name: "Katie"})
```
Die folgende Ausgabe wird angezeigt:
```
[
{
_id: ObjectId('679d02cd6b5a0581be78bcc0'),
Employeeid: 4,
name: 'Katie',
lastname: 'Schaper',
level: 3
}
]
```
1. Um ein Profil zu finden und es zu ändern, geben Sie den `findAndModify` Befehl ein. In diesem Beispiel erhält der Mitarbeiter „Matt“ die höhere Stufe „14":
```
db.Employee.findAndModify({
query: { "Employeeid" : 1, "name" : "Matt"},
update: { "Employeeid" : 1, "name" : "Matt", "lastname" : "Winkle", "level" : 14 }
})
```
Die folgende Ausgabe wird angezeigt (beachten Sie, dass sich das Level noch nicht geändert hat):
```
{
_id: ObjectId('679d02cd6b5a0581be78bcbd'),
Employeeid: 1,
name: 'Matt',
lastname: 'Winkle',
level: 12
}
```
1. Geben Sie die folgende Abfrage ein, um den Levelanstieg zu überprüfen:
```
db.Employee.find({name: "Matt"})
```
Die folgende Ausgabe wird angezeigt:
```
[
{
_id: ObjectId('679d02cd6b5a0581be78bcbd'),
Employeeid: 1,
name: 'Matt',
lastname: 'Winkle',
level: 14
}
]
```
## Schritt 4: Erkunden
Herzlichen Glückwunsch\! Sie haben das Verfahren „Erste Schritte“ für Amazon DocumentDB Elastic Clusters erfolgreich abgeschlossen.
Was kommt als Nächstes? Erfahren Sie, wie Sie diese Datenbank mit einigen ihrer beliebten Funktionen voll ausschöpfen können:
+ [Bewährte Methoden für Amazon DocumentDB Elastic Cluster](elastic-best-practices.md)
+ [Elastische Amazon DocumentDB-Cluster verwalten](elastic-managing.md)
**Anmerkung**
Für den elastischen Cluster, den Sie im Rahmen dieser ersten Schritte erstellt haben, fallen weiterhin Kosten an, sofern Sie ihn nicht löschen. Eine Anleitung finden Sie unter [Löschen eines elastischen Clusters](elastic-managing.md#elastic-delete).