Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# Passen Sie die OCSP-URL an für AWS Private CA
**Anmerkung**
Dieses Thema richtet sich an Kunden, die die öffentliche URL des OCSP-Responder-Endpunkts (Online Certificate Status Protocol) für Branding- oder andere Zwecke anpassen möchten. Wenn Sie die Standardkonfiguration von AWS Private CA Managed OCSP verwenden möchten, können Sie dieses Thema überspringen und den Konfigurationsanweisungen unter Sperrung konfigurieren folgen. [Certificate revocation options](create-CA.md#PcaCreateRevocation)
Wenn Sie OCSP für aktivieren, enthält jedes Zertifikat AWS Private CA, das Sie ausstellen, standardmäßig die URL für den AWS OCSP-Responder. Dadurch können Clients, die eine kryptografisch sichere Verbindung anfordern, OCSP-Validierungsabfragen direkt an diese Adresse senden. AWS In einigen Fällen kann es jedoch vorzuziehen sein, eine andere URL in Ihren Zertifikaten anzugeben und gleichzeitig OCSP-Abfragen an zu senden. AWS
**Anmerkung**
Informationen zur Verwendung einer Zertifikatssperrliste (CRL) als Alternative oder Ergänzung zu OCSP finden [ Sie unter Konfigurieren von [ Sperrungen ](crl-planning.md) und Planen einer Zertifikatssperrliste (CRL). ](create-CA.md#PcaCreateRevocation)
Drei Elemente sind an der Konfiguration einer benutzerdefinierten URL für OCSP beteiligt.
+ **CA-Konfiguration ** — Geben Sie eine benutzerdefinierte OCSP-URL `RevocationConfiguration` für Ihre CA an, wie unter beschrieben[Beispiel 2: Erstellen Sie eine CA mit aktiviertem OCSP und einem benutzerdefinierten CNAME](create-CA.md#example_2). [Erstellen Sie eine private CA in AWS Private CA](create-CA.md)
+ **DNS ** — Fügen Sie Ihrer Domain-Konfiguration einen CNAME-Eintrag hinzu, um die in den Zertifikaten angezeigte URL einer Proxyserver-URL zuzuordnen. Weitere Informationen finden Sie unter [Beispiel 2: Erstellen Sie eine CA mit aktiviertem OCSP und einem benutzerdefinierten CNAME](create-CA.md#example_2) in [Erstellen Sie eine private CA in AWS Private CA](create-CA.md).
+ **Weiterleitungsproxyserver ** — Richten Sie einen Proxyserver ein, der den empfangenen OCSP-Verkehr transparent an den OCSP-Responder AWS weiterleiten kann.
Das folgende Diagramm veranschaulicht, wie diese Elemente zusammenarbeiten.
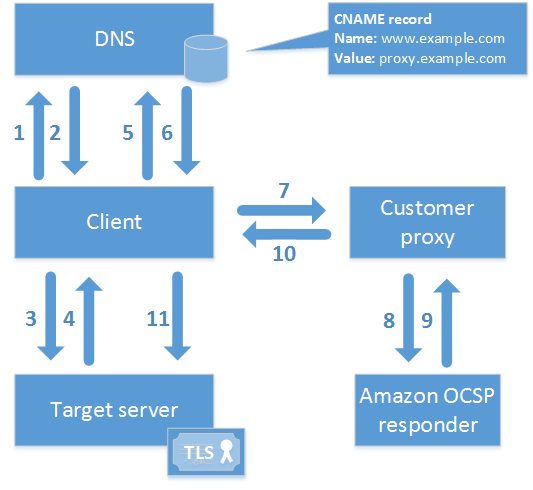
Wie in der Abbildung dargestellt, umfasst der benutzerdefinierte OCSP-Validierungsprozess die folgenden Schritte:
1. Der Client fragt DNS für die Zieldomäne ab.
1. Der Client erhält die Ziel-IP.
1. Der Client öffnet eine TCP-Verbindung mit dem Ziel.
1. Der Client erhält das TLS-Zielzertifikat.
1. Der Client fragt DNS für die im Zertifikat aufgeführte OCSP-Domain ab.
1. Der Client erhält die Proxy-IP.
1. Der Client sendet eine OCSP-Abfrage an den Proxy.
1. Der Proxy leitet die Anfrage an den OCSP-Responder weiter.
1. Der Responder gibt den Zertifikatsstatus an den Proxy zurück.
1. Der Proxy leitet den Zertifikatsstatus an den Client weiter.
1. Wenn das Zertifikat gültig ist, beginnt der Client mit dem TLS-Handshake.
**Tipp**
Dieses Beispiel kann mit [ Amazon CloudFront ](https://docs.aws.amazon.com/AmazonCloudFront/latest/DeveloperGuide/) und [ Amazon Route 53 implementiert werden, ](https://docs.aws.amazon.com/Route53/latest/DeveloperGuide/) nachdem Sie eine CA wie oben beschrieben konfiguriert haben.
Erstellen Sie unter eine Verteilung und konfigurieren Sie sie wie folgt: CloudFront
Erstellen Sie einen alternativen Namen, der Ihrem benutzerdefinierten CNAME entspricht.
Binden Sie Ihr Zertifikat daran.
`ocsp.acm-pca.{{}}.amazonaws.com`Als Herkunft angeben.
Verwenden Sie den Dualstack-Endpunkt, um IPv6-Verbindungen zu verwenden `acm-pca-ocsp.{{}}.api.aws`
Wenden Sie die Richtlinie an. `Managed-CachingDisabled`
Stellen Sie die ** Viewer-Protokollrichtlinie ** auf ** HTTP und HTTPS ein**.
Legen Sie die ** zulässigen HTTP-Methoden ** auf ** GET, HEAD, OPTIONS, PUT, POST, PATCH, DELETE fest**.
Erstellen Sie in Route 53 einen DNS-Eintrag, der Ihren benutzerdefinierten CNAME der URL der CloudFront Distribution zuordnet.
## Verwenden von OCSP über IPv6
Die AWS Private CA Standard-OCSP-Responder-URL lautet. IPv4-only Um OCSP über IPv6 zu verwenden, konfigurieren Sie eine benutzerdefinierte OCSP-URL für Ihre CA. Die URL kann entweder lauten:
+ Der FQDN des Dualstack-PCA OCSP-Responders, der das folgende Format hat `acm-pca-ocsp.{{region-name}}.api.aws`
+ Ein CNAME-Datensatz, den Sie so konfiguriert haben, dass er auf den Dualstack-OCSP-Responder verweist, wie oben erläutert.