Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Fügen Sie eine Richtlinie für den kontoübergreifenden Zugriff hinzu
Wenn der CA-Administrator und der Zertifikatsaussteller in unterschiedlichen AWS Konten ansässig sind, muss der CA-Administrator den CA-Zugriff gemeinsam nutzen. Dies wird erreicht, indem der CA eine ressourcenbasierte Richtlinie beigefügt wird. Die Richtlinie gewährt einem bestimmten Prinzipal, bei dem es sich um einen AWS Kontoinhaber, einen IAM-Benutzer, eine ID oder eine AWS Organizations ID einer Organisationseinheit handeln kann, Ausstellungsberechtigungen.
Ein CA-Administrator kann Richtlinien auf folgende Weise anhängen und verwalten:
-
Verwenden Sie in der Verwaltungskonsole AWS Resource Access Manager (RAM), eine Standardmethode für die gemeinsame Nutzung von AWS Ressourcen zwischen Konten. Wenn Sie eine CA-Ressource AWS RAM mit einem Principal in einem anderen Konto teilen, wird die erforderliche ressourcenbasierte Richtlinie automatisch an die CA angehängt. Weitere Informationen zu RAM finden Sie im AWS RAM Benutzerhandbuch.
Anmerkung
Sie können die RAM-Konsole einfach öffnen, indem Sie eine CA auswählen und dann Aktionen, Ressourcenfreigaben verwalten auswählen.
-
Programmgesteuert, mithilfe der PCA-APIs PutPolicy, und GetPolicy. DeletePolicy
-
Manuell mithilfe der PCA-Befehle put-policy, https://docs.aws.amazon.com/cli/latest/reference/acm-pca/get-policy.html get-policy und delete-policy in den. https://docs.aws.amazon.com/cli/latest/reference/acm-pca/delete-policy.html AWS CLI
Nur die Konsolenmethode erfordert RAM-Zugriff.
Cross-account Fall 1: Ausstellung eines verwalteten Zertifikats von der Konsole aus
In diesem Fall verwendet der CA-Administrator AWS Resource Access Manager (AWS RAM), um den CA-Zugriff mit einem anderen AWS Konto zu teilen, sodass dieses Konto verwaltete ACM-Zertifikate ausstellen kann. Das Diagramm zeigt, dass AWS RAM die CA direkt mit dem Konto oder indirekt über eine AWS Organizations ID, in der das Konto Mitglied ist, gemeinsam genutzt werden kann.

Nachdem RAM eine Ressource gemeinsam genutzt hat AWS Organizations, muss der Empfängerprinzipal die Ressource akzeptieren, damit sie wirksam wird. Der Empfänger kann so konfigurieren AWS Organizations , dass angebotene Anteile automatisch akzeptiert werden.
Anmerkung
Das Empfängerkonto ist für die Konfiguration der automatischen Verlängerung in ACM verantwortlich. In der Regel installiert ACM bei der ersten Verwendung einer gemeinsam genutzten CA eine serviceverknüpfte Rolle, die es ihm ermöglicht, unbeaufsichtigte Zertifikatsanrufe zu tätigen. AWS Private CA Schlägt dies fehl (in der Regel aufgrund einer fehlenden Berechtigung), werden die Zertifikate der CA nicht automatisch erneuert. Nur der ACM-Benutzer kann das Problem lösen, nicht der CA-Administrator. Weitere Informationen finden Sie unter Verwenden einer Service Linked Role (SLR) mit ACM.
Cross-account Fall 2: Ausstellung verwalteter und nicht verwalteter Zertifikate mithilfe der API oder CLI
Dieser zweite Fall zeigt die Freigabe- und Ausgabeoptionen, die mithilfe der AWS Certificate Manager AWS Private CA and-API möglich sind. Alle diese Operationen können auch mit den entsprechenden AWS CLI Befehlen ausgeführt werden.
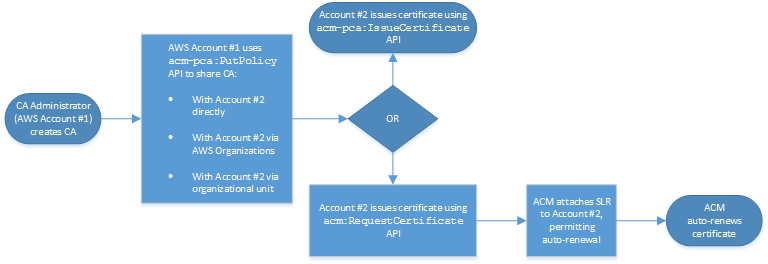
Da die API-Operationen in diesem Beispiel direkt verwendet werden, hat der Zertifikatsaussteller die Wahl zwischen zwei API-Vorgängen, um ein Zertifikat auszustellen. Die PCA-API-Aktion IssueCertificate führt zu einem nicht verwalteten Zertifikat, das nicht automatisch erneuert wird und exportiert und manuell installiert werden muss. Die ACM-API-Aktion RequestCertificate führt zu einem verwalteten Zertifikat, das einfach auf den integrierten ACM-Diensten installiert werden kann und automatisch erneuert wird.
Anmerkung
Das Empfängerkonto ist für die Konfiguration der automatischen Verlängerung in ACM verantwortlich. In der Regel installiert ACM bei der ersten Verwendung einer gemeinsam genutzten Zertifizierungsstelle eine serviceverknüpfte Rolle, die es ermöglicht, unbeaufsichtigte Zertifikatsanrufe zu tätigen. AWS Private CA Schlägt dies fehl (in der Regel aufgrund einer fehlenden Berechtigung), werden die Zertifikate der Zertifizierungsstelle nicht automatisch erneuert, und nur der ACM-Benutzer kann das Problem lösen, nicht der CA-Administrator. Weitere Informationen finden Sie unter Verwenden einer Service Linked Role (SLR) mit ACM.
