Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# Tutorial: Erstellen eines IPAM und von Pools über die Konsole
In diesem Tutorial erstellen Sie ein IPAM, integrieren es mit AWS Organizations, erstellen IP-Adresspools und erstellen eine VPC mit einem CIDR aus einem IPAM-Pool.
Das Tutorial zeigt Ihnen, wie Sie mit IPAM den IP-Adressraum entsprechend verschiedener Entwicklungsanforderungen organisieren können. Nachdem Sie dieses Tutorial abgeschlossen haben, verfügen Sie über einen IP-Adresspool für Vorproduktionsressourcen. Anschließend können Sie je nach eigenen Routing- und Sicherheitsanforderungen weitere Pools erstellen, z. B. einen Pool für Produktionsressourcen.
Sie können IPAM zwar als Einzelbenutzer verwenden, aber durch die Integration AWS Organizations mit können Sie IP-Adressen kontoübergreifend in Ihrer Organisation verwalten. In diesem Tutorial geht es um die Integration von IPAM in Konten einer Organisation. Das Thema [Integrieren von IPAM mit Konten außerhalb Ihrer Organisation](enable-integ-ipam-outside-org.md) wird darin nicht behandelt.
**Anmerkung**
Im Rahmen des Tutorials werden Sie angewiesen, IPAM-Ressourcen auf eine bestimmte Weise zu benennen, IPAM-Ressourcen in bestimmten Regionen zu erstellen und bestimmte CIDR-Bereiche von IP-Adressen für Pools zu verwenden. Dies soll die in IPAM verfügbaren Optionen optimieren und Ihnen einen schnellen Einstieg in IPAM ermöglichen. Nachdem Sie dieses Tutorial abgeschlossen haben, entscheiden Sie sich möglicherweise dafür, ein neues IPAM zu erstellen und es anders zu konfigurieren.
**Topics**
+ [Voraussetzungen](#prerequisites)
+ [Wie AWS Organizations integriert sich in IPAM](#how-aws-organizations-integrates-with-ipam)
+ [Schritt 1: Delegieren eines IPAM-Administrators](#1-delegate-an-ipam-administrator)
+ [Schritt 2: Erstellen eines IPAMs](#2-create-an-ipam)
+ [Schritt 3: Erstellen Sie einen IPAM-Pool der obersten Ebene](#3-create-a-toplevel-ipam-pool)
+ [Schritt 4: Erstellen regionaler IPAM-Pools](#4-create-regional-ipam-pools)
+ [Schritt 5: Erstellen eines Entwicklungspools für die Vorproduktion](#5-create-a-preproduction-development-pool)
+ [Schritt 6: Freigeben des IPAM-Pools](#6-share-the-ipam-pool)
+ [Schritt 7: Erstellen einer VPC mit einem CIDR, das aus einem IPAM-Pool zugewiesen wurde](#7-create-a-vpc-with-a-cidr-allocated-from-an-ipam-pool)
+ [Schritt 8: Bereinigen](#8-cleanup)
## Voraussetzungen
Bevor Sie beginnen, müssen Sie ein AWS Organizations Konto mit mindestens einem Mitgliedskonto eingerichtet haben. Entsprechende Anweisungen finden Sie unter [Erstellen und Konfigurieren einer Organisation](https://docs.aws.amazon.com/organizations/latest/userguide/orgs_manage_org.html) im *Benutzerhandbuch von AWS Organizations *.
## Wie AWS Organizations integriert sich in IPAM
Dieser Abschnitt zeigt ein Beispiel für die AWS Organizations Konten, die Sie in diesem Tutorial verwenden. In Ihrer Organisation gibt es drei Konten, die Sie im Tutorial bei der Integration in IPAM nutzen:
+ Das Verwaltungskonto (in der folgenden Abbildung **example-management-account** genannt), um sich bei der IPAM-Konsole anzumelden und einen IPAM-Administrator zu delegieren. Sie können das Verwaltungskonto der Organisation nicht als IPAM-Administrator verwenden.
+ Ein Mitgliedskonto (in der folgenden Abbildung *example-member-account-1* genannt) als IPAM-Administratorkonto. Das IPAM-Administratorkonto ist dafür zuständig, einen IPAM zu erstellen und damit die Nutzung der IP-Adressen zu verwalten und zu überwachen. Jedes Mitgliedskonto in Ihrer Organisation kann als IPAM-Administrator delegiert werden.
+ Ein Mitgliedskonto (in der Abbildung *example-member-account-2* genannt) als Entwicklerkonto. Dieses Konto erstellt eine VPC mit einem CIDR, das aus einem IPAM-Pool zugewiesen wird.
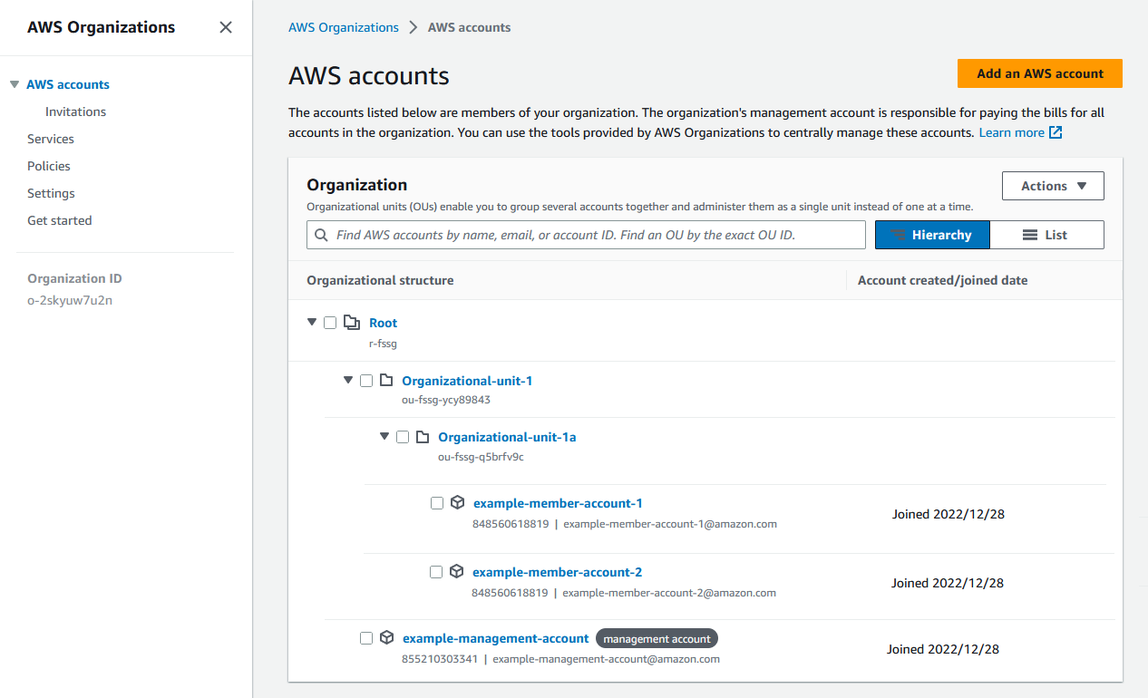
Zusätzlich zu den Konten benötigen Sie die ID der Organisationseinheit (**ou-fssg-q5brfv9c ** in der Abbildung oben), die das Mitgliedskonto enthält, das Sie als Entwicklerkonto verwenden werden. Diese ID benötigen Sie, damit Sie bei der Freigabe des IPAM-Pools in einem späteren Schritt den Pool für diese Organisationseinheit freigeben können.
**Anmerkung**
Weitere Informationen zu AWS Organizations Kontotypen wie Verwaltungs- und Mitgliedskonten finden Sie unter Terminologie und Konzepte. * * * * [AWS Organizations](https://docs.aws.amazon.com/organizations/latest/userguide/orgs_getting-started_concepts.html)
## Schritt 1: Delegieren eines IPAM-Administrators
In diesem Schritt delegieren Sie ein AWS Organizations Mitgliedskonto als IPAM-Administrator. Wenn Sie einen IPAM-Administrator delegieren, [ wird in jedem Ihrer Mitgliedskonten automatisch ](iam-ipam-slr.md) eine dienstbezogene Rolle erstellt. AWS Organizations IPAM überwacht die Nutzung der IP-Adresse in diesen Konten durch Übernahme der serviceverknüpften Rolle in jedem Mitgliedskonto. Anschließend kann der Manager die Ressourcen und ihre CIDRs unabhängig von ihrer Organisationseinheit ermitteln.
Sie können diesen Schritt nur abschließen, wenn Sie über die erforderlichen AWS Identity and Access Management (IAM-) Berechtigungen verfügen. Weitere Informationen finden Sie unter [Integrieren Sie IPAM mit Konten in einem AWS Organisation](enable-integ-ipam.md).
**So delegieren Sie ein IPAM-Administratorkonto**
1. Öffnen Sie mithilfe des AWS Organizations Verwaltungskontos die IPAM-Konsole unter. [ https://console.aws.amazon.com/ipam/ ](https://console.aws.amazon.com/ipam/)
1. Wählen Sie in der die AWS Region aus AWS-Managementkonsole, in der Sie mit IPAM arbeiten möchten.
1. Klicken Sie im Navigationsbereich auf **Organization settings (Organisationseinstellungen)**.
1. Wählen Sie **Delegieren**. Die ** Option ** Delegieren ist nur verfügbar, wenn Sie sich als Verwaltungskonto bei der Konsole angemeldet haben. AWS Organizations
1. Geben Sie die AWS Konto-ID für ein Mitgliedskonto einer Organisation ein. Der IPAM-Administrator muss ein AWS Organizations Mitgliedskonto sein, nicht das Verwaltungskonto.
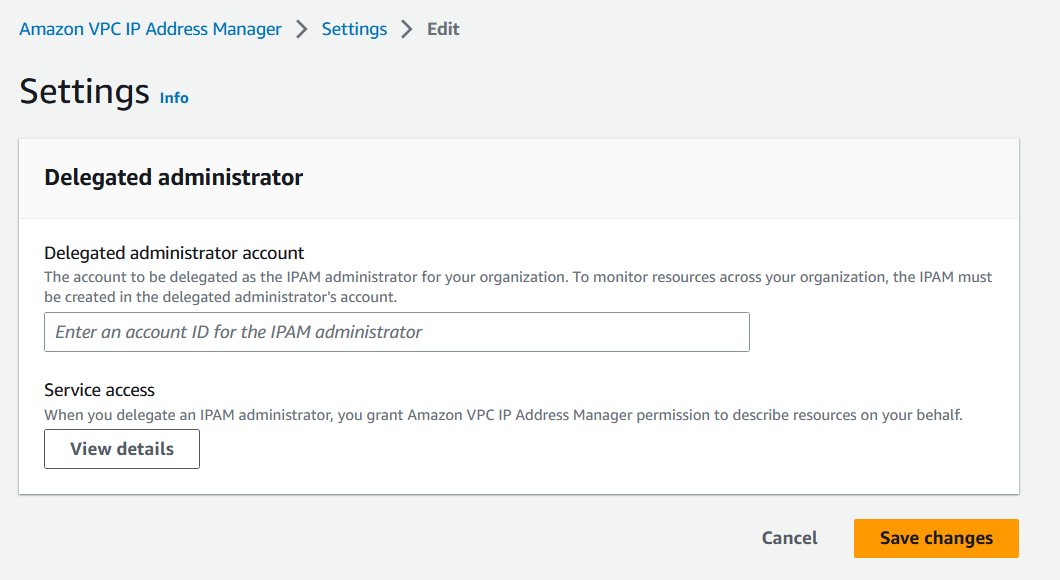
1. Wählen Sie **Änderungen speichern ** aus. Das Feld **Delegierter Administrator** wird mit Informationen zum Mitgliedskonto gefüllt.
## Schritt 2: Erstellen eines IPAMs
In diesem Schritt erstellen Sie ein IPAM. Wenn Sie eine IPAM erstellen, erstellt IPAM automatisch zwei Bereiche für die IPAM: den privaten Bereich, der für den gesamten privaten Bereich bestimmt ist, und den öffentlichen Bereich, der für den gesamten öffentlichen Bereich bestimmt ist. Die Bereiche sind zusammen mit Pools und Allokationen Schlüsselkomponenten Ihres IPAM. Weitere Informationen finden Sie unter [Funktionsweise von IPAM](how-it-works-ipam.md).
**So erstellen Sie einen IPAM**
1. Öffnen Sie mit dem AWS Organizations Mitgliedskonto, das im vorherigen Schritt als IPAM-Administrator delegiert wurde[, ](#1-delegate-an-ipam-administrator) die IPAM-Konsole unter. [ https://console.aws.amazon.com/ipam/ ](https://console.aws.amazon.com/ipam/)
1. Wählen Sie in der AWS Management Console die AWS Region aus, in der Sie das IPAM erstellen möchten. Erstellen Sie den IPAM in Ihrer Hauptbetriebsregion.
1. Wählen Sie auf der Service-Website **Create IPAM** (Eine IPAM erstellen).
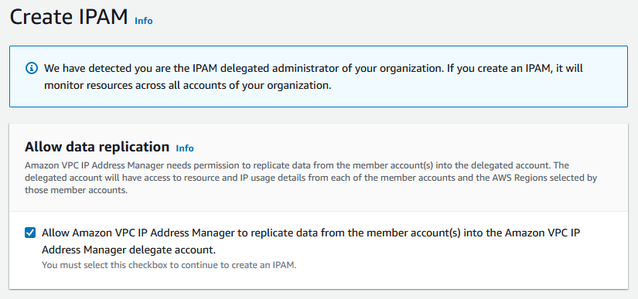
1. Wählen Sie **Allow Amazon VPC IP Address Manager to replicate data from source account(s) into the IPAM delegate account** (Replizieren von VPC aus Quellkonten in das Replizieren von Daten aus Quellkonten in das IPAM-Delegate-Konto erlauben) aus. Wenn Sie diese Option nicht wählen, können Sie kein IPAM erstellen.
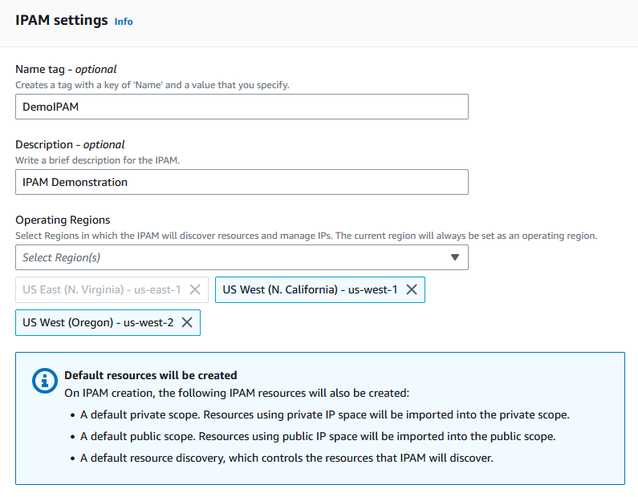
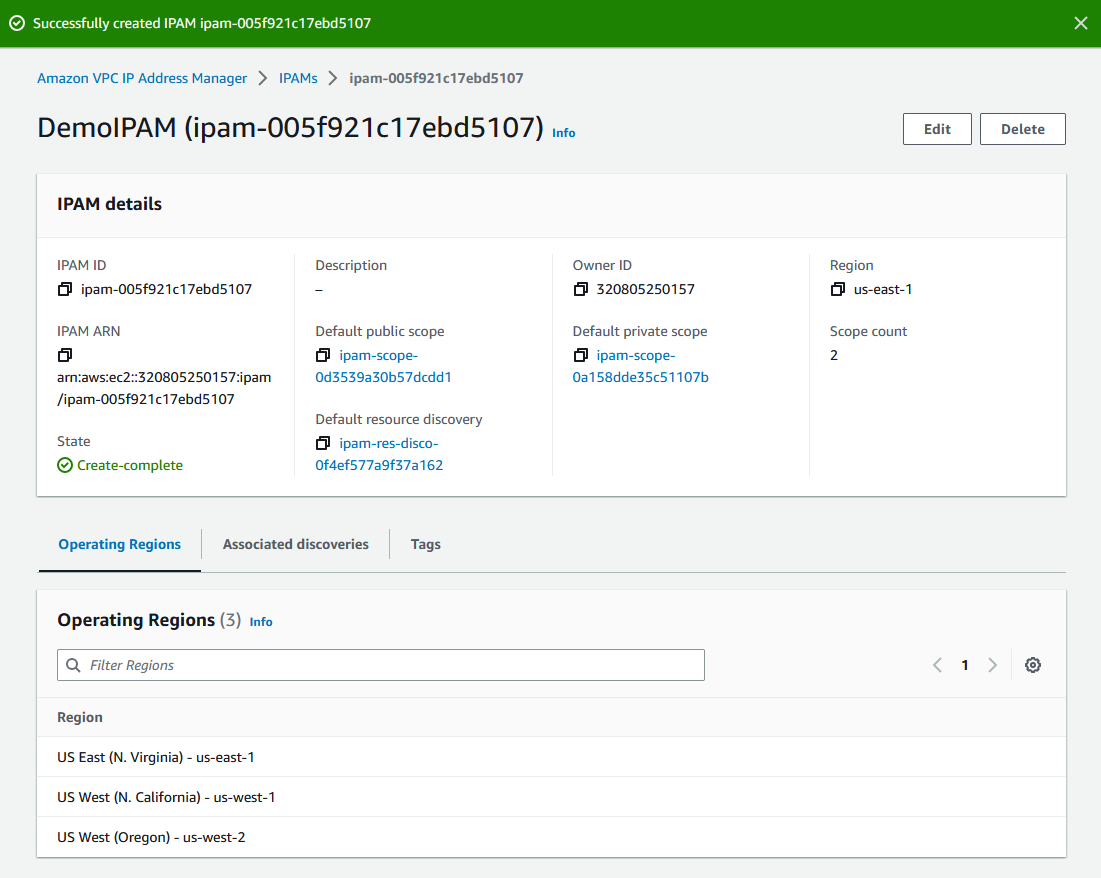
1. Wählen Sie unter ** Betriebsregionen die AWS Regionen aus**, in denen diese IPAM Ressourcen verwalten und erkennen kann. Die AWS Region, in der Sie Ihr IPAM erstellen, wird automatisch als eine der Betriebsregionen ausgewählt. In diesem Tutorial ist die Heimatregion unserer IPAM us-east-1, also wählen wir us-west-1 und us-west-2 als zusätzliche Betriebsregionen aus. Wenn Sie eine Betriebsregion vergessen, können Sie die IPAM-Einstellungen später bearbeiten und Regionen hinzufügen oder entfernen.
1. Wählen Sie **Create IPAM** (IPAM erstellen) aus.
## Schritt 3: Erstellen Sie einen IPAM-Pool der obersten Ebene
In diesem Tutorial erstellen Sie eine Poolhierarchie, wobei Sie mit dem IPAM-Pool der obersten Ebene beginnen. In den nachfolgenden Schritten erstellen Sie ein Paar regionaler Pools und einen Entwicklungspool für die Vorproduktion in einem der regionalen Pools.
Weitere Informationen zu Poolhierarchien, die Sie mit IPAM erstellen können, finden Sie unter [Beispiel für IPAM-Poolpläne](planning-examples-ipam.md).
**So erstellen Sie einen Pool der obersten Ebene**
1. Öffnen Sie mit dem IPAM-Administratorkonto die IPAM-Konsole unter. [ https://console.aws.amazon.com/ipam/ ](https://console.aws.amazon.com/ipam/)
1. Wählen Sie im Navigationsbereich **Pools** aus.
1. Wählen Sie den privaten Bereich aus.
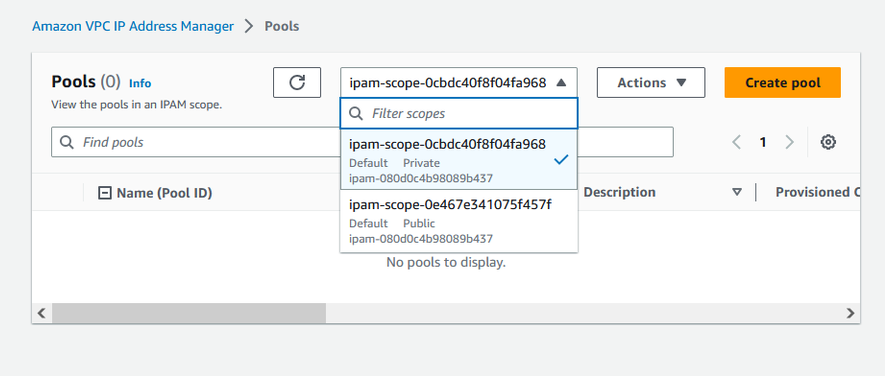
1. Wählen Sie **Pool erstellen**.
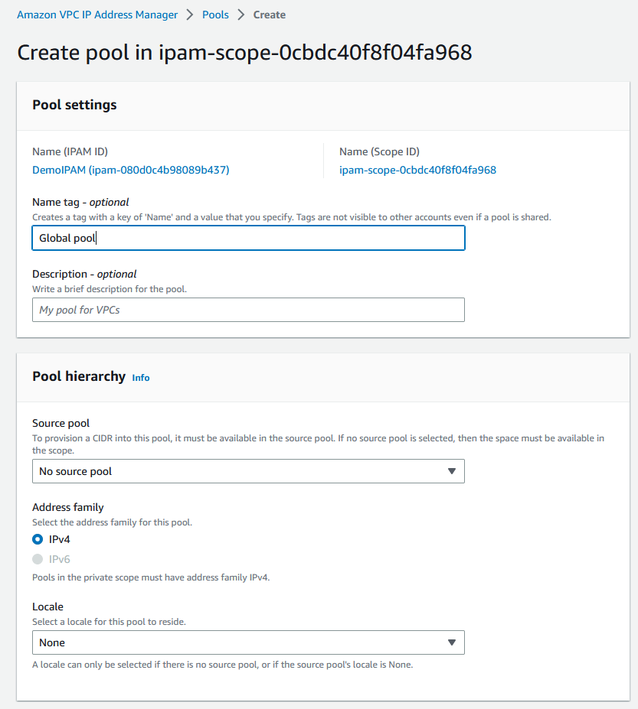
1. Lassen Sie unter **IPAM-Bereich** den privaten Bereich ausgewählt.
1. (Optional) Fügen Sie ein ** Namensschild ** für den Pool und eine Beschreibung für den Pool hinzu, z. B. „Globaler Pool“.
1. Wählen Sie unter **Quelle** die Option **IPAM-Bereich** aus. Da es sich hierbei um den Pool der obersten Ebene handelt, verfügt er über keinen Quellpool.
1. Wählen Sie unter **Adressfamilie** **IPv4** aus.
1. Belassen Sie unter **Ressourcenplanung** den **IP-Bereich für den Plan innerhalb des ausgewählten Bereichs** ausgewählt. Weitere Informationen zur Verwendung dieser Option zur Planung des Subnetz-IP-Bereichs innerhalb einer VPC finden Sie unter [Tutorial: Planen des VPC-IP-Adressraums für Subnetz-IP-Zuweisungen](tutorials-subnet-planning.md).
1. Wählen Sie für das **Locale** (Gebietsschema) **None** (Keine) aus. Gebietsschemas sind die AWS Regionen, in denen dieser IPAM-Pool für Zuweisungen verfügbar sein soll. Das Gebietsschema für die regionalen Pools, die Sie erstellen, legen Sie im nächsten Abschnitt dieses Tutorials fest.
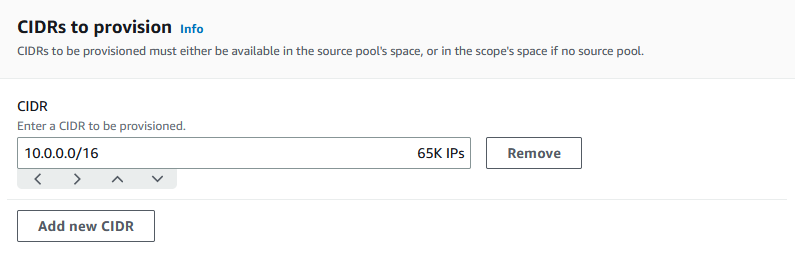
1. Wählen Sie ein CIDR aus, das für den Pool bereitgestellt werden soll. In diesem Beispiel stellen wir 10.0.0 bereit. 0/16.
1. Lassen ** Sie die Einstellungen für die Zuweisungsregeln dieses Pools konfigurieren ** deaktiviert. Hierbei handelt es sich um den Pool der obersten Ebene. Sie weisen keine CIDRs direkt aus diesem Pool den VPCs zu. Stattdessen weisen Sie sie aus einem Unterpool zu, den Sie anhand dieses Pools erstellen.
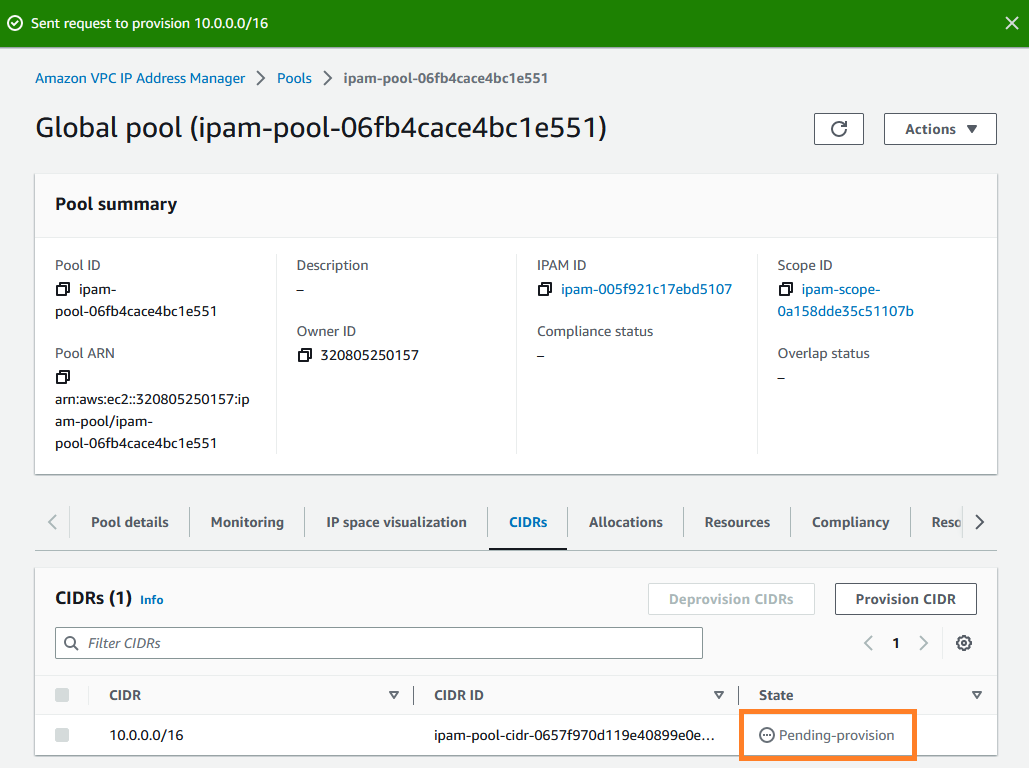
1. Wählen Sie **Pool erstellen**. Der Pool wird erstellt und der CIDR befindet sich in einem ** Pending-provision ** Zustand:
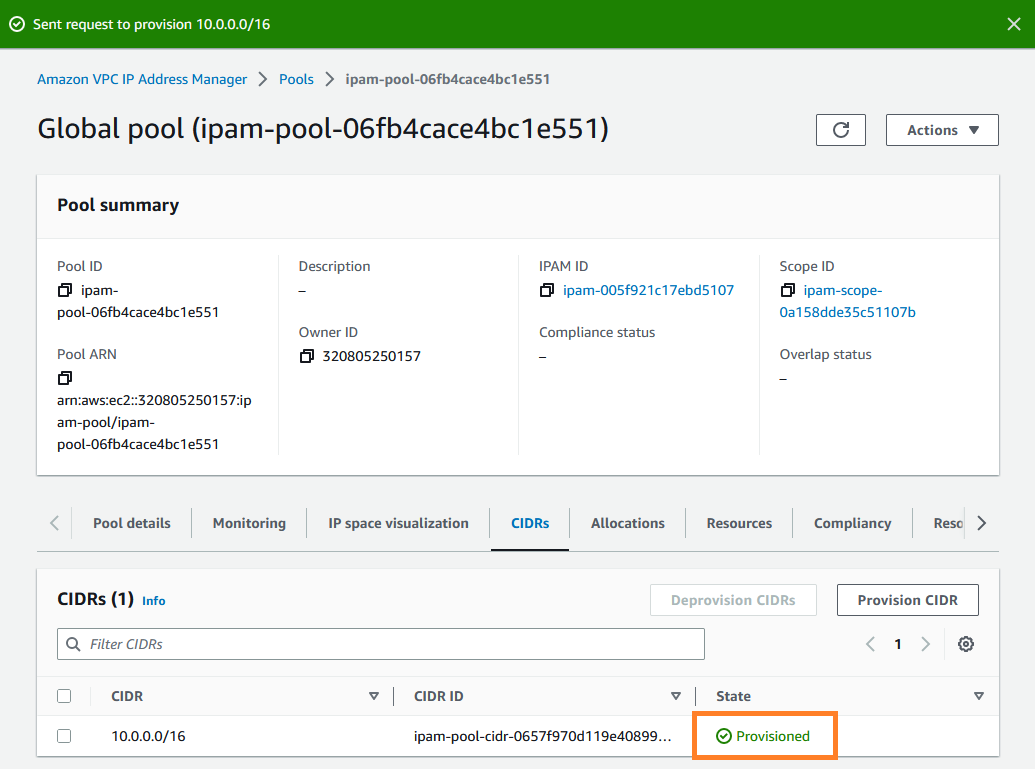
1. Warten Sie, bis der Status **Bereitgestellt** lautet, bevor Sie mit dem nächsten Schritt fortfahren.
Nachdem Sie Ihren Pool der obersten Ebene erstellt haben, erstellen Sie regionale Pools in us-west-1 und us-west-2.
## Schritt 4: Erstellen regionaler IPAM-Pools
Dieser Abschnitt veranschaulicht, wie Sie die IP-Adressen mithilfe von zwei regionalen Pools organisieren. In diesem Tutorial folgen wir einem der Beispielpläne für IPAM-Pools [ und erstellen zwei regionale Pools, ](planning-examples-ipam.md) die von den Mitgliedskonten in Ihrer Organisation für die Zuweisung von CIDRs zu ihren VPCs verwendet werden können.
**So erstellen Sie einen regionalen Pool**
1. Öffnen Sie mit dem IPAM-Administratorkonto die IPAM-Konsole unter. [ https://console.aws.amazon.com/ipam/ ](https://console.aws.amazon.com/ipam/)
1. Wählen Sie im Navigationsbereich **Pools** aus.
1. Wählen Sie den privaten Bereich aus.
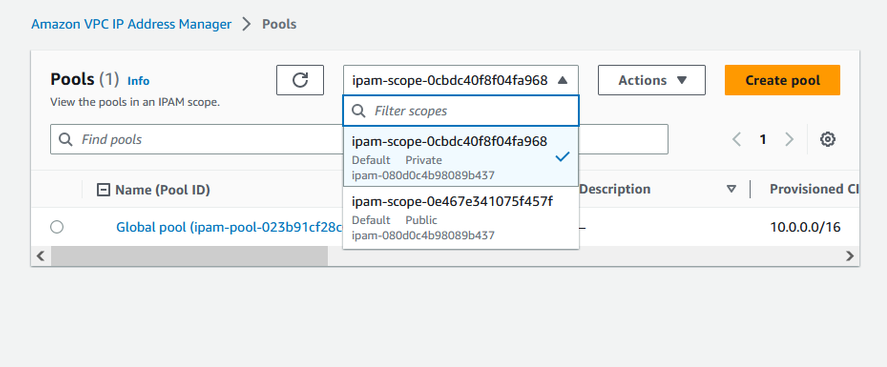
1. Wählen Sie **Pool erstellen**.
1. Lassen Sie unter **IPAM-Bereich** den privaten Bereich ausgewählt.
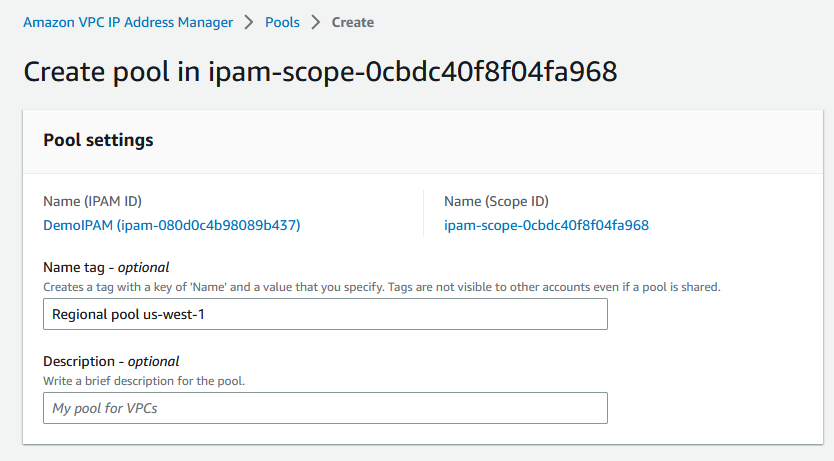
1. (Optional) Fügen Sie ein **Namens-Tag** und eine Beschreibung für den Pool hinzu, z. B. **Regionaler Pool us-west-1**.
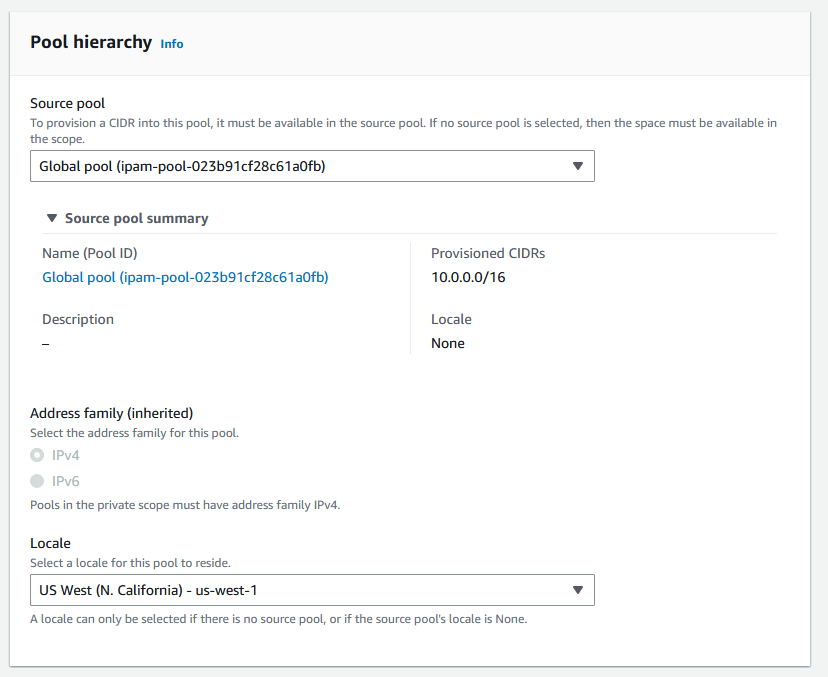
1. Wählen Sie unter ** Quelle ** den ** IPAM-Pool ** und dann den Pool der obersten Ebene („Globaler Pool“) aus, in dem Sie erstellt haben. [Schritt 3: Erstellen Sie einen IPAM-Pool der obersten Ebene](#3-create-a-toplevel-ipam-pool) Wählen Sie dann unter **Gebietsschema** die Option **us-west-1** aus.
1. Belassen Sie unter **Ressourcenplanung** den **IP-Bereich für den Plan innerhalb des ausgewählten Bereichs** ausgewählt. Weitere Informationen zur Verwendung dieser Option zur Planung des Subnetz-IP-Bereichs innerhalb einer VPC finden Sie unter [Tutorial: Planen des VPC-IP-Adressraums für Subnetz-IP-Zuweisungen](tutorials-subnet-planning.md).
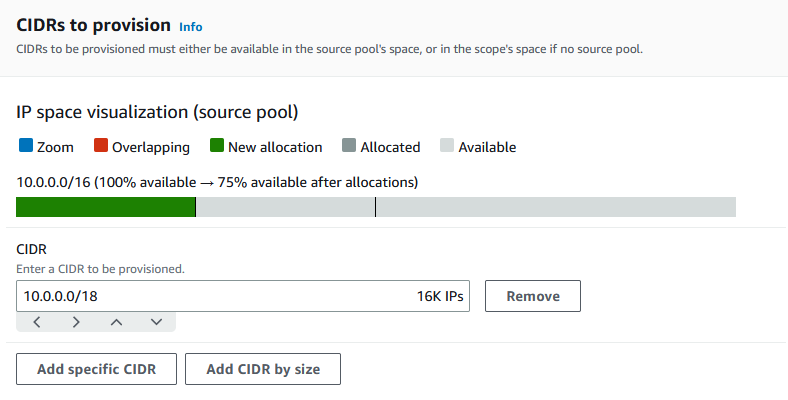
1. Geben Sie unter Zu ** bereitzustellende CIDRs den Wert 10.0.0 ** ein. 0/18, wodurch dieser Pool rund 16.000 verfügbare IP-Adressen erhält.
1. Lassen ** Sie die Einstellungen für die Zuweisungsregeln dieses Pools konfigurieren ** deaktiviert. Sie weisen keine CIDRs direkt aus diesem Pool den VPCs zu. Stattdessen weisen Sie sie aus einem Unterpool zu, den Sie anhand dieses Pools erstellen.

1. Wählen Sie **Pool erstellen**.
1. Kehren Sie zur ** ** Pool-Ansicht zurück, um die Hierarchie der IPAM-Pools zu sehen, die Sie erstellt haben.
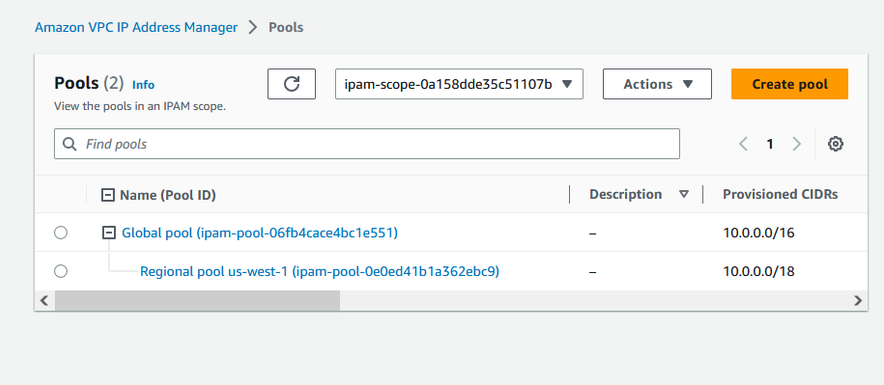
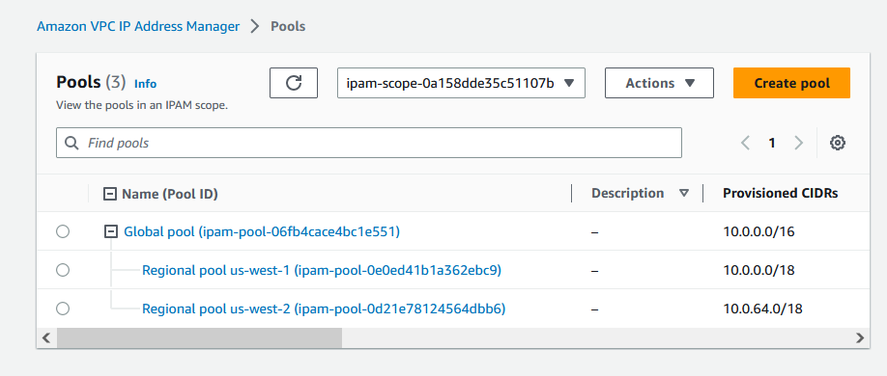
1. Wiederholen Sie die Schritte in diesem Abschnitt und erstellen Sie einen zweiten regionalen Pool im ** Gebietsschema ** us-west-2 mit dem CIDR 10.0.64. ** 0/18**dafür bereitgestellt. Wenn Sie diesen Vorgang abgeschlossen haben, verfügen Sie über drei Pools in einer Hierarchie, die der folgenden ähnelt:
## Schritt 5: Erstellen eines Entwicklungspools für die Vorproduktion
Führen Sie die Schritte in diesem Abschnitt aus, um in einem Ihrer regionalen Pools einen Entwicklungspool für Vorproduktionsressourcen zu erstellen.
**So erstellen Sie einen Entwicklungspool für die Vorproduktion**
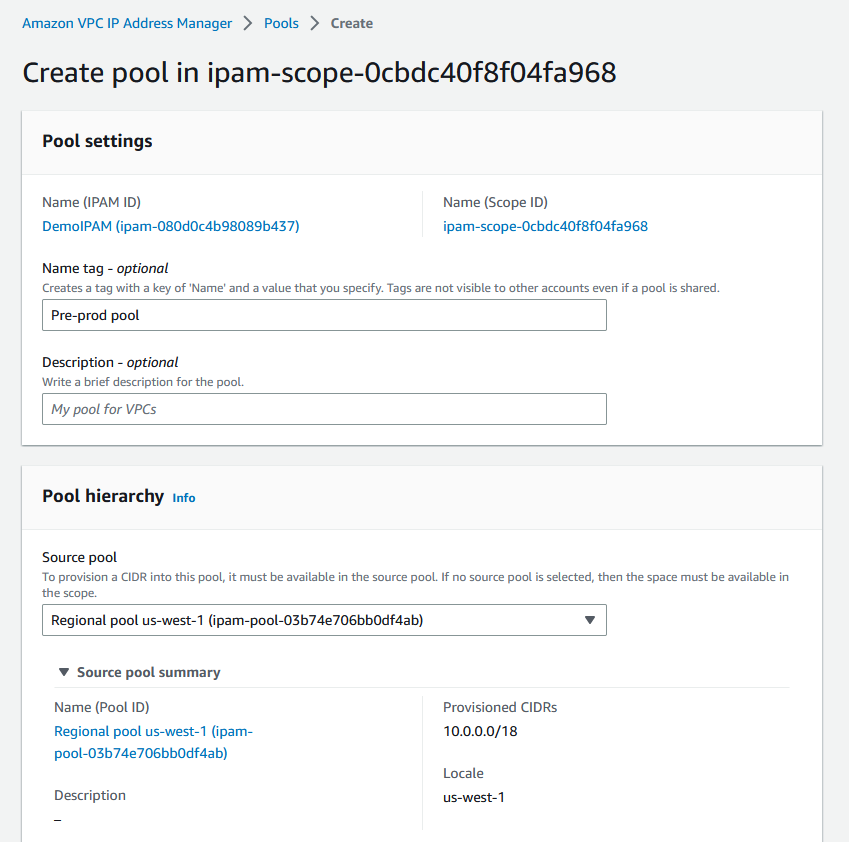
1. Erstellen Sie auf die gleiche Weise wie im vorherigen Abschnitt mit dem IPAM-Administratorkonto einen Pool namens ** Pre-prod Pool**, verwenden Sie diesmal jedoch den ** Regionalpool us-west-1 ** als Quellpool.
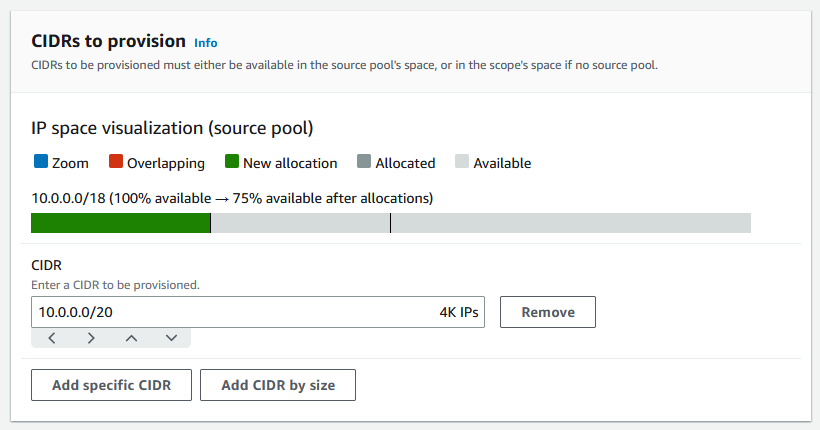
1. Geben Sie einen CIDR von 10.0.0 an. 0/20 zur Bereitstellung, wodurch dieser Pool rund 4.000 IP-Adressen erhält.
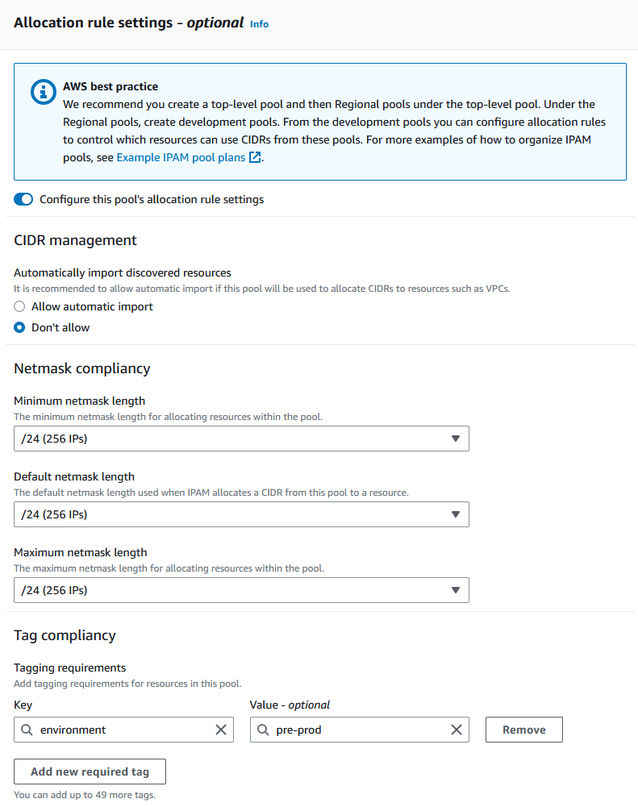
1. Schalten Sie die Option **Einstellungen für die Zuweisungsregeln dieses Pools konfigurieren** um. Gehen Sie wie folgt vor:
1. Lassen Sie unter **CIDR-Verwaltung** für **Entdeckte Ressourcen automatisch importieren** die Standardoption **Nicht erlauben** aktiviert. Diese Option würde es IPAM ermöglichen, automatisch Ressourcen-CIDRs zu importieren, die es im Gebietsschema des Pools ermittelt. Eine detaillierte Beschreibung dieser Option würde den Rahmen dieses Tutorials sprengen. Unter [Erstellen eines IPv4-Pools der obersten Ebene](create-top-ipam.md) können Sie jedoch mehr über die Option erfahren.
1. Wählen Sie unter **Netzmasken-Konformität** die Option **/24** für die minimale, standardmäßige und maximale Netzmaskenlänge aus. Eine detaillierte Beschreibung dieser Option würde den Rahmen dieses Tutorials sprengen. Unter [Erstellen eines IPv4-Pools der obersten Ebene](create-top-ipam.md) können Sie jedoch mehr über die Option erfahren. Es ist wichtig zu beachten, dass die VPC, die Sie später mit einem CIDR aus diesem Pool erstellen, basierend auf den hier eingestellten Werten auf /24 begrenzt ist.
1. Geben Sie unter ** Tag-Compliance den Wert -prod ** ein. ** environment/pre ** Dieses Tag wird benötigt, damit VPCs Adressraum aus dem Pool zuweisen können. Wir zeigen später, wie das funktioniert.
1. Wählen Sie **Pool erstellen**.
1. Die Poolhierarchie umfasst nun einen zusätzlichen Unterpool unter dem **regionalen Pool us-west-1**:
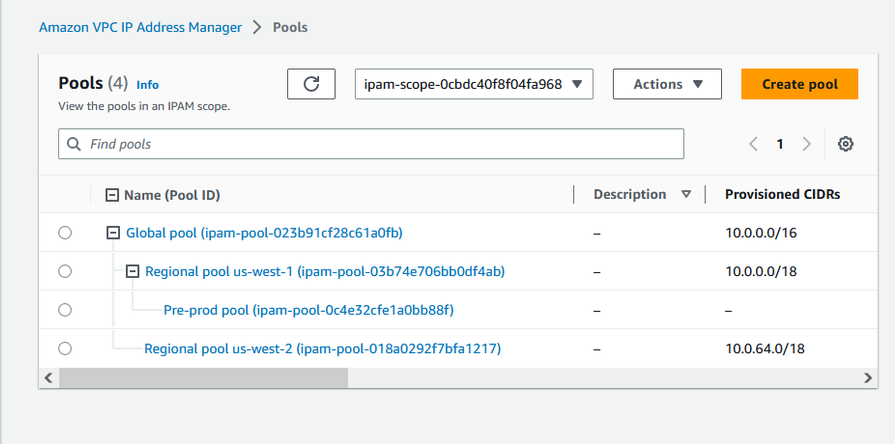
Jetzt sind Sie bereit, den IPAM-Pool mit einem anderen Mitgliedskonto in Ihrer Organisation zu teilen und diesem Konto zu ermöglichen, einen CIDR aus dem Pool zuzuweisen, um eine VPC zu erstellen.
## Schritt 6: Freigeben des IPAM-Pools
Folgen Sie den Schritten in diesem Abschnitt, um den IPAM-Pool vor der Produktion mithilfe von (RAM) gemeinsam zu nutzen. AWS Resource Access Manager
Dieser Abschnitt besteht aus zwei Unterabschnitten:
+ [Schritt 6.1. Aktivieren Sie die gemeinsame Nutzung von Ressourcen in AWS RAM](#61-enable-resource-sharing-in-aws-ram): Dieser Schritt muss über das AWS Organizations -Verwaltungskonto ausgeführt werden.
+ [Schritt 6.2. Teilen Sie einen IPAM-Pool mit AWS RAM](#62-share-an-ipam-pool-using-aws-ram): Dieser Schritt muss vom IPAM-Administrator ausgeführt werden.
### Schritt 6.1. Aktivieren Sie die gemeinsame Nutzung von Ressourcen in AWS RAM
Nachdem Sie Ihr IPAM erstellt haben, sollten Sie IP-Adresspools mit anderen Konten in Ihrer Organisation teilen. Bevor Sie einen IPAM-Pool gemeinsam nutzen, führen Sie die Schritte in diesem Abschnitt aus, um die gemeinsame Nutzung von Ressourcen mit zu aktivieren. AWS RAM
**So aktivieren Sie die Ressourcenfreigabe**
1. Öffnen Sie mithilfe des AWS Organizations Verwaltungskontos die AWS RAM Konsole unter [ https://console.aws.amazon.com/ram/](https://console.aws.amazon.com/ram/).
1. Wählen Sie im linken Navigationsbereich ** Einstellungen**, dann Teilen mit ** AWS Organizations** aktivieren und anschließend Einstellungen ** speichern aus**.
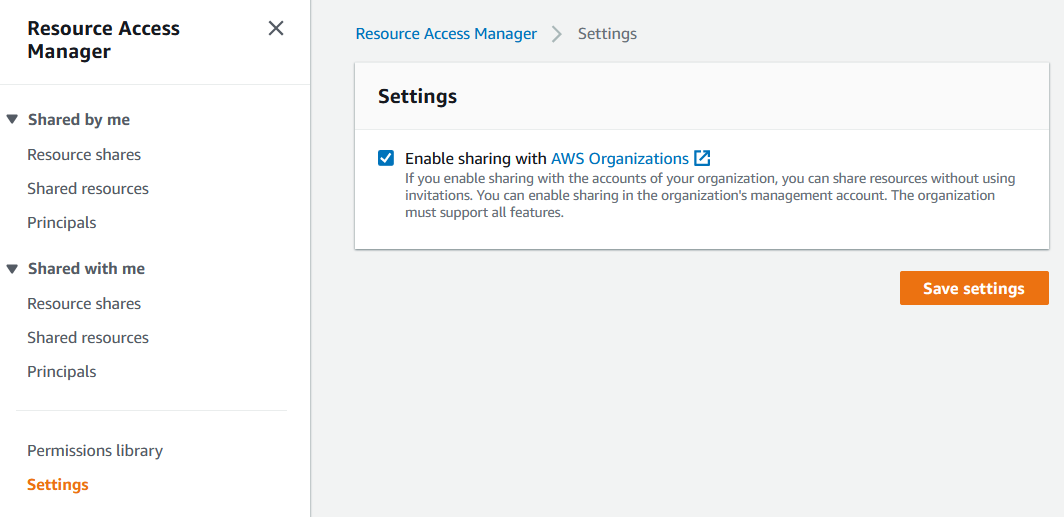
Nun können Sie einen IPAM-Pool für andere Mitglieder der Organisation freigeben.
### Schritt 6.2. Teilen Sie einen IPAM-Pool mit AWS RAM
In diesem Abschnitt teilen Sie den Vorproduktions-Entwicklungspool mit einem anderen AWS Organizations Mitgliedskonto. Vollständige Anweisungen zur Freigabe von IPAM-Pools, einschließlich Informationen zu den erforderlichen IAM-Berechtigungen, finden Sie unter [Teilen Sie einen IPAM-Pool mit AWS RAM](share-pool-ipam.md).
**So teilen Sie einen IPAM-Pool mit AWS RAM**
1. Öffnen Sie mit dem IPAM-Administratorkonto die IPAM-Konsole unter. [ https://console.aws.amazon.com/ipam/ ](https://console.aws.amazon.com/ipam/)
1. Wählen Sie im Navigationsbereich **Pools** aus.
1. Wählen Sie den privaten Bereich und dann den IPAM-Pool für die Vorproduktion aus. Wählen Sie anschließend **Aktionen** > **Details anzeigen** aus.
1. Unter **Resource sharing** (Ressourcenfreigabe), wählen Sie **Create resource share** (Ressourcenfreigabe erstellen) aus. Die AWS RAM Konsole wird geöffnet. Sie teilen sich den Pool mit AWS RAM.
1. Wählen Sie **Create a resource share (Ressourcenfreigabe erstellen)** aus.
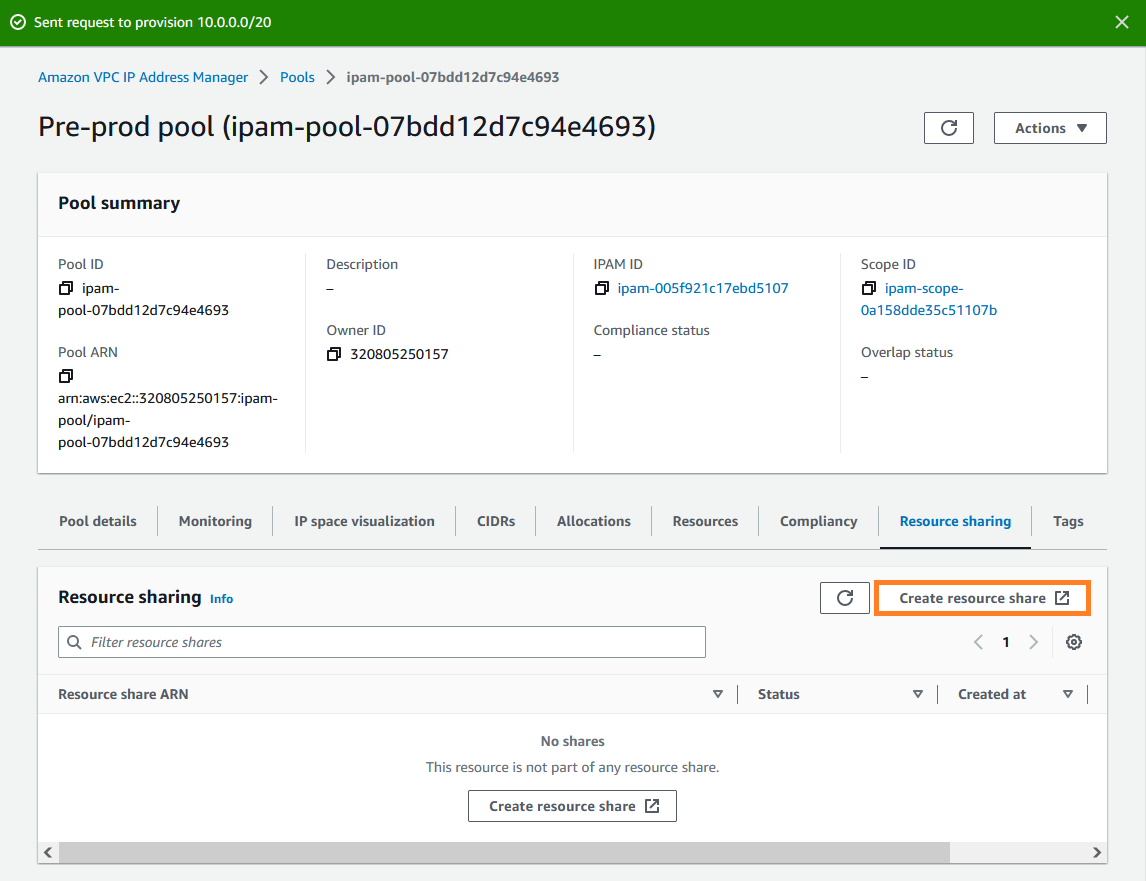
Die AWS RAM Konsole wird geöffnet.
1. Wählen Sie in der AWS RAM Konsole ** erneut ** Create a resource share aus.
1. Fügen Sie einen **Namen** für den freigegebenen Pool hinzu.
1. Wählen Sie unter **Ressourcentyp auswählen** die Option **IPAM-Pools** und dann den ARN des Entwicklungspools für die Vorproduktion aus.
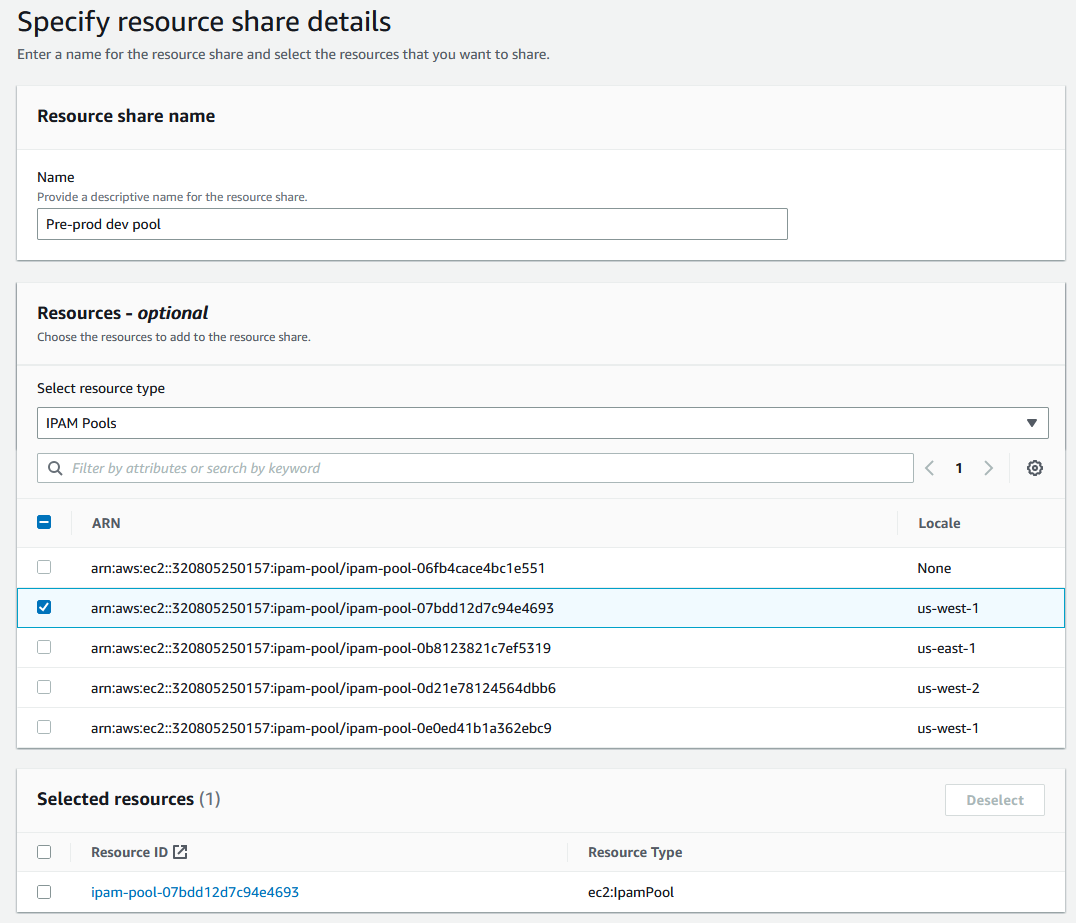
1. Wählen Sie **Weiter** aus.
1. Lassen Sie die ** AWSRAMDefaultPermissionsIpamPool ** Standardberechtigung ausgewählt. Die Details der Berechtigungsoptionen würden den Rahmen dieses Tutorials sprengen. Unter [Teilen Sie einen IPAM-Pool mit AWS RAM](share-pool-ipam.md) können Sie jedoch mehr über diese Optionen erfahren.
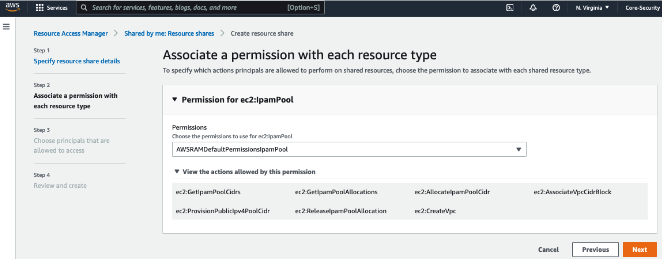
1. Wählen Sie **Weiter** aus.
1. Wählen Sie unter **Prinzipale** die Option **Zulassen der Freigabe nur innerhalb der eigenen Organisation** aus. Geben Sie die ID Ihrer AWS Organizations Organisationseinheit ein (wie unter beschrieben)[Wie AWS Organizations integriert sich in IPAM](#how-aws-organizations-integrates-with-ipam), und wählen Sie dann ** Hinzufügen**.
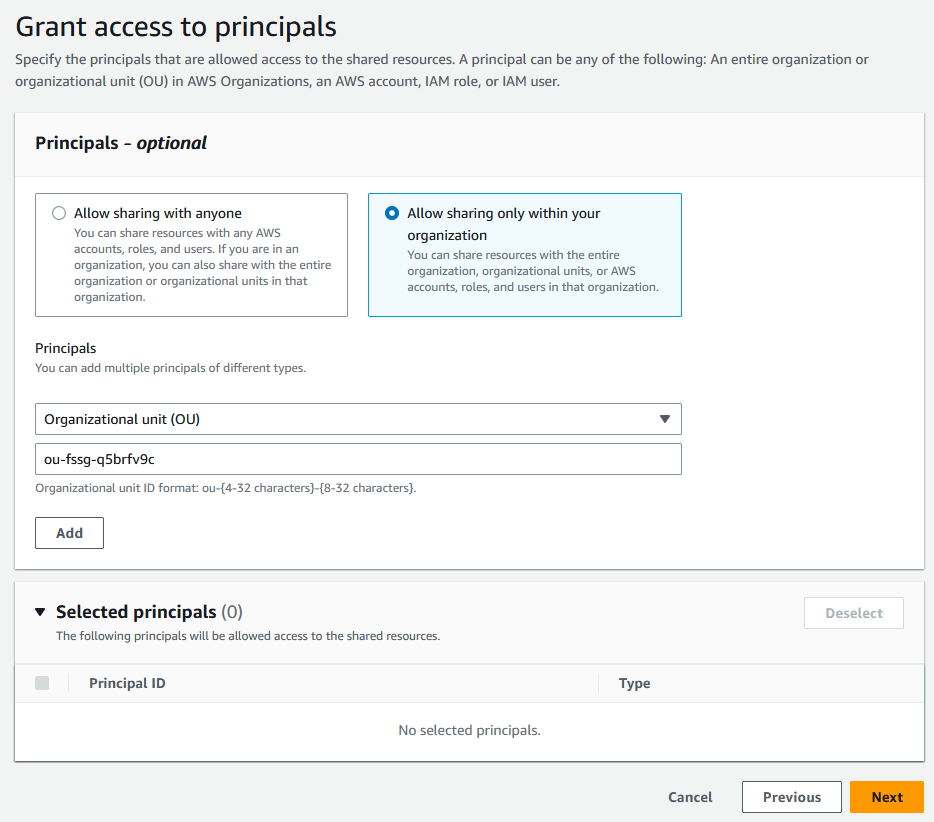
1. Wählen Sie **Weiter** aus.
1. Prüfen Sie die Optionen für die gemeinsame Nutzung von Ressourcen und die Principals, mit denen Sie die Inhalte teilen möchten, und wählen Sie dann ** Erstellen ** aus.
Nach der Freigabe des Pools fahren Sie mit dem nächsten Schritt fort, um eine VPC mit einem CIDR zu erstellen, das aus einem IPAM-Pool zugewiesen wird.
## Schritt 7: Erstellen einer VPC mit einem CIDR, das aus einem IPAM-Pool zugewiesen wurde
Führen Sie die Schritte in diesem Abschnitt aus, um eine VPC mit einem CIDR zu erstellen, das aus dem Vorproduktionspool zugewiesen wird. Dieser Schritt sollte über das Mitgliedskonto in der Organisationseinheit durchgeführt werden, für das der IPAM-Pool im vorherigen Abschnitt freigegeben wurde (unter [Wie AWS Organizations integriert sich in IPAM](#how-aws-organizations-integrates-with-ipam) als **example-member-account-2** bezeichnet). Weitere Informationen zu den IAM-Berechtigungen, die zum Erstellen von VPCs erforderlich sind, finden Sie unter [Beispiele für Amazon-VPC-Richtlinien](https://docs.aws.amazon.com/vpc/latest/userguide/vpc-policy-examples.html) im *Benutzerhandbuch von Amazon VPC*.
**So erstellen Sie eine VPC mit einem CIDR, das aus einem IPAM-Pool zugewiesen wird**
1. Öffnen Sie mit dem Mitgliedskonto die VPC-Konsole unter [ https://console.aws.amazon.com/vpc/ ](https://console.aws.amazon.com/vpc/) dem Mitgliedskonto, das Sie als Entwicklerkonto verwenden werden.
1. Wählen Sie **VPC erstellen** aus.
1. Gehen Sie wie folgt vor:
1. Geben Sie einen Namen ein, wie etwa **Beispiel-VPC**.
1. Wählen Sie den ** IPAM-allocated IPv4-CIDR-Block. **
1. Wählen Sie unter **IPv4-IPAM-Pool** die ID des Vorproduktionspools aus.
1. Wählen Sie eine Länge für die **Netzmaske** aus. Da Sie die verfügbare Netzmaskenlänge für diesen Pool auf /24 begrenzt haben (unter [Schritt 5: Erstellen eines Entwicklungspools für die Vorproduktion](#5-create-a-preproduction-development-pool)), ist /24 die einzige verfügbare Netzmaskenoption.
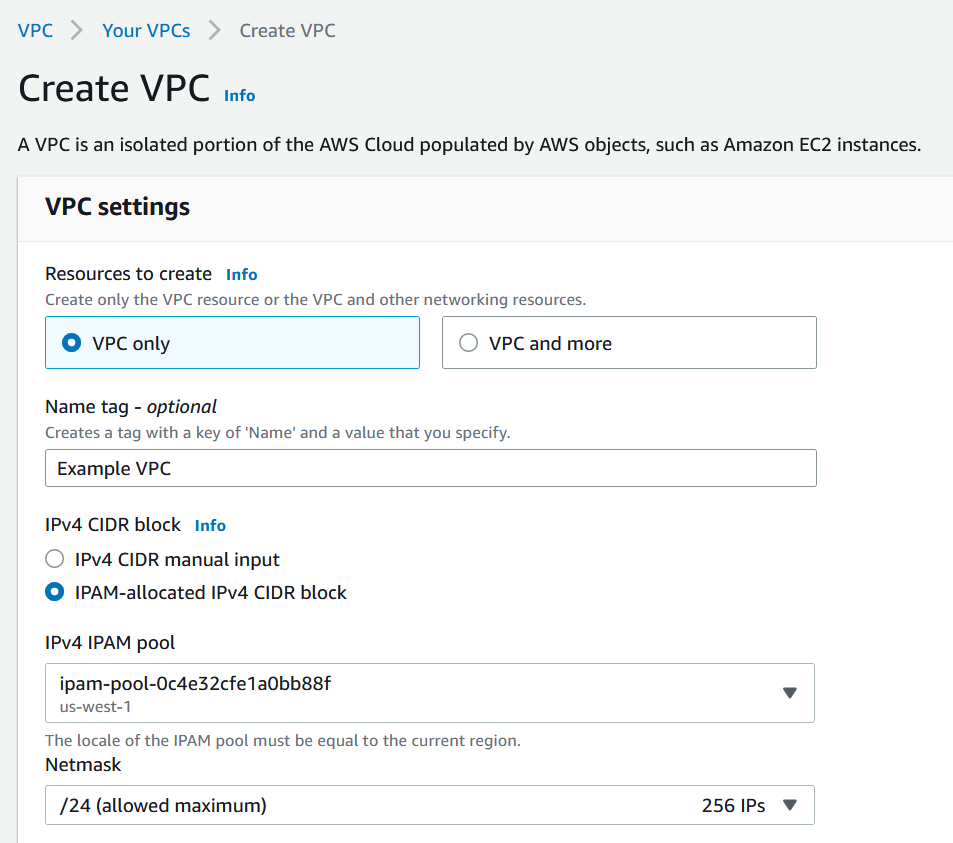
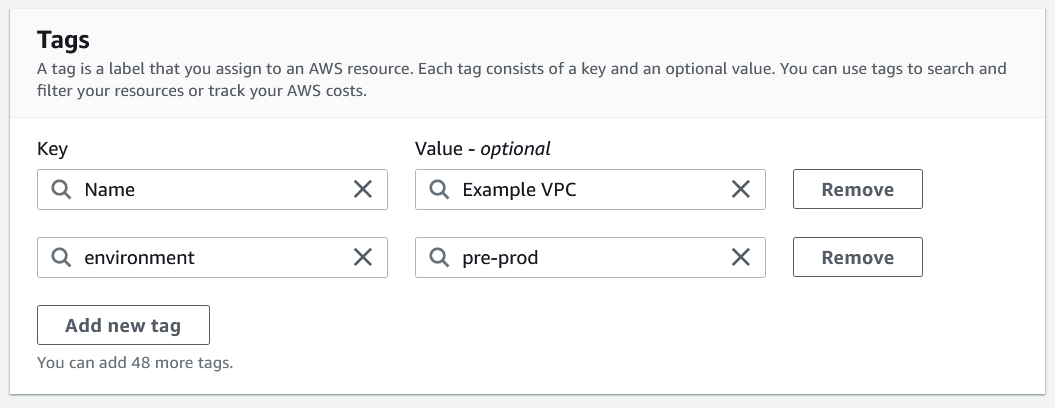
1. Fügen Sie – zu Demonstrationszwecken – unter **Tags** zum jetzigen Zeitpunkt keine zusätzlichen Tags hinzu. Als Sie den Pre-Prod-Pool (in[Schritt 5: Erstellen eines Entwicklungspools für die Vorproduktion](#5-create-a-preproduction-development-pool)) erstellt haben, haben Sie eine Zuweisungsregel hinzugefügt, nach der alle VPCs, die mit CIDRs aus diesem Pool erstellt wurden, ein -prod-Tag haben müssen. environment/pre Lassen Sie das environment/pre -prod-Tag vorerst deaktiviert, damit Sie sehen können, dass eine Fehlermeldung angezeigt wird, die Sie darüber informiert, dass ein erforderliches Tag nicht hinzugefügt wurde.
1. Wählen Sie **VPC erstellen** aus.
1. Es wird eine Fehlermeldung mit dem Hinweis angezeigt, dass ein erforderliches Tag nicht hinzugefügt wurde. Der Fehler tritt auf, weil Sie beim Erstellen des Vorproduktionspools (unter [Schritt 5: Erstellen eines Entwicklungspools für die Vorproduktion](#5-create-a-preproduction-development-pool)) eine Zuweisungsregel festgelegt haben. Die Zuweisungsregel verlangte, dass alle VPCs, die mit CIDRs aus diesem Pool erstellt wurden, ein -prod-Tag haben mussten. environment/pre
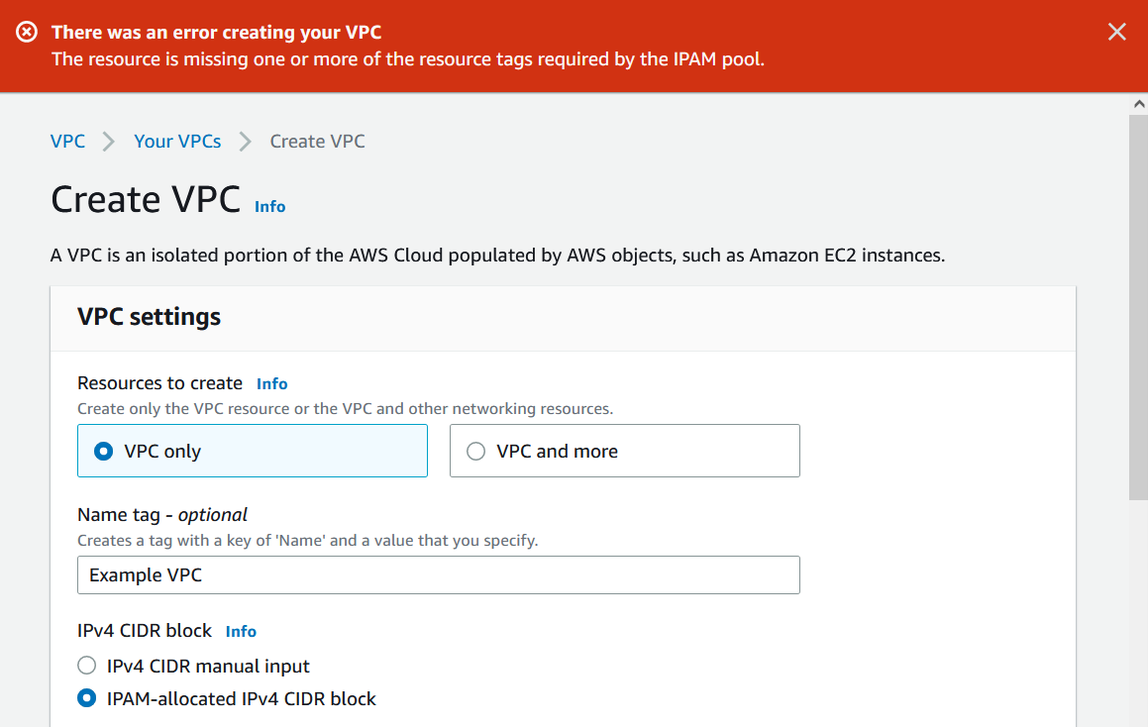
1. Fügen Sie nun unter ** Tags das Tag ** environment/pre -prod ** hinzu ** und wählen Sie erneut Create VPC aus. ** **
1. Die VPC wird erfolgreich erstellt und die VPC entspricht der Tag-Regel im Vorproduktionspool:
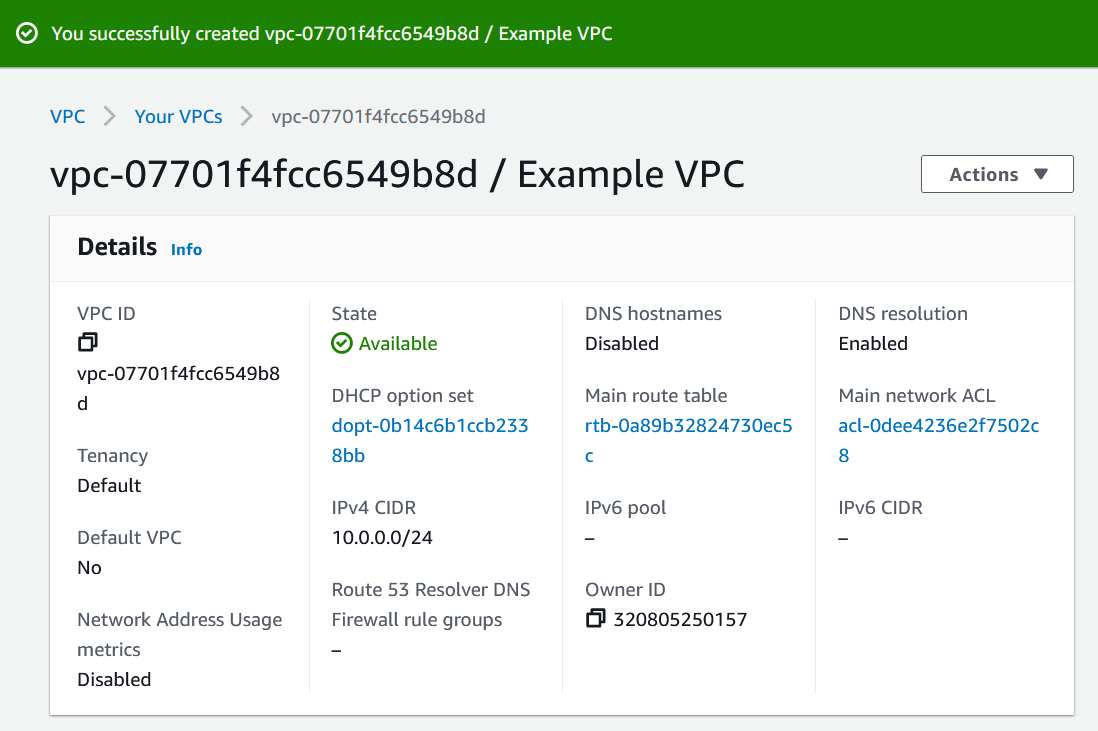
Im Bereich **Ressourcen** der IPAM-Konsole kann der IPAM-Administrator die VPC und das zugewiesene CIDR einsehen und verwalten. Hinweis: Es dauert etwas, bis die VPC im Bereich **Ressourcen** angezeigt wird.
## Schritt 8: Bereinigen
In diesem Tutorial haben Sie einen IPAM mit einem delegierten Administrator erstellt, mehrere Pools erstellt und ein Mitgliedskonto in Ihrer Organisation aktiviert, um ein VPC-CIDR aus einem Pool zuzuweisen.
Führen Sie die Schritte in diesem Abschnitt aus, um die Ressourcen zu bereinigen, die Sie in diesem Tutorial erstellt haben.
**So bereinigen Sie die in diesem Tutorial erstellten Ressourcen**
1. Löschen Sie die VPC mithilfe des Mitgliedskontos, über das die Beispiel-VPC erstellt wurde. Eine ausführliche Anleitung finden unter [Löschen der VPC](https://docs.aws.amazon.com/vpc/latest/userguide/delete-vpc.html) im *Benutzerhandbuch von Amazon Virtual Private Cloud*.
1. Löschen Sie mithilfe des IPAM-Administratorkontos die Beispielressourcenfreigabe in der Konsole. AWS RAM Eine ausführliche Anleitung finden Sie unter [Löschen einer Ressourcenfreigabe in AWSAWS RAM](https://docs.aws.amazon.com/ram/latest/userguide/working-with-sharing-delete.html) im *Benutzerhandbuch von AWS Resource Access Manager *.
1. Melden Sie sich mit dem IPAM-Administratorkonto bei der RAM-Konsole an und deaktivieren Sie die Freigabe für AWS Organizations , die Sie unter [Schritt 6.1. Aktivieren Sie die gemeinsame Nutzung von Ressourcen in AWS RAM](#61-enable-resource-sharing-in-aws-ram) aktiviert haben.
1. Löschen Sie den Beispiel-IPAM mithilfe des IPAM-Administratorkontos, indem Sie den IPAM in der IPAM-Konsole auswählen und dann **Aktionen** > **Löschen** auswählen. Detaillierte Anweisungen finden Sie unter [Löschen Sie ein IPAM](delete-ipam.md).
1. Wenn Sie aufgefordert werden, die IPAM zu löschen, wählen Sie ** Cascade delete. ** Dadurch werden alle Bereiche und Pools im IPAM gelöscht, bevor er gelöscht wird.
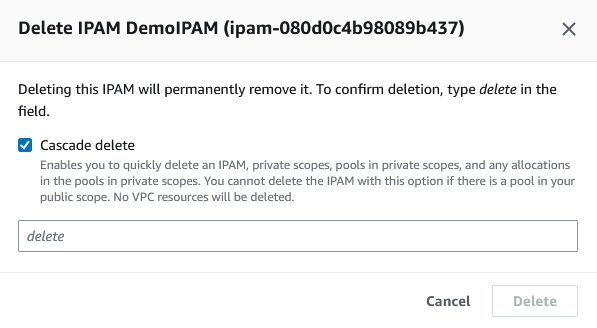
1. Geben Sie **delete** ein und wählen Sie **Löschen** aus.
1. Melden Sie sich mit dem AWS Organizations Verwaltungskonto bei der IPAM-Konsole an, wählen Sie ** Einstellungen ** und entfernen Sie das delegierte Administratorkonto.
1. (Optional) Wenn Sie IPAM mit integrieren AWS Organizations, erstellt [ IPAM automatisch eine dienstverknüpfte Rolle in jedem Mitgliedskonto. ](iam-ipam-slr.md) Melden Sie sich mit jedem AWS Organizations Mitgliedskonto bei IAM an und löschen Sie die mit dem ** AWSServiceRoleForIPAM ** Dienst verknüpfte Rolle in jedem Mitgliedskonto.
1. Die Bereinigung ist abgeschlossen.