Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
# Création d'une Amazon S3-backed AMI
L’AMI que vous spécifiez au lancement de votre instance détermine le type de volume racine.
Pour créer une AMI Amazon S3-backed Linux, commencez par une instance que vous avez lancée à partir d'une AMI Amazon S3-backed Linux existante. Après avoir personnalisé l’instance pour répondre à vos besoins, créez un bundle du volume et inscrivez une nouvelle AMI que vous pouvez utiliser pour lancer de nouvelles instances avec ces personnalisations.
Vous ne pouvez pas créer d'AMI Amazon S3-backed Windows car les AMI Windows ne prennent pas en charge le stockage d'instance pour le volume racine.
**Important**
Seuls les types d'instances suivants prennent en charge un volume de stockage d'instance en tant que volume racine et nécessitent une S3-backed AMI Amazon : C1, C3, D2, I2, M1, M2, M3, R3 et X1.
Le processus de création d'AMI est différent pour les EBS-backed AMI Amazon. Pour de plus amples informations, veuillez consulter [Création d'une Amazon EBS-backed AMI](creating-an-ami-ebs.md).
**Topics**
+ [Aperçu de la création d’une AMI](#process-creating-an-ami-instance-store)
+ [Conditions préalables](#bundle-ami-prerequisites)
+ [Créer une AMI à partir d’une instance Amazon Linux](#amazon_linux_instructions)
+ [Configurer les outils AMI Amazon EC2](set-up-ami-tools.md)
+ [Référence des outils AMI Amazon EC2](ami-tools-commands.md)
+ [Convertissez votre Amazon S3-backed AMI en EBS-backed AMI](Using_ConvertingS3toEBS.md)
## Aperçu de la création d’une AMI
Le diagramme suivant résume le processus de création d’une AMI à partir d’une instance avec un volume racine de stockage d’instance.
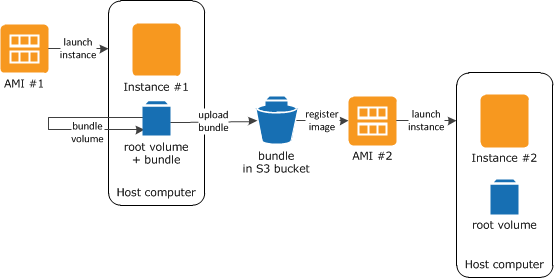
Tout d’abord, lancez une instance depuis une AMI qui est similaire à l’AMI que vous souhaiteriez créer. Vous pouvez vous connecter à votre instance et la personnaliser. Lorsque l’instance est configurée comme vous le voulez, vous pouvezen créer un bundle. Le processus de création d’un bundle peut prendre plusieurs minutes. Après la fin du processus, vous avez un groupe qui se compose d’un manifeste d’image (`image.manifest.xml`) et de fichiers (`image.part.`*xx*) contenant un modèle pour le volume racine. Ensuite, vous chargez le bundle dans votre compartiment Amazon S3, puis vous inscrivez votre AMI.
**Note**
Pour télécharger des objets vers un compartiment S3 pour votre AMI Amazon S3-backed Linux, les ACL doivent être activées pour le compartiment. Sinon, Amazon EC2 ne sera pas en mesure de définir des listes ACL sur les objets à charger. Si votre compartiment de destination utilise le paramètre appliqué par le propriétaire du compartiment pour la propriété de l’objet S3 (S3 Object Ownership), cela ne fonctionnera pas car les listes de contrôle d’accès sont désactivées. Pour plus d’informations, consultez [Contrôle de la propriété des objets et désactivation des listes ACL pour votre compartiment](https://docs.aws.amazon.com/AmazonS3/latest/userguide/about-object-ownership.html).
Lorsque vous lancez une instance à l’aide de la nouvelle AMI, nous créons le volume racine pour l’instance avec le bundle que vous avez chargé sur Amazon S3. L’espace de stockage utilisé par le bundle dans Amazon S3 entraîne des frais sur votre compte jusqu’à ce que vous le supprimiez. Pour de plus amples informations, veuillez consulter [Annuler l’inscription d’une AMI Amazon EC2](deregister-ami.md).
Si vous ajoutez des volumes de stockage d’instance à votre instance en plus du volume racine, le mappage de périphérique de stockage en mode bloc pour la nouvelle AMI contient des informations pour ces volumes et les mappages de périphérique de stockage en mode bloc pour les instances que vous lancez depuis la nouvelle AMI contient automatiquement des informations pour ces volumes. Pour de plus amples informations, veuillez consulter [Bloquer les mappages d'appareils pour les volumes sur les instances Amazon EC2](block-device-mapping-concepts.md).
## Conditions préalables
Avant de créer un AMI, vous devez terminer les tâches suivantes :
+ Installez les outils AMI. Pour de plus amples informations, veuillez consulter [Configurer les outils AMI Amazon EC2](set-up-ami-tools.md).
+ Installez le AWS CLI. Pour plus d'informations, consultez [Démarrer avec le AWS CLI](https://docs.aws.amazon.com/cli/latest/userguide/cli-chap-getting-started.html).
+ Assurez-vous d’avoir un compartiment S3 pour la solution groupée et que les ACL sont activées dans votre compartiment. Pour plus d’informations sur la configuration des ACL, consultez [Configuration des listes ACL](https://docs.aws.amazon.com/AmazonS3/latest/userguide/managing-acls.html).
+ Pour créer un compartiment S3 à l'aide de Console de gestion AWS, ouvrez la console Amazon S3 à l'adresse [ https://console.aws.amazon.com/s3/ ](https://console.aws.amazon.com/s3/) et choisissez ** Create Bucket**.
+ Pour créer un compartiment S3 avec le AWS CLI, vous pouvez utiliser la [ commande ](https://docs.aws.amazon.com/cli/latest/reference/s3/mb.html) mb. Si la version installée des outils AMI est la version 1.5.18 ou toute autre version ultérieure, vous pouvez également utiliser la commande `ec2-upload-bundle` pour créer le compartiment S3. Pour de plus amples informations, veuillez consulter [ec2-upload-bundle](ami-tools-commands.md#ami-upload-bundle).
+ Assurez-vous que les fichiers de votre offre groupée ne sont pas cryptés dans le compartiment S3. Si vous avez besoin d'un chiffrement pour votre AMI, vous pouvez utiliser une EBS-backed AMI à la place. Pour de plus amples informations, veuillez consulter [Utiliser le chiffrement avec les EBS-backed AMI](AMIEncryption.md).
+ Assurez-vous d'avoir votre identifiant de AWS compte. Pour plus d'informations, voir [ Afficher les Compte AWS identifiants ](https://docs.aws.amazon.com/accounts/latest/reference/manage-acct-identifiers.html) dans le Guide * de référence sur la gestion des *AWS comptes.
+ Assurez-vous de disposer des informations d’identification nécessaires pour utiliser l’ AWS CLI. Pour plus d’informations, consultez la section [Authentification et contrôle d’accès pour l’ AWS CLI](https://docs.aws.amazon.com/cli/latest/userguide/cli-chap-authentication.html) dans le *Guide de l’utilisateur AWS Command Line Interface *.
+ Assurez-vous de disposer d'un X.509 certificat et d'une clé privée correspondante.
+ Si vous devez créer un X.509 certificat, consultez[Gérer les certificats de signature](set-up-ami-tools.md#ami-tools-managing-certs). Le X.509 certificat et la clé privée sont utilisés pour chiffrer et déchiffrer votre AMI.
+ [Chine (Pékin)] Utilisez le certificat `$EC2_AMITOOL_HOME/etc/ec2/amitools/cert-ec2-cn-north-1.pem`.
+ [AWS GovCloud (US-West)] Utilisez le `$EC2_AMITOOL_HOME/etc/ec2/amitools/cert-ec2-gov.pem` certificat.
+ Connectez-vous à votre instance et personnalisez-la. Par exemple, vous pouvez installer des logiciels et des applications, copier des données, supprimer des fichiers temporaires et modifier la configuration Linux.
## Créer une AMI à partir d’une instance Amazon Linux
Les procédures suivantes décrivent comment créer une AMI à partir d’une instance avec un volume racine de stockage d’instance exécutant Amazon Linux 1. Elles peuvent ne pas fonctionner pour les instances exécutant d’autres distributions Linux.
**Pour se préparer à utiliser les outils AMI (instances HVM uniquement)**
1. Les outils AMI ont besoin de GRUB Legacy pour démarrer correctement. Utilisez la commande suivante pour installer GRUB :
```bash
[ec2-user ~]$ sudo yum install -y grub
```
1. Installez les packages de gestion de partition à l’aide de la commande suivante :
```bash
[ec2-user ~]$ sudo yum install -y gdisk kpartx parted
```
**Pour créer une AMI à partir d’une instance Amazon Linux avec un volume racine de stockage d’instance**
Cette procédure part du principe que vous avez respecté les prérequis dans [Conditions préalables](#bundle-ami-prerequisites).
Dans les commandes suivantes, remplacez chacune {{user input placeholder}} par vos propres informations.
1. Chargez vos informations d’identification sur votre instance. Nous utilisons ces informations d’identification pour garantir que seuls vous et Amazon EC2 peuvent accéder à votre AMI.
1. Créez un répertoire temporaire sur votre instance pour vos informations d’identification en suivant ce qui suit :
```bash
[ec2-user ~]$ mkdir /tmp/cert
```
Ceci vous permet d’exclure vos informations d’identification de l’image créée.
1. Copiez votre X.509 certificat et la clé privée correspondante depuis votre ordinateur vers le `/tmp/cert` répertoire de votre instance à l'aide d'un outil de copie sécurisée tel que [ scp](linux-file-transfer-scp.md). L'`-i {{my-private-key}}.pem`option de la **scp** commande suivante est la clé privée que vous utilisez pour vous connecter à votre instance via SSH, et non la clé X.509 privée. Par exemple :
```bash
you@your_computer:~ $ scp -i {{my-private-key}}.pem {{/path/to/pk-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem}} {{/path/to/cert-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem}} ec2-user@{{ec2-203-0-113-25.compute-1.amazonaws.com}}:/tmp/cert/
pk-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem 100% 717 0.7KB/s 00:00
cert-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem 100% 685 0.7KB/s 00:00
```
Sinon, étant donné qu’il s’agit de fichiers de texte brut, vous pouvez ouvrir le certificat et la clé dans un éditeur de texte et copier leur contenu dans de nouveaux fichiers dans le répertoire `/tmp/cert`.
1. Préparez le bundle à charger sur Amazon S3 en exécutant la commande [ec2-bundle-vol](ami-tools-commands.md#ami-bundle-vol) depuis votre instance. Assurez-vous de spécifier l’option `-e` pour exclure le répertoire où vos informations d’identification sont stockées. Par défaut, la création d’un bundle exclut les fichiers qui peuvent contenir des informations sensibles. Ces fichiers incluent `*.sw`, `*.swo`, `*.swp`, `*.pem`, `*.priv`, `*id_rsa*`, `*id_dsa*` `*.gpg`, `*.jks`, `*/.ssh/authorized_keys` et `*/.bash_history`. Pour inclure tous ces fichiers, utilisez l’option `--no-filter`. Pour inclure certains de ces fichiers, utilisez l’option `--include`.
**Important**
Par défaut, le processus de création d’un bundle d’AMI génère un ensemble de fichiers compressés et chiffrés dans le répertoire `/tmp` qui représente le volume racine. Si vous n’avez pas suffisamment d’espace disque libre dans `/tmp` pour stocker le groupe, vous devez spécifier un emplacement différent pour qu’il soit stocké avec l’option `-d {{/path/to/bundle/storage}}`. Certaines instances disposent d’un stockage éphémère monté à `/mnt` ou `/media/ephemeral0` que vous pouvez utiliser, ou vous pouvez également créer, joindre et monter un nouveau volume Amazon EBS) afin de stocker l’offre groupé. Pour plus d’informations, consultez la section [Créer un volume Amazon EBS](https://docs.aws.amazon.com/ebs/latest/userguide/ebs-creating-volume.html) dans le *Guide de l’utilisateur Amazon EBS*.
1. Vous devez exécuter la commande **ec2-bundle-vol** en tant que racine. Pour la plupart des commandes, vous pouvez utiliser **sudo** afin d’obtenir des autorisations d’un niveau élevé, mais dans ce cas, vous devriez exécuter **sudo -E su** pour conserver vos variables d’environnement.
```bash
[ec2-user ~]$ sudo -E su
```
Notez que l’invite de commande de Bash vous identifie maintenant en tant qu’utilisateur racine, et que le signe dollar a été remplacé par un hashtag, ce qui indique que vous êtes dans un shell racine :
```
[root ec2-user]#
```
1. Pour créer le bundle AMI, exécutez la commande [ec2-bundle-vol](ami-tools-commands.md#ami-bundle-vol) comme suit :
```bash
[root ec2-user]# ec2-bundle-vol -k /tmp/cert/{{pk-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem}} -c /tmp/cert/{{cert-HKZYKTAIG2ECMXYIBH3HXV4ZBEXAMPLE.pem}} -u {{123456789012}} -r x86_64 -e /tmp/cert --partition {{gpt}}
```
**Note**
Pour les régions Chine (Pékin) et AWS GovCloud (US-West), utilisez le `--ec2cert` paramètre et spécifiez les certificats conformément aux [ prérequis](#bundle-ami-prerequisites).
La création de l’image peut prendre quelques minutes. Une fois cette commande terminée, votre répertoire `/tmp` (ou un répertoire autre que celui par défaut) contient le bundle (`image.manifest.xml`ainsi que plusieurs `image.part.` {{xx}} fichiers).
1. Quittez le shell racine.
```bash
[root ec2-user]# exit
```
1. (Facultatif) Pour ajouter davantage de volumes de stockage d’instance, modifiez les mappages de périphérique de stockage en mode bloc dans le fichier `image.manifest.xml` pour votre AMI. Pour plus d’informations, consultez [Bloquer les mappages d'appareils pour les volumes sur les instances Amazon EC2](block-device-mapping-concepts.md).
1. Créez une sauvegarde de votre fichier `image.manifest.xml`.
```bash
[ec2-user ~]$ sudo cp /tmp/image.manifest.xml /tmp/image.manifest.xml.bak
```
1. Reformatez le fichier `image.manifest.xml` pour qu’il soit plus facile à lire et à modifier.
```bash
[ec2-user ~]$ sudo xmllint --format /tmp/image.manifest.xml.bak > /tmp/image.manifest.xml
```
1. Modifiez les mappages de périphérique de stockage en mode bloc dans `image.manifest.xml` avec un éditeur de texte. L’exemple ci-dessous montre une nouvelle entrée pour le volume de stockage d’instance `ephemeral1`.
**Note**
Pour obtenir la liste des fichiers exclus, consultez [ec2-bundle-vol](ami-tools-commands.md#ami-bundle-vol).
```bash
ami
sda
ephemeral0
sdb
{{
ephemeral1
sdc
}}
root
/dev/sda1
```
1. Enregistrez le fichier `image.manifest.xml` et quittez votre éditeur de texte.
1. Pour charger votre bundle sur Amazon S3, exécutez la commande [ec2-upload-bundle](ami-tools-commands.md#ami-upload-bundle) comme suit.
```bash
[ec2-user ~]$ ec2-upload-bundle -b {{amzn-s3-demo-bucket}}/{{bundle_folder}}/{{bundle_name}} -m /tmp/image.manifest.xml -a {{your_access_key_id}} -s {{your_secret_access_key}}
```
**Important**
Pour inscrire votre AMI dans une région autre que US East (N. Virginia), vous devez spécifier à la fois la région cible avec l’option `--region` et un chemin de compartiment qui existe déjà dans la région cible ou un chemin de compartiment unique qui peut être créé dans la région cible.
1. (Facultatif) Une fois que le groupe est chargé sur Amazon S3, vous pouvez le supprimer du répertoire `/tmp` sur l’instance en utilisant la commande **rm** suivante :
```bash
[ec2-user ~]$ sudo rm /tmp/image.manifest.xml /tmp/image.part.* /tmp/image
```
**Important**
Si vous avez spécifié un chemin avec l’option `-d {{/path/to/bundle/storage}}` dans [Step 2](#step_with_bundle_path_amazon_linux), utilisez ce chemin à la place de `/tmp`.
1. Pour inscrire votre AMI, exécutez la commande [register-image](https://docs.aws.amazon.com/cli/latest/reference/ec2/register-image.html) comme suit.
```bash
[ec2-user ~]$ aws ec2 register-image --image-location {{amzn-s3-demo-bucket}}/{{bundle_folder}}/{{bundle_name}}/image.manifest.xml --name {{AMI_name}} --virtualization-type {{hvm}}
```
**Important**
Si vous avez précédemment spécifié une région pour la commande [ec2-upload-bundle](ami-tools-commands.md#ami-upload-bundle), spécifiez de nouveau cette région pour cette commande.