Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
# Utilisation AWS Service d'annuaire pour Microsoft Active Directory
Vous pouvez utiliser AWS Transfer Family pour authentifier les utilisateurs finaux de votre transfert de fichiers à l'aide AWS Directory Service for Microsoft Active Directory de. Il permet une migration fluide des flux de travail de transfert de fichiers qui reposent sur l'authentification Active Directory sans modifier les informations d'identification des utilisateurs finaux ni avoir besoin d'un autorisateur personnalisé.
Avec AWS Managed Microsoft AD, vous pouvez fournir aux Directory Service utilisateurs et aux groupes un accès sécurisé via SFTP, FTPS et FTP aux données stockées dans Amazon Simple Storage Service (Amazon S3) ou Amazon Elastic File System (Amazon EFS). Si vous utilisez Active Directory pour stocker les informations d'identification de vos utilisateurs, vous disposez désormais d'un moyen plus simple d'activer les transferts de fichiers pour ces utilisateurs.
Vous pouvez fournir un accès aux groupes Active Directory AWS Managed Microsoft AD dans votre environnement local ou dans le AWS cloud à l'aide de connecteurs Active Directory. Vous pouvez autoriser les utilisateurs déjà configurés dans votre environnement Microsoft Windows, que ce soit dans le AWS Cloud ou sur leur réseau local, à accéder à un AWS Transfer Family serveur utilisé AWS Managed Microsoft AD pour l'identification. Le blog sur le AWS stockage contient un article qui détaille une solution pour utiliser Active Directory avec Transfer Family : [ simplifier l'authentification Active Directory grâce à un fournisseur d'identité personnalisé pour AWS Transfer Family](https://aws.amazon.com/blogs/storage/simplify-active-directory-authentication-with-a-custom-identity-provider-for-aws-transfer-family/).
**Note**
AWS Transfer Family ne prend pas en charge Simple AD.
Transfer Family ne prend pas en charge les configurations Active Directory interrégionales : nous prenons uniquement en charge les intégrations Active Directory situées dans la même région que celle du serveur Transfer Family.
Transfer Family ne prend pas en charge l'utilisation AWS Managed Microsoft AD ni du connecteur AD pour activer l'authentification multifacteur (MFA) pour votre infrastructure RADIUS-based MFA existante.
AWS Transfer Family ne prend pas en charge les régions répliquées de Managed Active Directory.
Pour l'utiliser AWS Managed Microsoft AD, vous devez suivre les étapes suivantes :
1. Créez un ou plusieurs AWS Managed Microsoft AD répertoires à l'aide de la Directory Service console.
1. Utilisez la console Transfer Family pour créer un serveur qui l'utilise AWS Managed Microsoft AD comme fournisseur d'identité.
1. Configurez AWS Directory à l'aide d'un connecteur Active Directory.
1. Ajoutez un accès depuis un ou plusieurs de vos Directory Service groupes.
1. Bien que cela ne soit pas obligatoire, nous vous recommandons de tester et de vérifier l'accès des utilisateurs.
**Topics**
+ [Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory](#managed-ad-prereq)
+ [Utilisation des domaines Active Directory](#managed-ad-realms)
+ [En choisissant AWS Managed Microsoft AD en tant que fournisseur d'identité](#managed-ad-identity-provider)
+ [Connexion à Microsoft Active Directory sur site](#on-prem-ad)
+ [Accorder l'accès à des groupes](#directory-services-grant-access)
+ [Tester les utilisateurs](#directory-services-test-user)
+ [Supprimer l'accès au serveur pour un groupe](#directory-services-misc)
+ [Connexion au serveur via SSH (Secure Shell)](#directory-services-ssh-procedure)
+ [Connexion AWS Transfer Family vers un Active Directory autogéré utilisant des forêts et des trusts](#directory-services-ad-trust)
## Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory
**Note**
AWS Transfer Family a une limite par défaut de 100 groupes Active Directory par serveur. Si votre cas d'utilisation nécessite plus de 100 groupes, envisagez d'utiliser une solution de fournisseur d'identité personnalisée, comme décrit dans [ Simplifier l'authentification Active Directory avec un fournisseur d'identité personnalisé pour AWS Transfer Family](https://aws.amazon.com/blogs/storage/simplify-active-directory-authentication-with-a-custom-identity-provider-for-aws-transfer-family/).
### Fournissez un identifiant unique pour vos groupes AD
Avant de pouvoir l'utiliser AWS Managed Microsoft AD, vous devez fournir un identifiant unique pour chaque groupe de votre annuaire Microsoft AD. Pour ce faire, vous pouvez utiliser l'identifiant de sécurité (SID) de chaque groupe. Les utilisateurs du groupe que vous associez ont accès à vos ressources Amazon S3 ou Amazon EFS via les protocoles activés à l'aide de AWS Transfer Family.
Utilisez la PowerShell commande Windows suivante pour récupérer le SID d'un groupe, en le {{YourGroupName}} remplaçant par le nom du groupe.
```
Get-ADGroup -Filter {samAccountName -like "{{YourGroupName}}*"} -Properties * | Select SamAccountName,ObjectSid
```
**Note**
Si vous utilisez AWS Directory Service comme fournisseur d'identité et que vous `userPrincipalName` `SamAccountName` avez des valeurs différentes, AWS Transfer Family accepte la valeur dans`SamAccountName`. Transfer Family n'accepte pas la valeur spécifiée dans`userPrincipalName`.
### Addition Directory Service autorisations d'accès à votre rôle
Vous avez également besoin d'autorisations d' Directory Service API pour l'utiliser AWS Directory Service en tant que fournisseur d'identité. Les autorisations suivantes sont requises ou suggérées :
+ `ds:DescribeDirectories`est nécessaire pour que Transfer Family puisse rechercher le répertoire
+ `ds:AuthorizeApplication`est nécessaire pour ajouter une autorisation pour Transfer Family
+ `ds:UnauthorizeApplication`est suggéré de supprimer toutes les ressources créées provisoirement, en cas de problème lors du processus de création du serveur
Ajoutez ces autorisations au rôle que vous utilisez pour créer vos serveurs Transfer Family. Pour plus de détails sur ces autorisations, consultez Autorisations d'[Directory Service API : référence aux actions, aux ressources et aux conditions](https://docs.aws.amazon.com/directoryservice/latest/admin-guide/UsingWithDS_IAM_ResourcePermissions.html).
## Utilisation des domaines Active Directory
Lorsque vous réfléchissez à la manière de permettre à vos utilisateurs Active Directory d'accéder aux AWS Transfer Family serveurs, tenez compte du domaine de l'utilisateur et du domaine de son groupe. Idéalement, le domaine de l'utilisateur et celui de son groupe devraient correspondre. En d'autres termes, l'utilisateur et le groupe se trouvent tous deux dans le domaine par défaut, ou tous deux dans le domaine sécurisé. Si ce n'est pas le cas, l'utilisateur ne peut pas être authentifié par Transfer Family.
Vous pouvez tester l'utilisateur pour vous assurer que la configuration est correcte. Pour en savoir plus, consultez [Tester les utilisateurs](#directory-services-test-user). En cas de problème avec le user/group domaine, le message d'erreur « Aucun accès associé n'a été trouvé pour les groupes d'utilisateurs » s'affiche.
## En choisissant AWS Managed Microsoft AD en tant que fournisseur d'identité
Cette section décrit comment l'utiliser AWS Directory Service for Microsoft Active Directory avec un serveur.
**Pour utiliser AWS Managed Microsoft AD avec Transfer Family**
1. Connectez-vous à Console de gestion AWS et ouvrez la Directory Service console à l'adresse [ https://console.aws.amazon.com/directoryservicev2/](https://console.aws.amazon.com/directoryservicev2/).
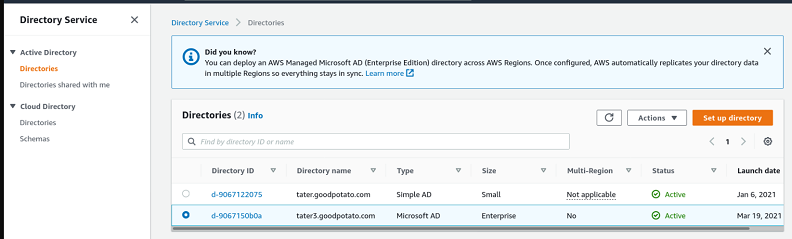
Utilisez la Directory Service console pour configurer un ou plusieurs répertoires gérés. Pour plus d'informations, veuillez consulter la rubrique [AWS Managed Microsoft AD](https://docs.aws.amazon.com/directoryservice/latest/admin-guide/directory_microsoft_ad.html) dans le *Guide de l'administrateur Directory Service *.
1. Ouvrez la AWS Transfer Family console à l'[https://console.aws.amazon.com/transfer/](https://console.aws.amazon.com/transfer/)adresse, puis choisissez ** Créer un serveur**.
1. Sur la ** page ** Choisir les protocoles, choisissez un ou plusieurs protocoles dans la liste.
**Note**
Si vous sélectionnez ** FTPS**, vous devez fournir le AWS Certificate Manager certificat.
1. Pour ** Choisir un fournisseur d'identité**, choisissez **AWS Directory Service**.

1. La ** liste des ** répertoires contient tous les répertoires gérés que vous avez configurés. Choisissez un répertoire dans la liste, puis cliquez sur ** Suivant**.
**Note**
Cross-Account et Les répertoires partagés ne sont pas pris en charge pour AWS Managed Microsoft AD.
Pour configurer un serveur avec Directory Service comme fournisseur d'identité, vous devez ajouter certaines Directory Service autorisations. Pour en savoir plus, consultez [Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory](#managed-ad-prereq).
1. Pour terminer la création du serveur, utilisez l'une des procédures suivantes :
+ [Créez un SFTP-enabled serveur](create-server-sftp.md)
+ [Créez un FTPS-enabled serveur](create-server-ftps.md)
+ [Créez un FTP-enabled serveur](create-server-ftp.md)
Dans ces procédures, passez à l'étape qui suit le choix d'un fournisseur d'identité.
**Important**
Vous ne pouvez pas supprimer un répertoire Microsoft AD Directory Service si vous l'avez utilisé sur un serveur Transfer Family. Vous devez d'abord supprimer le serveur, puis vous pouvez supprimer le répertoire.
## Connexion à Microsoft Active Directory sur site
Cette section décrit comment configurer un AWS annuaire à l'aide d'un connecteur AD.
**Pour configurer votre AWS Répertoire utilisant AD Connector**
1. Ouvrez la [ console du service d'](https://console.aws.amazon.com/directoryservicev2/)annuaire et sélectionnez ** Répertoires**.
1. Sélectionnez ** Configurer le répertoire**.
1. Pour le type de répertoire, choisissez ** AD Connector**.
1. Sélectionnez une taille de répertoire, sélectionnez ** Suivant**, puis sélectionnez votre VPC et vos sous-réseaux.
1. Sélectionnez ** Suivant**, puis remplissez les champs comme suit :
+ **Nom DNS du répertoire ** : entrez le nom de domaine que vous utilisez pour votre Microsoft Active Directory.
+ **Adresses IP DNS ** : entrez vos adresses IP Microsoft Active Directory.
+ **Nom d'utilisateur ** et ** mot de passe du compte serveur ** : entrez les détails du compte de service à utiliser.
1. Complétez les écrans pour créer le service d'annuaire.
L'étape suivante consiste à créer un serveur Transfer Family avec le protocole SFTP et le type de fournisseur d'identité du service ** d'**AWS annuaire. Dans la liste ** déroulante ** Répertoire, sélectionnez le répertoire que vous avez ajouté lors de la procédure précédente.
## Accorder l'accès à des groupes
Après avoir créé le serveur, vous devez choisir les groupes du répertoire qui doivent avoir accès pour charger et télécharger des fichiers via les protocoles activés AWS Transfer Family. Pour ce faire, créez un * accès*.
**Note**
AWS Transfer Family a une limite par défaut de 100 groupes Active Directory par serveur. Si votre cas d'utilisation nécessite plus de 100 groupes, envisagez d'utiliser une solution de fournisseur d'identité personnalisée, comme décrit dans [ Simplifier l'authentification Active Directory avec un fournisseur d'identité personnalisé pour AWS Transfer Family](https://aws.amazon.com/blogs/storage/simplify-active-directory-authentication-with-a-custom-identity-provider-for-aws-transfer-family/).
**Note**
Les utilisateurs doivent * appartenir * directement au groupe auquel vous accordez l'accès. Supposons par exemple que Bob soit un utilisateur appartenant au groupe A et que le groupe A lui-même soit inclus dans le groupe B.
Si vous accordez l'accès au GroupA, Bob obtient l'accès.
Si vous accordez l'accès au groupe B (et non au groupe A), Bob n'y a pas accès.
**Pour autoriser l'accès à un groupe**
1. Ouvrez la AWS Transfer Family console à l'adresse [ https://console.aws.amazon.com/transfer/](https://console.aws.amazon.com/transfer/).
1. Accédez à la page de détails de votre serveur.
1. Dans la ** section ** Accès, choisissez ** Ajouter un accès**.
1. Entrez le SID du AWS Managed Microsoft AD répertoire auquel vous souhaitez avoir accès à ce serveur.
**Note**
Pour plus d'informations sur la recherche du SID de votre groupe, consultez[Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory](#managed-ad-prereq).
1. Pour ** Access**, choisissez un rôle Gestion des identités et des accès AWS (IAM) pour le groupe.
1. Dans la ** section ** Stratégie, choisissez une politique. Le paramètre par défaut est ** Aucun**.
1. Pour le ** répertoire personnel**, choisissez un compartiment Amazon S3 qui correspond au répertoire personnel du groupe.
**Note**
Vous pouvez limiter les parties du compartiment visibles par les utilisateurs en créant une politique de session. Par exemple, pour limiter les utilisateurs à leur propre dossier dans le `/filetest` répertoire, entrez le texte suivant dans la zone.
```
/filetest/${transfer:UserName}
```
Pour en savoir plus sur la création d'une politique de session, consultez[Création d'une politique de session pour un compartiment Amazon S3](users-policies-session.md).
1. Choisissez ** Ajouter ** pour créer l'association.
1. Choisissez votre serveur.
1. Choisissez ** Ajouter un accès**.
1. Entrez le SID du groupe.
**Note**
Pour plus d'informations sur la recherche du SID, consultez[Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory](#managed-ad-prereq).
1. Choisissez ** Ajouter un accès**.
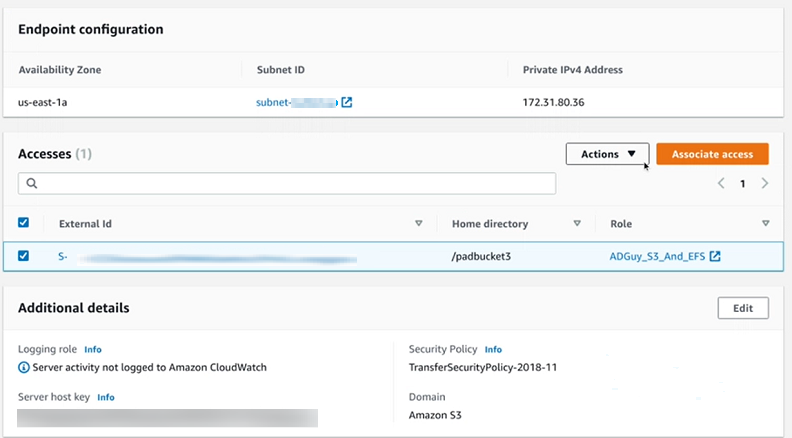
Dans la ** section ** Accès, les accès au serveur sont répertoriés.
## Tester les utilisateurs
Vous pouvez vérifier si un utilisateur a accès au AWS Managed Microsoft AD répertoire de votre serveur.
**Note**
Un utilisateur doit appartenir exactement à un groupe (un identifiant externe) répertorié dans la ** section ** Accès de la ** page de configuration des ** terminaux. Si l'utilisateur ne fait partie d'aucun groupe, ou s'il fait partie de plusieurs groupes, aucun accès ne lui est accordé.
**Pour vérifier si un utilisateur spécifique a accès**
1. Sur la page des détails du serveur, choisissez ** Actions**, puis choisissez ** Tester**.
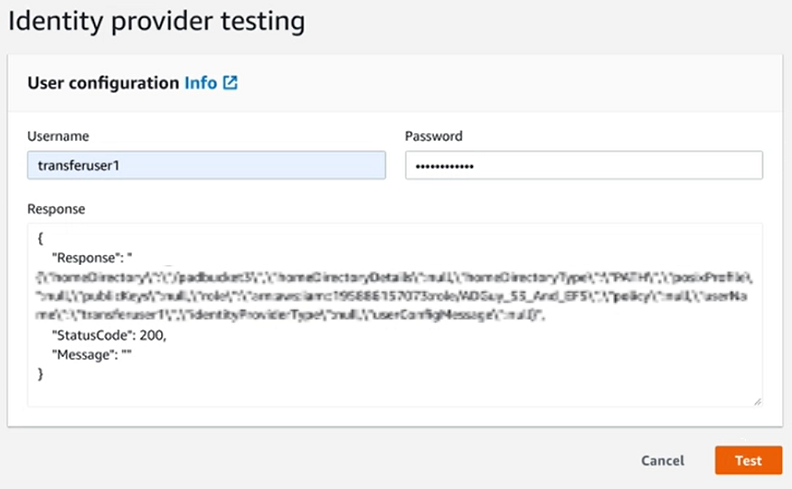
1. Pour tester les fournisseurs ** d'identité**, entrez les informations de connexion d'un utilisateur appartenant à l'un des groupes ayant accès.
1. Sélectionnez **Tester)**.
Un test de fournisseur d'identité réussi s'affiche, indiquant que l'utilisateur sélectionné a obtenu l'accès au serveur.
Si l'utilisateur appartient à plusieurs groupes ayant accès, vous recevez la réponse suivante.
```
"Response":"",
"StatusCode":200,
"Message":"More than one associated access found for user's groups."
```
## Supprimer l'accès au serveur pour un groupe
**Pour supprimer l'accès au serveur pour un groupe**
1. Sur la page des détails du serveur, choisissez ** Actions**, puis choisissez ** Supprimer l'accès**.
1. Dans la boîte de dialogue, confirmez que vous souhaitez supprimer l'accès à ce groupe.
Lorsque vous revenez à la page des détails du serveur, vous constatez que l'accès à ce groupe n'est plus répertorié.
## Connexion au serveur via SSH (Secure Shell)
Après avoir configuré votre serveur et vos utilisateurs, vous pouvez vous connecter au serveur via SSH et utiliser le nom d'utilisateur complet d'un utilisateur qui y a accès.
```
sftp {{user}}@{{active-directory-domain}}@{{vpc-endpoint}}
```
Par exemple : `transferuserexample@mycompany.com@vpce-0123456abcdef-789xyz.vpc-svc-987654zyxabc.us-east-1.vpce.amazonaws.com`.
Ce format cible la recherche de la fédération, en limitant la recherche d'un Active Directory potentiellement volumineux.
**Note**
Vous pouvez spécifier un nom d'utilisateur simple. Cependant, dans ce cas, le code Active Directory doit effectuer une recherche dans tous les annuaires de la fédération. Cela peut limiter la recherche et l'authentification peut échouer même si l'utilisateur doit y avoir accès.
Une fois authentifié, l'utilisateur se trouve dans le répertoire personnel que vous avez indiqué lors de sa configuration.
## Connexion AWS Transfer Family vers un Active Directory autogéré utilisant des forêts et des trusts
Directory Service propose les options suivantes pour se connecter à un Active Directory autogéré :
+ One-way forest trust (sortant AWS Managed Microsoft AD et entrant pour Active Directory local) ne fonctionne que pour le domaine racine.
+ Pour les domaines enfants, vous pouvez utiliser l'une des options suivantes :
+ Utiliser la confiance bidirectionnelle entre Active Directory AWS Managed Microsoft AD et Active Directory sur site
+ Utilisez une confiance externe unidirectionnelle pour chaque domaine enfant.
Lors de la connexion au serveur à l'aide d'un domaine sécurisé, l'utilisateur doit spécifier le domaine sécurisé, par exemple`transferuserexample@{{mycompany.com}}`.