Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
# Penyiapan AWS Lake Formation dengan Pusat Identitas IAM
[AWS Lake Formation](https://docs.aws.amazon.com/lake-formation/latest/dg/what-is-lake-formation.html)adalah layanan terkelola yang menyederhanakan pembuatan dan pengelolaan danau data pada AWS. Ini mengotomatiskan pengumpulan data, katalog, dan keamanan, menyediakan repositori terpusat untuk menyimpan dan menganalisis beragam jenis data. Lake Formation menawarkan kontrol akses yang halus dan terintegrasi dengan berbagai layanan AWS analitik, memungkinkan organisasi untuk secara efisien mengatur, mengamankan, dan memperoleh wawasan dari danau data mereka.
Ikuti langkah-langkah berikut untuk mengaktifkan Lake Formation untuk memberikan izin data berdasarkan identitas pengguna menggunakan Pusat Identitas IAM dan propagasi identitas tepercaya.
## Prasyarat
Sebelum Anda dapat memulai dengan tutorial ini, Anda harus menyiapkan yang berikut:
+ [Aktifkan Pusat ](enable-identity-center.md) Identitas IAM. [Instance organisasi ](organization-instances-identity-center.md) direkomendasikan. Untuk informasi selengkapnya, lihat [Prasyarat dan pertimbangan](trustedidentitypropagation-overall-prerequisites.md).
## Langkah-langkah untuk mengatur propagasi identitas tepercaya
1. **Integrasikan Pusat Identitas IAM dengan AWS Lake Formation** mengikuti panduan dalam Menghubungkan For [ masi Danau dengan Pusat Identitas IAM. ](https://docs.aws.amazon.com/lake-formation/latest/dg/connect-lf-identity-center.html)
**penting**
**Jika Anda tidak memiliki AWS Glue Data Catalog tabel**, Anda harus membuatnya agar dapat digunakan untuk memberikan akses AWS Lake Formation ke pengguna dan grup Pusat Identitas IAM. Lihat [ Membuat objek di AWS Glue Data Catalog](https://docs.aws.amazon.com/lake-formation/latest/dg/populating-catalog.html) untuk informasi selengkapnya.
1. **Daftarkan lokasi danau data**.
[Daftarkan lokasi S3 ](https://docs.aws.amazon.com/lake-formation/latest/dg/register-location.html) tempat data tabel Glue disimpan. Dengan melakukan ini, Lake Formation akan menyediakan akses sementara ke lokasi S3 yang diperlukan saat tabel ditanyakan, menghilangkan kebutuhan untuk menyertakan izin S3 dalam peran layanan (misalnya peran layanan Athena yang dikonfigurasi pada). WorkGroup
1. Arahkan ke lokasi danau ** data ** di bawah ** bagian ** Administrasi di panel navigasi di AWS Lake Formation konsol. Pilih ** Daftar lokasi**.
Ini akan memungkinkan Lake Formation menyediakan kredenSIAL IAM sementara dengan izin yang diperlukan untuk mengakses lokasi data S3.
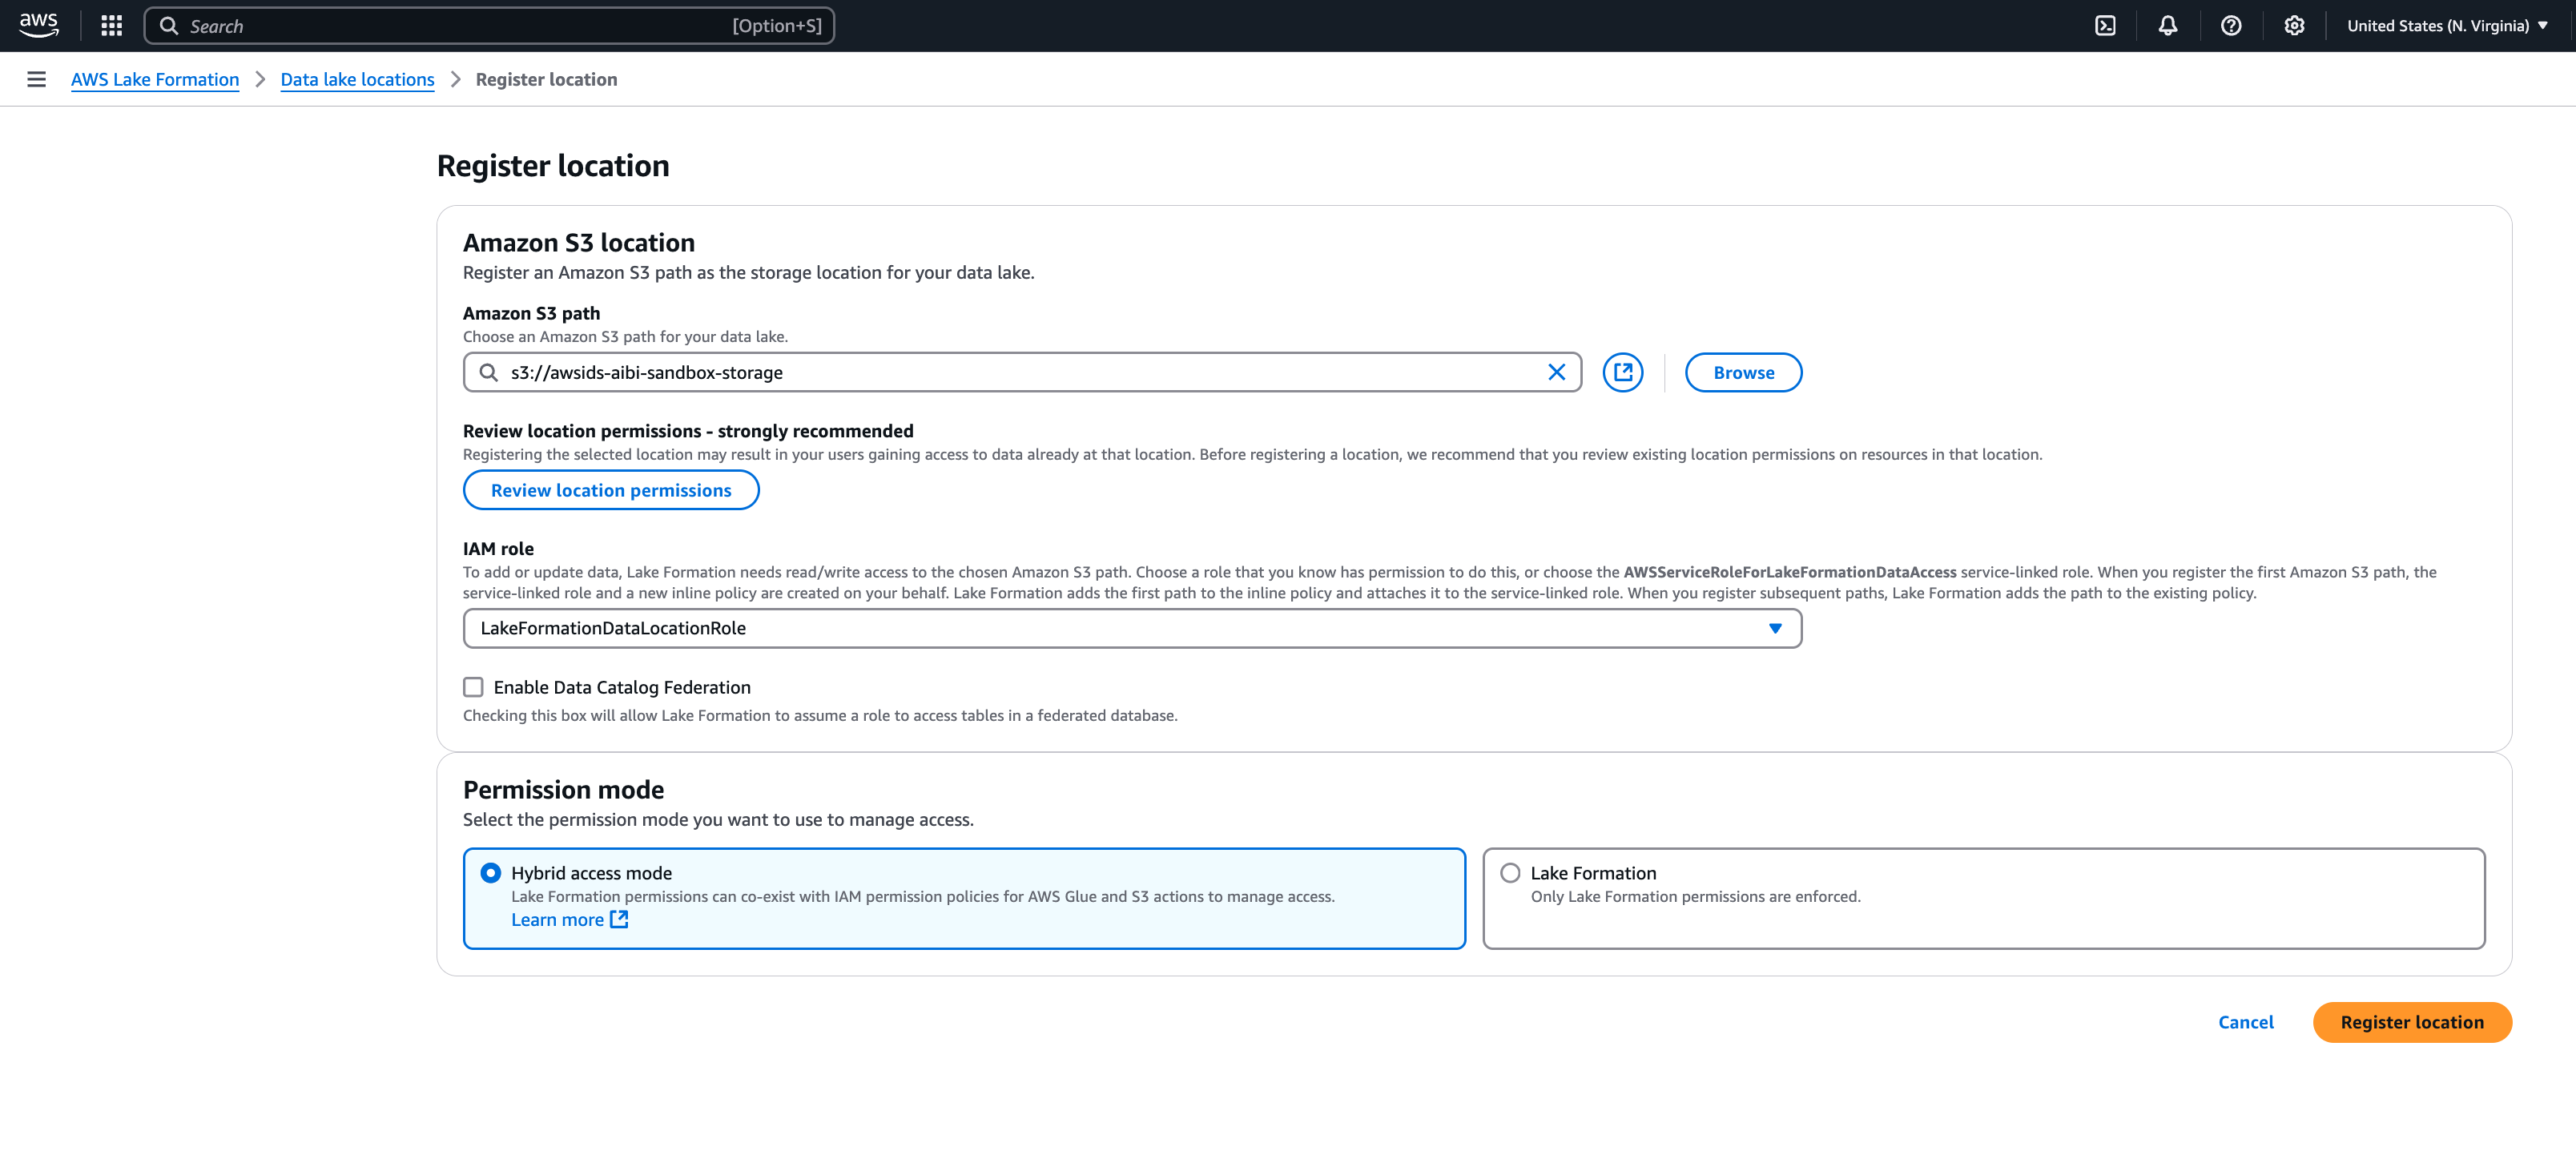
1. Masukkan jalur S3 dari lokasi data AWS Glue tabel di ** bidang jalur ** Amazon S3.
1. Di ** bagian peran ** IAM, jangan pilih peran terkait layanan jika Anda ingin menggunakannya dengan propagasi identitas tepercaya. Buat peran terpisah dengan izin berikut.
Untuk menggunakan kebijakan ini, ganti kebijakan {{italicized placeholder text}} dalam contoh dengan informasi Anda sendiri. Untuk petunjuk tambahan, lihat [ Membuat kebijakan ](https://docs.aws.amazon.com/IAM/latest/UserGuide/access_policies_create.html) atau [ Mengedit kebijakan](https://docs.aws.amazon.com/IAM/latest/UserGuide/access_policies_manage-edit.html). Kebijakan izin harus memberikan akses ke lokasi S3 yang ditentukan di jalur:
1. **Kebijakan izin**:
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Sid": "LakeFormationDataAccessPermissionsForS3",
"Effect": "Allow",
"Action": [
"s3:PutObject",
"s3:GetObject",
"s3:DeleteObject"
],
"Resource": [
"arn:aws:s3:::{{Your-S3-Bucket}}/*"
]
},
{
"Sid": "LakeFormationDataAccessPermissionsForS3ListBucket",
"Effect": "Allow",
"Action": [
"s3:ListBucket"
],
"Resource": [
"arn:aws:s3:::{{Your-S3-Bucket}}"
]
},
{
"Sid": "LakeFormationDataAccessServiceRolePolicy",
"Effect": "Allow",
"Action": [
"s3:ListAllMyBuckets"
],
"Resource": [
"arn:aws:s3:::*"
]
}
]
}
```
------
1. **Hubungan kepercayaan**: Ini harus mencakup`sts:SectContext`, yang diperlukan untuk propagasi identitas tepercaya.
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Sid": "",
"Effect": "Allow",
"Principal": {
"Service": "lakeformation.amazonaws.com"
},
"Action": [
"sts:AssumeRole",
"sts:SetContext"
]
}
]
}
```
------
**catatan**
Peran IAM yang dibuat oleh wizard adalah peran terkait layanan dan tidak termasuk. `sts:SetContext`
1. Setelah membuat peran IAM, pilih ** Daftar lokasi**.
## Propagasi identitas tepercaya dengan Lake Formation di seberang Akun AWS
AWS Lake Formation mendukung penggunaan [AWS Resource Access Manager (RAM) ](https://docs.aws.amazon.com/ram/latest/userguide/what-is.html) untuk berbagi tabel Akun AWS dan bekerja dengan propagasi identitas tepercaya ketika akun pemberi dan akun penerima hibah berada di tempat yang sama, di yang sama Wilayah AWS AWS Organizations, dan berbagi instance organisasi yang sama dari Pusat Identitas IAM. Lihat berbagi [ Cross-account data di Formasi Danau ](https://docs.aws.amazon.com/lake-formation/latest/dg/cross-data-sharing-lf.html) untuk informasi lebih lanjut.