Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
# Fase 4: test dell'aggiunta ottimizzata di un'istanza EC2 per Windows Server a un dominio
Puoi utilizzare uno dei due metodi seguenti per testare l'aggiunta ottimizzata di un'istanza EC2 a un dominio.
## Metodo 1: test dell'aggiunta di dominio utilizzando la console Amazon EC2
Utilizza questi passaggi nell'account dell'utilizzatore della directory.
1. Accedi Console di gestione AWS e apri la console Amazon EC2 all'indirizzo. [ https://console.aws.amazon.com/ec2/ ](https://console.aws.amazon.com/ec2/)
1. Nella barra di navigazione, scegli la Regione AWS stessa della directory esistente.
1. Nel **Pannello di controllo EC2**, nella sezione **Avvia istanza**, scegli **Avvia istanza**.
1. Nella pagina **Avvia un'istanza**, nella sezione **Nome e tag**, inserisci il nome che desideri utilizzare per la tua istanza Windows EC2.
1. (Facoltativo) Scegli **Aggiungi tag aggiuntivo**, per aggiungere una o più coppie tag chiave-valore per organizzare, monitorare o controllare l'accesso per questa istanza EC2.
1. Nella sezione **Applicazione e immagine del sistema operativo (Amazon Machine Image)**, scegli **Windows** nel riquadro **Guida rapida**. Puoi modificare l'Amazon Machine Image (AMI) di Windows dall'elenco a discesa **Amazon Machine Image (AMI)**.
1. Nella sezione **Tipo di istanza**, scegli il tipo di istanza che desideri utilizzare dall'elenco a discesa **Tipo di istanza**.
1. Nella sezione **Coppia di chiavi (accesso)**, puoi scegliere se creare una nuova coppia di chiavi o selezionare una coppia di chiavi esistente.
1. Per creare una nuova coppia di chiavi, scegli **Crea nuova coppia di chiavi**.
1. Inserisci un nome per la coppia di chiavi e seleziona un'opzione per il **Tipo di coppia di chiavi** e il **Formato del file della chiave privata**.
1. Per salvare la chiave privata in un formato che può essere utilizzato con OpenSSH, scegli **.pem**. Per salvare la chiave privata in un formato che può essere utilizzato con PuTTY, scegli **.ppk**.
1. Scegli **crea coppia di chiavi**.
1. Il file della chiave privata viene automaticamente scaricato dal browser. Salvare il file della chiave privata in un luogo sicuro.
**Importante**
Questo è l'unico momento in cui salvare il file della chiave privata.
1. Nella pagina **Avvia un'istanza**, nella sezione **Impostazioni di rete**, scegli **Modifica**. Scegli il **VPC** in cui è stata creata la tua directory dall'elenco a discesa **VPC -* obbligatorio***.
1. Scegli una delle sottoreti pubbliche nel tuo VPC dall'elenco a discesa **Sottorete**. La sottorete scelta deve avere tutto il traffico esterno instradato a un gateway Internet. In caso contrario, non potrai connetterti in remoto all'istanza.
Per ulteriori informazioni su come connettersi a un gateway Internet, consulta [Eseguire la connessione a Internet utilizzando un gateway Internet](https://docs.aws.amazon.com/vpc/latest/userguide/VPC_Internet_Gateway.html) nella *Guida per l'utente di Amazon VPC*.
1. In IP ** Auto-assign pubblico**, scegli ** Abilita**.
Per ulteriori informazioni sull'indirizzamento IP pubblico e privato, consulta l'indirizzamento IP delle istanze [ Amazon EC2 ](https://docs.aws.amazon.com/AWSEC2/latest/WindowsGuide/using-instance-addressing.html) nella * Amazon EC2 User Guide. *
1. Nelle impostazioni **Firewall (gruppi di sicurezza)**, puoi utilizzare le impostazioni predefinite o apportare modifiche per soddisfare le tue esigenze.
1. Nelle impostazioni **Configurazione dell'archiviazione**, puoi utilizzare le impostazioni predefinite o apportare modifiche per soddisfare le tue esigenze.
1. Seleziona la sezione **Dettagli avanzati**, scegli il tuo dominio dall'elenco a discesa **Directory di aggiunta al dominio**.
**Nota**
Dopo aver scelto la directory di accesso al dominio, potresti visualizzare:
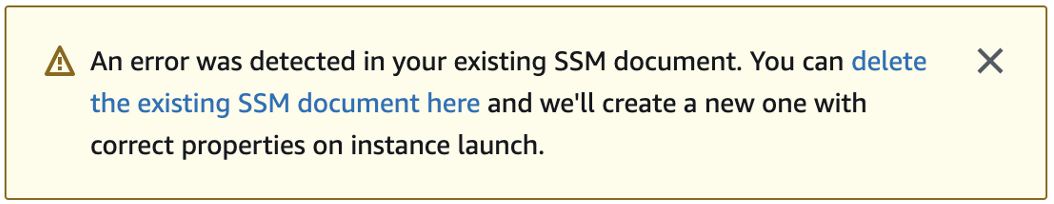
Questo errore si verifica se la procedura guidata di avvio di EC2 identifica un documento SSM esistente con proprietà impreviste. Puoi effettuare una delle seguenti operazioni:
Se in precedenza hai modificato il documento SSM e le proprietà sono previste, scegli Chiudi e procedi con l'avvio dell'istanza EC2 senza modifiche.
Seleziona qui il link Elimina il documento SSM esistente per eliminare il documento SSM. Ciò consentirà la creazione di un documento SSM con le proprietà corrette. Il documento SSM verrà creato automaticamente all'avvio dell'istanza EC2.
1. In **Profilo dell'istanza IAM**, puoi selezionare un profilo dell'istanza IAM esistente o crearne uno nuovo. Seleziona un profilo di istanza IAM con le policy AWS gestite ** AmazonSSMManagedInstanceCore ** e ad ** AmazonSSMDirectoryServiceAccess ** esso associate dall'elenco a ** discesa del profilo dell'istanza ** IAM. Per crearne uno nuovo, scegli il ** link ** Crea nuovo profilo IAM, quindi procedi come segue:
1. Scegli **Crea ruolo**.
1. In **Seleziona entità attendibile**, scegli **Servizio AWS **.
1. Per **Caso d’uso**, seleziona **EC2**.
1. In ** Aggiungi autorizzazioni**, nell'elenco delle politiche, seleziona le ** AmazonSSMDirectoryServiceAccess ** policy ** AmazonSSMManagedInstanceCore ** e. Nella casella di ricerca, digita **SSM** per filtrare l'elenco. Scegli **Next (Successivo)**.
**Nota**
**AmazonSSMDirectoryServiceAccess**fornisce le autorizzazioni per unire le istanze a un Active Directory gestito da. Servizio di directory**AmazonSSMManagedInstanceCore**fornisce le autorizzazioni minime necessarie per utilizzare il servizio. AWS Systems Manager Per ulteriori informazioni sulla creazione di un ruolo con queste autorizzazioni e per informazioni su altre autorizzazioni e policy che puoi assegnare al tuo ruolo IAM, consulta [Creazione di un profilo dell'istanza IAM per Systems Manager](https://docs.aws.amazon.com/systems-manager/latest/userguide/setup-instance-profile.html) nella *Guida per l'utente di AWS Systems Manager *.
1. Nella pagina **Denomina, rivedi e crea** inserisci un **Nome ruolo**. È necessario aggiungere questo nome del ruolo all'istanza EC2.
1. (Facoltativo) Puoi fornire una descrizione del profilo dell'istanza IAM nel campo **Descrizione**.
1. Scegli **Crea ruolo**.
1. Torna alla pagina **Avvia un'istanza** e scegli l'icona di aggiornamento accanto al **profilo dell'istanza IAM**. Il tuo nuovo profilo dell'istanza IAM dovrebbe essere visibile nell'elenco a discesa **Profilo dell'istanza IAM**. Scegli il nuovo profilo e lascia il resto delle impostazioni con i valori predefiniti.
1. Scegliere **Launch Instance (Avvia istanza)**.
## Metodo 2: verifica l'accesso al dominio utilizzando AWS Systems Manager
Utilizza questi passaggi nell'account dell'utilizzatore della directory. Per completare questa procedura, avrai bisogno di alcune informazioni sull'account del proprietario della directory, come l'ID della directory, il nome della directory e gli indirizzi IP DNS.
**Prerequisiti**
+ Configurazione AWS Systems Manager.
+ Per ulteriori informazioni su Systems Manager, consulta la [Configurazione generale per AWS Systems Manager](https://docs.aws.amazon.com/systems-manager/latest/userguide/setting_up_prerequisites.html).
+ Le istanze che desideri aggiungere al dominio Microsoft Active Directory AWS gestito devono avere un ruolo IAM associato contenente ** AmazonSSMManagedInstanceCore ** le policy ** AmazonSSMDirectoryServiceAccess ** gestite.
+ Per ulteriori informazioni su queste regole gestite e altre policy che è possibile collegare a un profilo di istanza IAM per Systems Manager, consulta [Creazione di un profilo dell'istanza IAM per Systems Manager](https://docs.aws.amazon.com/systems-manager/latest/userguide/setup-instance-profile.html) nella *Guida per l'utente di AWS Systems Manager *. Per ulteriori informazioni sulle policy, consulta [Policy gestite da AWS](https://docs.aws.amazon.com/IAM/latest/UserGuide/access_policies_managed-vs-inline.html#aws-managed-policies) nella *Guida per l'utente IAM*.
Per ulteriori informazioni sull'utilizzo di Systems Manager per unire istanze EC2 a un dominio Microsoft Active Directory AWS gestito, vedi [ How do I use to join AWS Systems Manager a un'istanza EC2 Windows in esecuzione al mio AWS dominio Directory Service? ](https://repost.aws/knowledge-center/ec2-systems-manager-dx-domain#).
1. Apri la AWS Systems Manager console all'indirizzo[https://console.aws.amazon.com/systems-manager/](https://console.aws.amazon.com/systems-manager/).
1. Nel riquadro di navigazione, in **Gestione dei nodi**, scegli **Esegui comando**.
1. Seleziona **Esegui comando**.
1. Nella pagina **Esegui un comando**, cerca `AWS-JoinDirectoryServiceDomain`. Quando viene visualizzata nei risultati di ricerca, seleziona l'opzione `AWS-JoinDirectoryServiceDomain`.
1. Scorri verso il basso fino alla sezione **Command parameters (Parametri comando)**. Occorre fornire i seguenti parametri:
**Nota**
Puoi individuare l'ID della ** directory**, il nome ** della ** directory e gli indirizzi IP ** DNS ** tornando alla Servizio di directory console, selezionando ** Directory condivise con me ** e selezionando la tua directory. Il tuo **ID directory** è disponibile nella sezione **Dettagli della directory condivisa**. Puoi individuare i valori per **Nome directory** e **Indirizzi IP DNS** nella sezione **Dettagli della directory del proprietario**.
+ In **ID directory**, inserisci il nome di Microsoft Active Directory gestita da AWS .
+ In **Nome directory**, inserisci il nome di Microsoft Active Directory gestita da AWS (per l'account del proprietario della directory).
+ Per gli indirizzi IP ** DNS**, inserisci gli indirizzi IP dei server DNS in Microsoft Active Directory AWS gestito (per l'account del proprietario della directory).
1. In **Destinazioni**, scegli **Scegli istanze manualmente**, quindi seleziona le istanze a cui desideri aggiungere al dominio.
1. Lascia il resto del modulo impostato sui valori predefiniti, scorri la pagina verso il basso e quindi scegli **Run (Esegui)**.
1. Lo stato del comando passerà da **In sospeso** a **Eseguito correttamente** una volta che le istanze saranno entrate a far parte del dominio correttamente. È possibile visualizzare l'output del comando selezionando l'**ID istanza** che è entrata a far parte del dominio e **Visualizza output**.
Dopo aver completato uno di questi passaggi, dovrebbe essere possibile aggiungere l'istanza EC2 al dominio. Dopo averlo fatto, puoi accedere alla tua istanza utilizzando un client RDP (Remote Desktop Protocol) con le credenziali del tuo account utente Microsoft AWS AD gestito.