Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Console di debug locale
Il componente della console di debug locale (aws.greengrass.LocalDebugConsole) fornisce un dashboard locale che mostra le informazioni sui dispositivi AWS IoT Greengrass principali e sui relativi componenti. È possibile utilizzare questa dashboard per eseguire il debug del dispositivo principale e gestire i componenti locali.
Ti consigliamo di utilizzare questo componente solo in ambienti di sviluppo, non in ambienti di produzione. Questo componente fornisce l'accesso a informazioni e operazioni che in genere non sono necessarie in un ambiente di produzione. Segui il principio del privilegio minimo implementando questo componente solo nei dispositivi principali in cui ne hai bisogno.
Versioni
Questo componente ha le seguenti versioni:
-
2.4.x
-
2.3.x
-
2.2.x
-
2.1.x
-
2.0.x
Tipo
Questo componente è un componente plug-in (aws.greengrass.plugin). Il nucleo di Greengrass esegue questo componente nella stessa Java Virtual Machine (JVM) del nucleo. Il nucleo si riavvia quando si modifica la versione di questo componente sul dispositivo principale.
Questo componente utilizza lo stesso file di registro del nucleo di Greengrass. Per ulteriori informazioni, consulta Monitora AWS IoT Greengrass i registri.
Per ulteriori informazioni, consulta Tipi di componenti.
Sistema operativo
Questo componente può essere installato sui dispositivi principali che eseguono i seguenti sistemi operativi:
Requisiti
Questo componente ha i seguenti requisiti:
-
Si utilizzano un nome utente e una password per accedere alla dashboard. Il nome utente, che èdebug, viene fornito all'utente. È necessario utilizzare la AWS IoT Greengrass CLI per creare una password temporanea che autentichi l'utente con la dashboard su un dispositivo principale. È necessario essere in grado di utilizzare la AWS IoT Greengrass CLI per utilizzare la console di debug locale. Per ulteriori informazioni, consulta i requisiti della CLI di Greengrass. Per ulteriori informazioni su come generare la password e accedere, vedere Utilizzo dei componenti della console di debug locale.
-
Il componente della console di debug locale è supportato per l'esecuzione in un VPC.
Dipendenze
Quando distribuisci un componente, distribuisce AWS IoT Greengrass anche versioni compatibili delle sue dipendenze. Ciò significa che è necessario soddisfare i requisiti del componente e tutte le sue dipendenze per distribuire correttamente il componente. Questa sezione elenca le dipendenze per le versioni rilasciate di questo componente e i vincoli semantici della versione che definiscono le versioni dei componenti per ciascuna dipendenza. È inoltre possibile visualizzare le dipendenze per ciascuna versione del componente nella console. AWS IoT Greengrass Nella pagina dei dettagli del componente, cerca l'elenco delle dipendenze.
- 2.4.6
-
La tabella seguente elenca le dipendenze per la versione 2.4.6 di questo componente.
- 2.4.5
-
La tabella seguente elenca le dipendenze per la versione 2.4.5 di questo componente.
- 2.4.4
-
La tabella seguente elenca le dipendenze per la versione 2.4.4 di questo componente.
- 2.4.3
-
La tabella seguente elenca le dipendenze per la versione 2.4.3 di questo componente.
- 2.4.1 – 2.4.2
-
La tabella seguente elenca le dipendenze per le versioni da 2.4.1 a 2.4.2 di questo componente.
- 2.4.0
-
La tabella seguente elenca le dipendenze per la versione 2.4.0 di questo componente.
- 2.3.0 and 2.3.1
-
La tabella seguente elenca le dipendenze per le versioni 2.3.0 e 2.3.1 di questo componente.
- 2.2.9
-
La tabella seguente elenca le dipendenze per la versione 2.2.9 di questo componente.
- 2.2.8
-
La tabella seguente elenca le dipendenze per la versione 2.2.8 di questo componente.
- 2.2.7
-
La tabella seguente elenca le dipendenze per la versione 2.2.7 di questo componente.
- 2.2.6
-
La tabella seguente elenca le dipendenze per la versione 2.2.6 di questo componente.
- 2.2.5
-
La tabella seguente elenca le dipendenze per la versione 2.2.5 di questo componente.
- 2.2.4
-
La tabella seguente elenca le dipendenze per la versione 2.2.4 di questo componente.
- 2.2.3
-
La tabella seguente elenca le dipendenze per la versione 2.2.3 di questo componente.
- 2.2.2
-
La tabella seguente elenca le dipendenze per la versione 2.2.2 di questo componente.
- 2.2.1
-
La tabella seguente elenca le dipendenze per la versione 2.2.1 di questo componente.
- 2.2.0
-
La tabella seguente elenca le dipendenze per la versione 2.2.0 di questo componente.
- 2.1.0
-
La tabella seguente elenca le dipendenze per la versione 2.1.0 di questo componente.
- 2.0.x
-
La tabella seguente elenca le dipendenze per la versione 2.0.x di questo componente.
Per ulteriori informazioni sulle dipendenze dei componenti, vedere il riferimento alla ricetta dei componenti. ComponentDependencies
Configurazione
Questo componente fornisce i seguenti parametri di configurazione che è possibile personalizzare durante la distribuzione del componente.
- v2.1.x - v2.4.x
-
httpsEnabled-
(Facoltativo) È possibile abilitare la comunicazione HTTPS per la console di debug locale. Se si abilita la comunicazione HTTPS, la console di debug locale crea un certificato autofirmato. I browser Web mostrano avvisi di sicurezza per i siti Web che utilizzano certificati autofirmati, pertanto è necessario verificare manualmente il certificato. Quindi, puoi ignorare l'avviso. Per ulteriori informazioni, consulta Utilizzo.
Default: true
port-
(Facoltativo) La porta su cui fornire la console di debug locale.
Impostazione predefinita: 1441
websocketPort-
(Facoltativo) La porta websocket da utilizzare per la console di debug locale.
Impostazione predefinita: 1442
bindHostname-
(Facoltativo) Il nome host da utilizzare per la console di debug locale.
Se esegui il software AWS IoT Greengrass Core in un contenitore Docker, imposta questo parametro su, in modo da 0.0.0.0 poter aprire la console di debug locale all'esterno del contenitore Docker.
Impostazione predefinita: localhost
Esempio Esempio: aggiornamento dell'unione delle configurazioni
La seguente configurazione di esempio specifica di aprire la console di debug locale su porte non predefinite e disabilitare HTTPS.
{
  "httpsEnabled": false,
  "port": "10441",
  "websocketPort": "10442"
}
- v2.0.x
-
port-
(Facoltativo) La porta su cui fornire la console di debug locale.
Impostazione predefinita: 1441
websocketPort-
(Facoltativo) La porta websocket da utilizzare per la console di debug locale.
Impostazione predefinita: 1442
bindHostname-
(Facoltativo) Il nome host da utilizzare per la console di debug locale.
Se esegui il software AWS IoT Greengrass Core in un contenitore Docker, imposta questo parametro su, in modo da 0.0.0.0 poter aprire la console di debug locale all'esterno del contenitore Docker.
Impostazione predefinita: localhost
Esempio Esempio: aggiornamento dell'unione delle configurazioni
La seguente configurazione di esempio specifica di aprire la console di debug locale su porte non predefinite.
{
  "port": "10441",
  "websocketPort": "10442"
}
Utilizzo
Per utilizzare la console di debug locale, create una sessione dalla CLI di Greengrass. Quando si crea una sessione, l'interfaccia a riga di comando di Greengrass fornisce un nome utente e una password temporanea che è possibile utilizzare per accedere alla console di debug locale.
Segui queste istruzioni per aprire la console di debug locale sul tuo dispositivo principale o sul tuo computer di sviluppo.
- v2.1.x - v2.4.x
-
Nelle versioni 2.1.0 e successive, la console di debug locale utilizza HTTPS per impostazione predefinita. Quando HTTPS è abilitato, la console di debug locale crea un certificato autofirmato per proteggere la connessione. Il browser Web mostra un avviso di sicurezza quando si apre la console di debug locale a causa di questo certificato autofirmato. Quando si crea una sessione con la CLI di Greengrass, l'output include le impronte digitali del certificato, in modo da poter verificare che il certificato sia legittimo e che la connessione sia sicura.
Puoi disattivare HTTPS. Per ulteriori informazioni, vedere Configurazione della console di debug locale.
Per aprire la console di debug locale
-
(Facoltativo) Per visualizzare la console di debug locale sul computer di sviluppo, puoi inoltrare la porta della console tramite SSH. Tuttavia, devi prima abilitare l'AllowTcpForwardingopzione nel file di configurazione SSH del tuo dispositivo principale. Per impostazione predefinita, questa opzione è abilitata. Esegui il seguente comando sul tuo computer di sviluppo per visualizzare il dashboard localhost:1441 sul tuo computer di sviluppo.
ssh -L 1441:localhost:1441 -L 1442:localhost:1442 username@core-device-ip-address
È possibile modificare le porte predefinite da 1441 e1442. Per ulteriori informazioni, vedere Configurazione della console di debug locale.
-
Crea una sessione per utilizzare la console di debug locale. Quando si crea una sessione, si genera una password da utilizzare per l'autenticazione. La console di debug locale richiede una password per aumentare la sicurezza, poiché è possibile utilizzare questo componente per visualizzare informazioni importanti ed eseguire operazioni sul dispositivo principale. La console di debug locale crea inoltre un certificato per proteggere la connessione se si abilita HTTPS nella configurazione del componente. HTTPS è abilitato per impostazione predefinita.
Usa la AWS IoT Greengrass CLI per creare la sessione. Questo comando genera una password casuale di 43 caratteri che scade dopo 8 ore. Sostituisci /greengrass/v2C:\greengrass\v2 con il percorso della cartella principale AWS IoT Greengrass V2 .
Linux or UnixWindows
- Linux or Unix
sudo /greengrass/v2
- Windows
C:\greengrass\v2\bin\greengrass-cli get-debug-password
L'output del comando è simile all'esempio seguente se la console di debug locale è stata configurata per utilizzare HTTPS. Le impronte digitali del certificato vengono utilizzate per verificare che la connessione sia sicura quando si apre la console di debug locale.
Username: debug
Password: bEDp3MOHdj8ou2w5de_sCBI2XAaguy3a8XxREXAMPLE
Password expires at: 2021-04-01T17:01:43.921999931-07:00
The local debug console is configured to use TLS security. The certificate is self-signed so you will need to bypass your web browser's security warnings to open the console.
Before you bypass the security warning, verify that the certificate fingerprint matches the following fingerprints.
SHA-256: 15 0B 2C E2 54 8B 22 DE 08 46 54 8A B1 2B 25 DE FB 02 7D 01 4E 4A 56 67 96 DA A6 CC B1 D2 C4 1B
SHA-1: BC 3E 16 04 D3 80 70 DA E0 47 25 F9 90 FA D6 02 80 3E B5 C1
Il componente di visualizzazione debug crea una sessione della durata di 8 ore. Dopodiché, è necessario generare una nuova password per visualizzare nuovamente la console di debug locale.
-
Apri e accedi alla dashboard. Visualizza la dashboard sul tuo dispositivo principale Greengrass o sul tuo computer di sviluppo se inoltri la porta tramite SSH. Esegui una delle seguenti operazioni:
-
Se hai abilitato HTTPS nella console di debug locale, che è l'impostazione predefinita, procedi come segue:
-
Apri https://localhost:1441 sul tuo dispositivo principale o sul tuo computer di sviluppo se hai inoltrato la porta tramite SSH.
Il tuo browser potrebbe mostrare un avviso di sicurezza relativo a un certificato di sicurezza non valido.
-
Se il browser mostra un avviso di sicurezza, verifica che il certificato sia legittimo e ignora l'avviso di sicurezza. Esegui questa operazione:
-
Individua l' SHA-1 impronta digitale SHA-256 o del certificato e verifica che corrisponda all' SHA-1 impronta digitale SHA-256 o stampata in precedenza dal get-debug-password comando. Il browser potrebbe fornire una o entrambe le impronte digitali. Consulta la documentazione del browser per visualizzare il certificato e le relative impronte digitali. In alcuni browser, l'impronta digitale del certificato è denominata impronta digitale.
Se l'impronta digitale del certificato non corrisponde, accedi Passo 2 a Crea una nuova sessione. Se l'impronta digitale del certificato continua a non corrispondere, la connessione potrebbe non essere sicura.
-
Se l'impronta digitale del certificato corrisponde, ignora l'avviso di sicurezza del browser per aprire la console di debug locale. Consulta la documentazione del tuo browser per aggirare l'avviso di sicurezza del browser.
-
Accedi al sito Web utilizzando il nome utente e la password stampati in precedenza dal get-debug-password comando.
Si apre la console di debug locale.
-
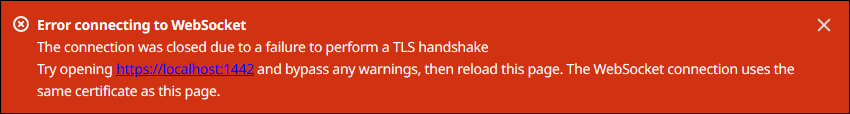
Se la console di debug locale mostra un errore che indica che non può connettersi a WebSocket causa di un handshake TLS fallito, devi ignorare l'avviso di sicurezza autofirmato per l'URL. WebSocket
Esegui questa operazione:
-
Apri https://localhost:1442 nello stesso browser in cui hai aperto la console di debug locale.
-
Verifica il certificato e ignora l'avviso di sicurezza.
Il tuo browser potrebbe mostrare una pagina HTTP 404 dopo aver ignorato l'avviso.
-
Apri di https://localhost:1441 nuovo.
La console di debug locale mostra le informazioni sul dispositivo principale.
-
Se hai disabilitato HTTPS nella console di debug locale, procedi come segue:
-
Apri http://localhost:1441 sul tuo dispositivo principale o aprilo sul tuo computer di sviluppo se hai inoltrato la porta tramite SSH.
-
Accedi al sito Web utilizzando il nome utente e la password precedentemente stampati con il get-debug-password comando.
Si apre la console di debug locale.
- v2.0.x
-
Per aprire la console di debug locale
-
(Facoltativo) Per visualizzare la console di debug locale sul computer di sviluppo, puoi inoltrare la porta della console tramite SSH. Tuttavia, devi prima abilitare l'AllowTcpForwardingopzione nel file di configurazione SSH del tuo dispositivo principale. Per impostazione predefinita, questa opzione è abilitata. Esegui il seguente comando sul tuo computer di sviluppo per visualizzare la dashboard localhost:1441 sul tuo computer di sviluppo.
ssh -L 1441:localhost:1441 -L 1442:localhost:1442 username@core-device-ip-address
È possibile modificare le porte predefinite da 1441 e1442. Per ulteriori informazioni, vedere Configurazione della console di debug locale.
-
Crea una sessione per utilizzare la console di debug locale. Quando si crea una sessione, si genera una password da utilizzare per l'autenticazione. La console di debug locale richiede una password per aumentare la sicurezza, poiché è possibile utilizzare questo componente per visualizzare informazioni importanti ed eseguire operazioni sul dispositivo principale.
Usa la AWS IoT Greengrass CLI per creare la sessione. Questo comando genera una password casuale di 43 caratteri che scade dopo 8 ore. Sostituisci /greengrass/v2C:\greengrass\v2 con il percorso della cartella principale AWS IoT Greengrass V2 .
Linux or UnixWindows
- Linux or Unix
sudo /greengrass/v2
- Windows
C:\greengrass\v2\bin\greengrass-cli get-debug-password
L'output del comando è simile all'esempio seguente.
Username: debug
Password: bEDp3MOHdj8ou2w5de_sCBI2XAaguy3a8XxREXAMPLE
Password will expire at: 2021-04-01T17:01:43.921999931-07:00
Il componente di visualizzazione debug crea una sessione della durata di 4 ore, quindi è necessario generare una nuova password per visualizzare nuovamente la console di debug locale.
-
Aprilo http://localhost:1441 sul tuo dispositivo principale o aprilo sul tuo computer di sviluppo se hai inoltrato la porta tramite SSH.
-
Accedi al sito Web utilizzando il nome utente e la password precedentemente stampati con il get-debug-password comando.
Si apre la console di debug locale.
File di registro locale
Questo componente utilizza lo stesso file di registro del componente Greengrass nucleus.
- Linux
-
/greengrass/v2
- Windows
-
C:\greengrass\v2\logs\greengrass.log
Per visualizzare i log di questo componente
Changelog
La tabella seguente descrive le modifiche in ciascuna versione del componente.
|
Versione
|
Modifiche
|
|
2.4.8
|
Aggiorna la versione del componente per la versione 2.18.0 di Greengrass nucleus.
|
|
2.4.7
|
Aggiorna la versione del componente per la versione 2.17.0 di Greengrass nucleus.
|
|
2.4.6
|
Versione aggiornata per Greengrass nucleus versione 2.16.0.
|
|
2.4.5
|
Versione aggiornata per la versione 2.15.0 di Greengrass nucleus. |
|
2.4.4
|
Versione aggiornata per la versione 2.14.0 di Greengrass nucleus. |
|
2.4.3
|
Versione aggiornata per la versione 2.13.0 di Greengrass nucleus.
- Correzioni di bug e miglioramenti
-
|
|
2.4.2
|
- Correzioni di bug e miglioramenti
-
|
|
2.4.1
|
Versione aggiornata per la versione 2.12.0 di Greengrass nucleus. |
|
2.4.0
|
|
|
2.3.1
|
Versione aggiornata per la versione 2.11.0 di Greengrass nucleus. |
|
2.3.0
|
Versione aggiornata per la versione 2.10.0 di Greengrass nucleus. |
|
2.2.7
|
Versione aggiornata per la versione 2.9.0 di Greengrass nucleus. |
|
2.2.6
|
Versione aggiornata per la versione 2.8.0 di Greengrass nucleus. |
|
2.2.5
|
Versione aggiornata per la versione 2.7.0 di Greengrass nucleus.
|
|
2.2.4
|
Versione aggiornata per la versione 2.6.0 di Greengrass nucleus.
|
|
2.2.3
|
- Correzioni di bug e miglioramenti
-
-
Risolve un problema che impediva l'avvio quando il componente non riusciva a decrittografare il keystore che contiene la chiave privata SSL.
-
Versione aggiornata per la versione 2.5.0 di Greengrass nucleus.
|
|
2.2.2
|
Versione aggiornata per la versione 2.4.0 di Greengrass nucleus.
|
|
2.2.1
|
Versione aggiornata per la versione 2.3.0 di Greengrass nucleus.
|
|
2.2.0
|
Versione aggiornata per la versione 2.2.0 di Greengrass nucleus.
|
|
2.1.0
|
- Nuove funzionalità
-
- Correzioni di bug e miglioramenti
-
|
|
2.0.3
|
Versione iniziale.
|