Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
# Esempio: VPC con server in sottoreti private e NAT
Questo esempio spiega come creare un VPC da utilizzare per i server in un ambiente di produzione. Per migliorare la resilienza, implementerai i server in due zone di disponibilità, utilizzando un gruppo con scalabilità automatica e un Application Load Balancer. Per una maggiore sicurezza, implementerai i server in sottoreti private. I server ricevono le richieste tramite il sistema di bilanciamento del carico. I server possono connettersi a Internet utilizzando un gateway NAT. Per migliorare la resilienza, implementerai il gateway NAT in entrambe le zone di disponibilità.
**Topics**
+ [Panoramica di](#overview-vpc-private-subnets-nat)
+ [1. Creazione del VPC](#create-vpc-private-subnets-nat)
+ [2. Distribuzione dell'applicazione](#deploy-private-subnets)
+ [3. Test della configurazione](#test-private-subnets)
+ [4. Eliminazione](#clean-up-private-subnets)
## Panoramica di
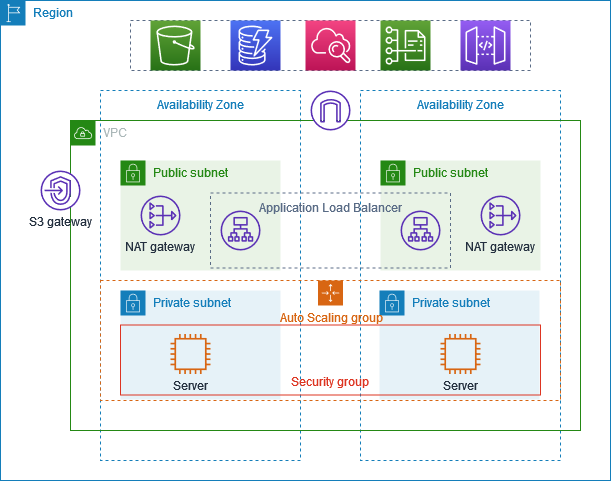
Nel diagramma seguente viene fornita una panoramica delle risorse incluse in questo esempio. Il VPC dispone di sottoreti pubbliche e private in due zone di disponibilità. Ogni sottorete pubblica contiene un gateway NAT e un nodo del sistema di bilanciamento del carico. I server vengono eseguiti nelle sottoreti private, vengono avviati e terminati utilizzando un gruppo con scalabilità automatica e ricevono traffico dal sistema di bilanciamento del carico. I server possono connettersi a Internet utilizzando il gateway NAT. I server possono connettersi ad Amazon S3 utilizzando un endpoint VPC gateway.
### Routing
Quando crei questo VPC utilizzando la console Amazon VPC, creiamo una tabella di routing per le sottoreti pubbliche con percorsi locali e percorsi verso il gateway Internet. Creiamo anche una tabella di instradamento per le sottoreti private con percorsi locali e percorsi verso il gateway NAT, il gateway Internet solo in uscita e l'endpoint VPC del gateway.
Di seguito è riportato un esempio di tabella di instradamento per le sottoreti pubbliche, con percorsi sia per IPv4 sia per IPv6. Se si creano IPv4-only sottoreti anziché sottoreti dual stack, la tabella delle route include solo le route IPv4.
| Destinazione | Target |
| --- | --- |
| {{10.0.0.0/16}} | local |
| {{2001:db8:1234:1a00::/56}} | local |
| 0.0.0. 0/0 | {{igw-id}} |
| ::/0 | {{igw-id}} |
Di seguito è riportato un esempio di tabella di instradamento per le sottoreti private, con percorsi sia per IPv4 sia per IPv6. Se hai creato delle IPv4-only sottoreti, la tabella delle route include solo le route IPv4. L'ultimo percorso invia il traffico destinato ad Amazon S3 all'endpoint VPC del gateway.
| Destinazione | Target |
| --- | --- |
| {{10.0.0.0/16}} | local |
| {{2001:db8:1234:1a00::/56}} | local |
| 0.0.0. 0/0 | {{nat-gateway-id}} |
| ::/0 | {{eigw-id}} |
| {{s3-prefix-list-id}} | {{s3-gateway-id}} |
### Sicurezza
Di seguito è riportato un esempio delle regole che è possibile creare per il gruppo di sicurezza che si associa ai server. Il gruppo di sicurezza deve consentire il traffico dal sistema di bilanciamento del carico al protocollo e alla porta dell'ascoltatore. Deve inoltre consentire il controllo dell'integrità del traffico.
| Crea | Protocollo | Intervallo porte | Commenti |
| --- | --- | --- | --- |
| {{ID of the load balancer security group}} | {{listener protocol}} | {{listener port}} | Consente il traffico in entrata dal sistema di bilanciamento del carico sulla porta dell'ascoltatore |
| {{ID of the load balancer security group}} | {{health check protocol}} | {{health check port}} | Autorizza il traffico del controllo dell'integrità dal sistema di bilanciamento del carico |
## 1. Creazione del VPC
Utilizza la procedura seguente per creare un VPC con una sottorete pubblica e una sottorete privata in due zone di disponibilità e un gateway NAT in ciascuna zona di disponibilità.
**Per creare il VPC**
1. Apri la console Amazon VPC all'indirizzo [https://console.aws.amazon.com/vpc/](https://console.aws.amazon.com/vpc/).
1. Nel pannello di controllo, scegli **Crea VPC**.
1. Per **Risorse da creare**, scegli **VPC e altro**.
1. **Configurazione del VPC**
1. Per **Name tag auto-generation** (Generazione automatica di tag nome), immetti un nome per il VPC.
1. Per **Blocco CIDR IPv4**, mantieni il suggerimento predefinito o, in alternativa, inserisci il blocco CIDR richiesto dall'applicazione o dalla rete.
1. Se l'applicazione comunica utilizzando indirizzi IPv6, scegli il blocco CIDR IPv6, il ** blocco CIDR IPv6. ** ** Amazon-provided **
1. **Configurazione delle sottoreti**
1. Per **Numero di zone di disponibilità**, scegli **2**, in modo da poter avviare le istanze in più zone di disponibilità per migliorare la resilienza.
1. Per **Number of public subnets** (Numero di sottoreti pubbliche), scegli **2**.
1. Per **Number of private subnets** (Numero di sottoreti private), scegli **2**.
1. Puoi mantenere il blocco CIDR predefinito per la sottorete pubblica o, in alternativa, espandere **Personalizza blocchi CIDR della sottorete** e inserire un blocco CIDR. Per ulteriori informazioni, consulta [Intervalli CIDR di sottorete](subnet-sizing.md).
1. Per **Gateway NAT**, scegli **1 per AZ** per migliorare la resilienza.
1. Se l'applicazione comunica utilizzando indirizzi IPv6, per **Gateway Internet egress-only**, scegli **Sì**.
1. Per **Endpoint VPC**, se le istanze devono accedere a un bucket S3, mantieni il **Gateway S3** predefinito. Altrimenti, le istanze nella tua sottorete privata non possono accedere ad Amazon S3. Questa opzione è gratuita, quindi puoi mantenere l'impostazione predefinita se in futuro prevedi di utilizzare un bucket S3. Se scegli **Nessuno**, puoi sempre aggiungere un endpoint VPC gateway in un secondo momento.
1. Per **Opzioni DNS**, deseleziona **Abilita i nomi host DNS**.
1. Seleziona **Crea VPC**.
## 2. Distribuzione dell'applicazione
Idealmente, hai finito di testare i tuoi server in un ambiente di sviluppo o test e creato gli script o le immagini che utilizzerai per implementare l'applicazione in produzione.
Puoi utilizzare [Amazon EC2 Auto Scaling](https://docs.aws.amazon.com/autoscaling/ec2/userguide/) per distribuire server in più zone di disponibilità e mantenere la capacità minima del server richiesta dalla tua applicazione.
**Avvio di istanze utilizzando un gruppo con scalabilità automatica**
1. Crea un modello di avvio per specificare le informazioni di configurazione necessarie per avviare le istanze EC2 utilizzando Amazon EC2 Auto Scaling. Per ulteriori informazioni, consulta la pagina [Creazione di un modello di avvio per un gruppo con scalabilità automatica](https://docs.aws.amazon.com/autoscaling/ec2/userguide/create-launch-template.html) nella *Guida per l'utente di Amazon EC2 Auto Scaling.*
1. Crea un gruppo con scalabilità automatica, ossia una raccolta di istanze EC2 con una dimensione minima, massima e desiderata. Per istruzioni dettagliate, consulta la pagina [Creazione di un gruppo con scalabilità automatica utilizzando un modello di avvio](https://docs.aws.amazon.com/autoscaling/ec2/userguide/create-asg-launch-template.html) nella *Guida per l'utente di Amazon EC2 Auto Scaling.*
1. Crea un sistema di bilanciamento del carico, che distribuisce il traffico in modo uniforme nel gruppo con scalabilità automatica, e collega il sistema di bilanciamento del carico al gruppo con scalabilità automatica. Per ulteriori informazioni, consulta la [Guida per l'utente di Elastic Load Balancing](https://docs.aws.amazon.com/elasticloadbalancing/latest/userguide/) e [Utilizzo di Elastic Load Balancing](https://docs.aws.amazon.com/autoscaling/ec2/userguide/autoscaling-load-balancer.html) nella *Guida per l'utente di Amazon EC2 Auto Scaling*.
## 3. Test della configurazione
Dopo aver completato l'implementazione dell'applicazione, potrai testarla. Se l'applicazione non è in grado di inviare o ricevere il traffico previsto, puoi utilizzare Sistema di analisi della reperibilità per risolvere i problemi. Ad esempio, Sistema di analisi della reperibilità può identificare i problemi di configurazione relativi alle tabelle di instradamento o ai gruppi di sicurezza. Per ulteriori informazioni, consulta la [Guida di Reachability Analyzer](https://docs.aws.amazon.com/vpc/latest/reachability/).
## 4. Eliminazione
Quando la configurazione non è più necessaria, è possibile eliminarla. Prima di poter eliminare il VPC, è necessario eliminare il gruppo con scalabilità automatica, terminare le istanze, eliminare i gateway NAT ed eliminare il sistema di bilanciamento del carico. Per ulteriori informazioni, consulta [Eliminazione del VPC](delete-vpc.md).