翻訳は機械翻訳により提供されています。提供された翻訳内容と英語版の間で齟齬、不一致または矛盾がある場合、英語版が優先します。
VPC エンドポイントの設定
VPC エンドポイントはアウトバウンド VPC にのみ作成されます。アウトバウンド VPC は、組織内のすべての VPCs が AWS のサービス 安全に到達するためのソースとして機能します。これにより、VPC エンドポイントの管理が容易になります。また、個々の VPC に複数のエンドポイントを作成する代わりに、単一の送信元エンドポイントを使用するため、コストの最適化にもつながります。
ゲートウェイエンドポイント
ゲートウェイ VPC エンドポイントは、VPC にインターネットゲートウェイや NAT ゲートウェイを必要とせずに、Amazon Simple Storage Service (Amazon S3) および Amazon DynamoDB への信頼性の高い接続を提供します。ゲートウェイエンドポイントは、他のタイプの VPC エンドポイントとは異なり、 AWS PrivateLinkを使用しません。ゲートウェイエンドポイントは無料で提供されます。安全なチャネルを介してスポーク VPC から Amazon S3 と DynamoDB にアクセスする必要がある場合は、ゲートウェイエンドポイントを使用することをお勧めします。
インターフェイスエンドポイント
インターフェイスエンドポイントは、 のサービスと AWS エンドポイント間のプライベート通信を確立するのに役立ちます AWS PrivateLink。
アウトバウンド VPC では、必要な VPC エンドポイントを作成します。Amazon S3 と DynamoDB については、個々の VPC にゲートウェイエンドポイントを作成します。一般的に使用される VPC エンドポイントには、次のものがあります。
-
Amazon S3 Control
-
DynamoDB
-
AWS Systems Manager
アーキテクチャ
次の図は、一元化された VPC エンドポイントを使用して、EC2 インスタンスまたは他の AWS アカウント のサービスでホスト AWS のサービス されているアプリケーションがどのように到達するかを示しています。このアーキテクチャでは、別のアカウントの VPC B の EC2 インスタンスが、VPC A で作成された VPC エンドポイントを使用して Systems Manager セッションを解決できます。
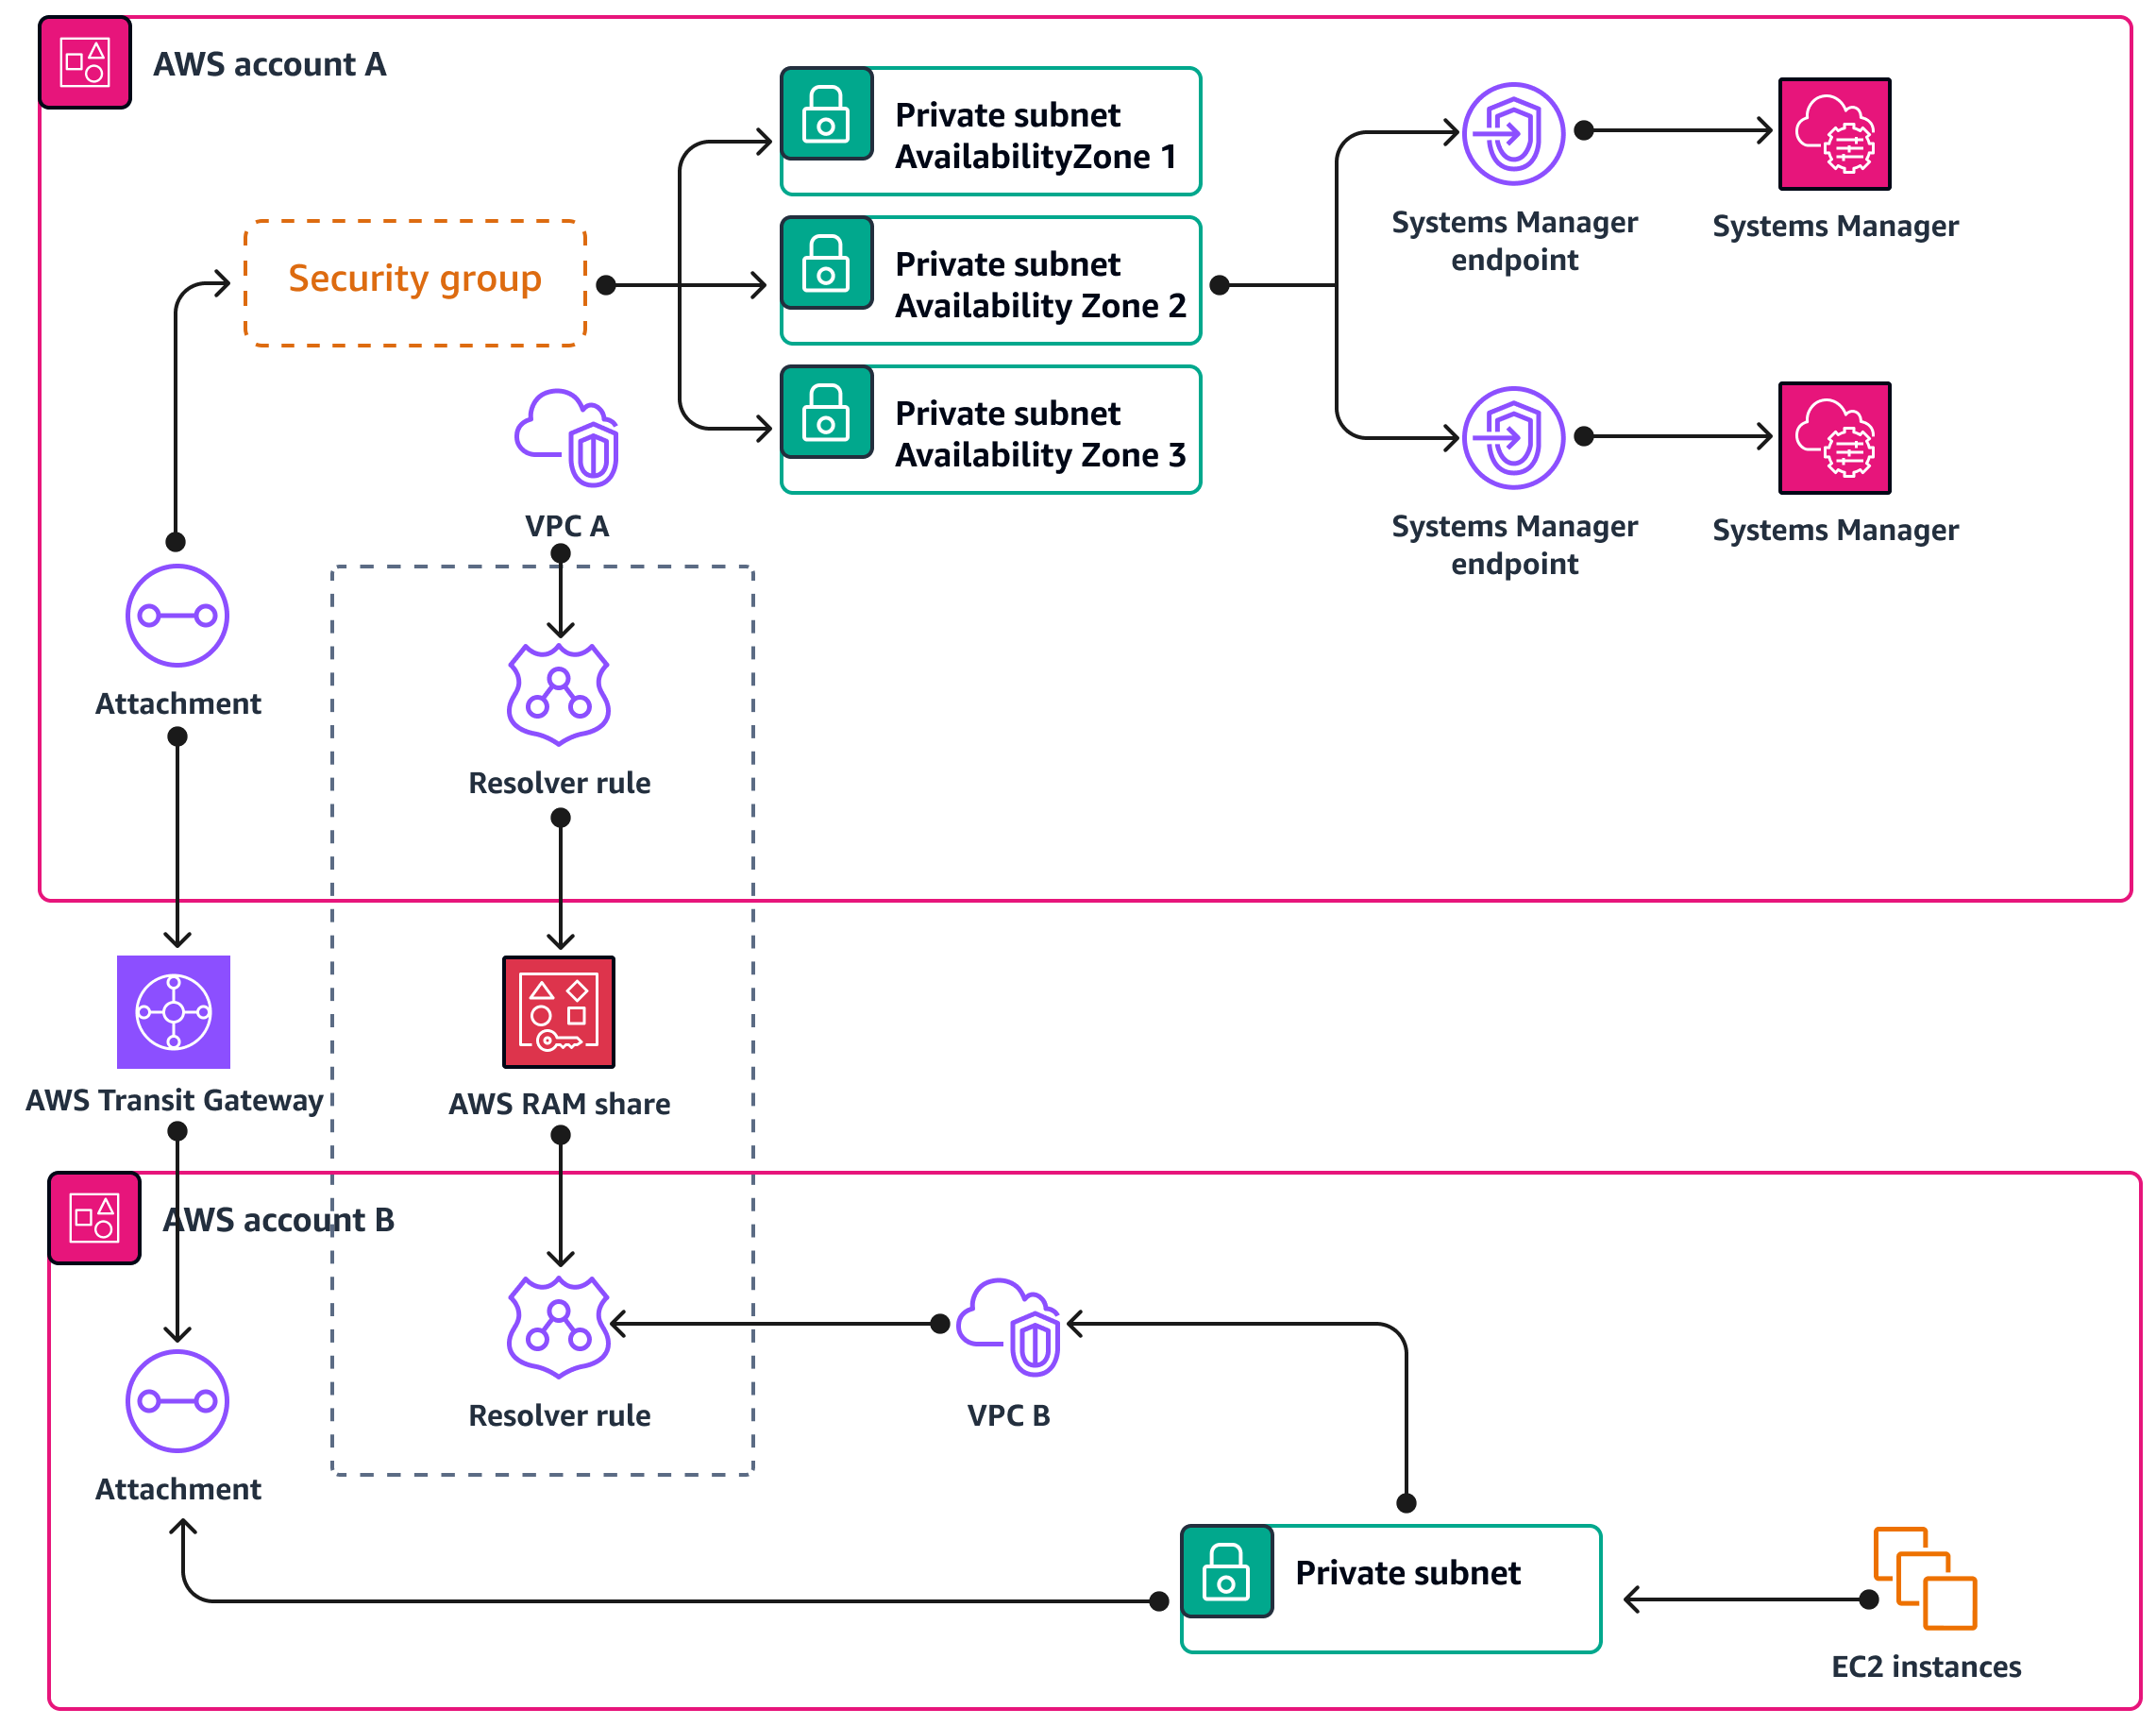
この構成では、VPC エンドポイントが組織全体で使用できる単一の一元化されたネットワークアカウントでホストされいるため、コスト削減に役立ちます。VPC エンドポイントは、1 つのアカウントから作成および管理できます。
