As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
# Criar AWS IoT recursos
Neste tutorial, você criará o AWS IoT recursos aos quais um dispositivo precisa se conectar AWS IoT Core e troque mensagens.
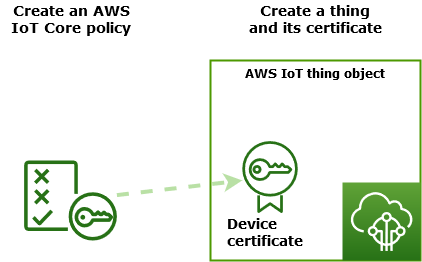
1. Crie um AWS IoT documento de política, que autorizará seu dispositivo a interagir com AWS IoT serviços.
1. Crie um objeto de coisa em AWS IoT e sua X.509 certificado do dispositivo e, em seguida, anexe o documento de política. O objeto da coisa é a representação virtual do seu dispositivo no AWS IoT registro. O certificado autentica seu dispositivo para AWS IoT Core, e o documento de política autoriza seu dispositivo a interagir com AWS IoT.
**nota**
Se estiver planejando [Criar um dispositivo virtual com o Amazon EC2](creating-a-virtual-thing.md), pule esta página e avance para [Configurar o dispositivo](configure-device.md). Você criará estes recursos quando criar suo objeto virtual.
Este tutorial usa o AWS IoT console para criar o AWS IoT recursos. Se o dispositivo for compatível com um navegador da Web, pode ser mais fácil realizar este procedimento no navegador da Web do dispositivo, pois você poderá baixar os arquivos do certificado diretamente para o dispositivo. Se executar esse procedimento em outro computador, será preciso copiar os arquivos do certificado para o dispositivo antes que eles possam ser usados pelo aplicativo de exemplo.
## Crie um AWS IoT política
Os dispositivos usam um X.509 certificado para autenticar com AWS IoT Core. O certificado tem AWS IoT políticas anexadas a ele. Essas políticas determinam quais operações do AWS IoT o dispositivo tem permissão para realizar, como assinatura ou publicação de tópicos do MQTT. Seu dispositivo apresenta seu certificado quando se conecta e envia mensagens para AWS IoT Core.
Siga as etapas para criar uma política que permita que o dispositivo execute as operações do AWS IoT que são necessárias para executar o programa de exemplo. É preciso criar a política do AWS IoT antes que possa anexá-la ao certificado do dispositivo, que você criará depois.
**Para criar um AWS IoT política**
1. No [console do AWS IoT](https://console.aws.amazon.com/iot/home), no menu esquerdo, selecione **Segurança** e, depois, selecione **Políticas**.
1. Na página **Você ainda não possui uma política**, selecione **Criar uma política**.
Se a sua conta possuir políticas existentes, selecione **Criar política**.
1. Na página **Criar uma política**:
1. Na seção **Propriedades da política**, no campo **Nome da política**, digite um nome para a política (como, por exemplo, **My\_Iot\_Policy**). Não use informações de identificação pessoal em nomes de políticas.
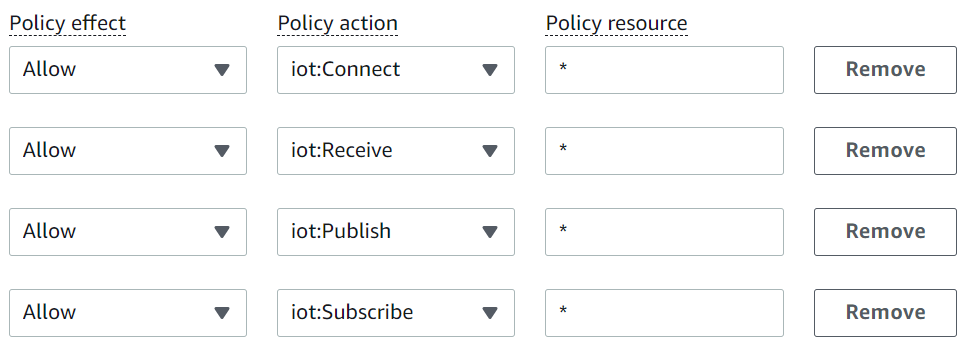
1. Na seção **Documento de política**, crie as declarações de política que concedem ou negam o acesso dos recursos às operações do AWS IoT Core . Para criar uma declaração de política que permita que todos os clientes executem ****iot:Connect****, siga as etapas a seguir:
+ No campo **Efeito da política**, selecione **Permitir**. Isso permite que os clientes que tenham essa política anexada ao certificado executem a ação listada no campo **Ação da política**.
+ No campo **Ação da política**, selecione uma ação da política, como ****iot:Connect****. As ações da política são as ações para as quais o seu dispositivo precisa de permissão para realizar ao executar o programa de exemplo a partir do SDK do dispositivo.
+ No campo **Recurso da política**, digite um nome do recurso da Amazon (ARN) ou **\***. Um **\*** para selecionar qualquer cliente (dispositivo).
Para criar as declarações de política para ****iot:Receive****, ****iot:Publish**** e ****iot:Subscribe****, selecione **Adicionar nova declaração** e repita as etapas.
**nota**
Neste início rápido, o caractere curinga (\*) é usado para simplificação. Para maior segurança, restrinja quais clientes (dispositivos) podem se conectar e publicar mensagens especificando um ARN de cliente ao invés do caractere curinga como o recurso. ARNs de cliente seguem este formato: `arn:aws:iot:{{your-region}}:{{your-aws-account}}:client/{{my-client-id}}`.
Entretanto, é preciso primeiro criar o recurso (como um dispositivo cliente ou uma sombra) antes de atribuir o ARN a uma política. Para acessar mais informações, consulte [Recursos de ação do AWS IoT Core](https://docs.aws.amazon.com/iot/latest/developerguide/iot-action-resources.html).
1. Depois de inserir as informações da sua política, selecione **Criar**.
Para obter mais informações, consulte [Como AWS IoT funciona com IAM](security_iam_service-with-iam.md).
## Criar um objeto
Dispositivos conectados a AWS IoT Core são representados por *objetos de coisa* na AWS IoT registro. Um *objeto* representa um dispositivo específico ou uma entidade lógica. Ele pode ser um dispositivo físico ou um sensor (por exemplo, uma lâmpada ou um interruptor de parede). Também pode ser uma entidade lógica, como uma instância de um aplicativo ou entidade física que não se conecta a AWS IoT, mas está relacionado a outros dispositivos que o fazem (por exemplo, um carro com sensores de motor ou um painel de controle).
**Para criar uma coisa no AWS IoT console**
1. No [console do AWS IoT](https://console.aws.amazon.com/iot/home), no menu esquerdo, selecione **Todos os dispositivos** e, depois, selecione **Objetos**.
1. Na página **Objetos**, selecione **Criar objetos**.
1. Na página **Criar objetos**, selecione **Criar uma único objeto** e, depois, selecione **Próximo**.
1. Na página **Especificar propriedades do objeto**, em **Nome do objeto**, digite um nome para o objeto, como **MyIotThing**.
Tenha cuidado ao escolher os nomes das objetos, pois não é possível alterar o nome de um objeto mais adiante.
Para alterar o nome de um objeto, é necessário criar um objeto, fornecer o novo nome e, depois, excluir o objeto antiga.
**nota**
Não use informações de identificação pessoal nos nomes de objetos. O nome do objeto pode surgir em comunicações e relatórios não criptografados.
1. Mantenha e restante dos campos desta página vazios. Escolha **Próximo**.
1. Na **Configurar o certificado do dispositivo - *opcionais*** página, escolha **Auto-generate um novo certificado (recomendado)**. Escolha **Próximo**.
1. Na página **Anexar políticas ao certificado - *opcional***, escolha a política criada na seção anterior. Nessa seção, a política foi nomeada **My\_Iot\_Policy**. Selecione **Criar grupo**.
1. Na página **Baixar certificados e chaves**:
1. Baixe cada um dos arquivos de certificado e chave e salve-os para uso posterior. Será preciso instalar esses arquivos no seu dispositivo.
Ao salvar os arquivos de certificado, nomeie-os conforme a tabela a seguir. Estes são os nomes dos arquivos usados em exemplos posteriores.
**Nomes de arquivos de certificado**
Arquivo
Caminho do arquivo
Chave privada
private.pem.key
Chave pública
(não utilizada nestes exemplos)
Certificado de dispositivo
device.pem.crt
Certificado CA raiz
Amazon-root-CA-1.pem
1. Para baixar o arquivo CA raiz dos arquivos, selecione o link **Baixar** do arquivo de certificado CA raiz correspondente ao tipo de endpoint de dados e pacote de criptografia sendo usado. Neste tutorial, selecione **Baixar** à direita da **Chave RSA de 2048 bits: Amazon Root CA 1** e baixe o arquivo de certificado **Chave RSA de 2048 bits: Amazon Root CA 1**.
**Importante**
É preciso salvar os arquivos de certificado antes de sair da página. Após sair desta página no console, você não terá mais acesso aos arquivos de certificado.
Caso tenha se esquecido de baixar os arquivos de certificado criados nesta etapa, será preciso sair desta tela do console, acessar a lista de objetos no console, excluir o objeto criado e reiniciar o procedimento do início.
1. Escolha **Concluído**.
Após concluir esse procedimento, você deve ser capaz de encontrar o novo objeto na lista de objetos.