Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Erstellen Sie einen FTP-enabled Server
File Transfer Protocol (FTP) ist ein Netzwerkprotokoll, das für die Übertragung von Daten verwendet wird. FTP verwendet einen separaten Kanal für Steuerung und Datenübertragung. Der Steuerkanal ist geöffnet, bis er beendet wird oder eine Zeitüberschreitung bei Inaktivität auftritt. Der Datenkanal ist für die Dauer der Übertragung aktiv. FTP verwendet Klartext und unterstützt keine Verschlüsselung des Datenverkehrs.
Anmerkung
Wenn Sie FTP aktivieren, müssen Sie die Option für den internen Zugriff für den VPC-hosted Endpunkt auswählen. Wenn Ihr Server Daten über das öffentliche Netzwerk übertragen soll, müssen Sie sichere Protokolle wie SFTP oder FTPS verwenden.
Anmerkung
Wichtige Überlegungen zu Network Load Balancern finden Sie unter. Vermeiden Sie es, NLBs und NATs vor AWS Transfer Family Server
So erstellen Sie einen Server FTP-enabled
-
Öffnen Sie die AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
und wählen Sie im Navigationsbereich Server aus. Wählen Sie dann Server erstellen aus. -
Wählen Sie unter Protokolle auswählen die Option FTP aus , und klicken Sie dann auf Weiter.
-
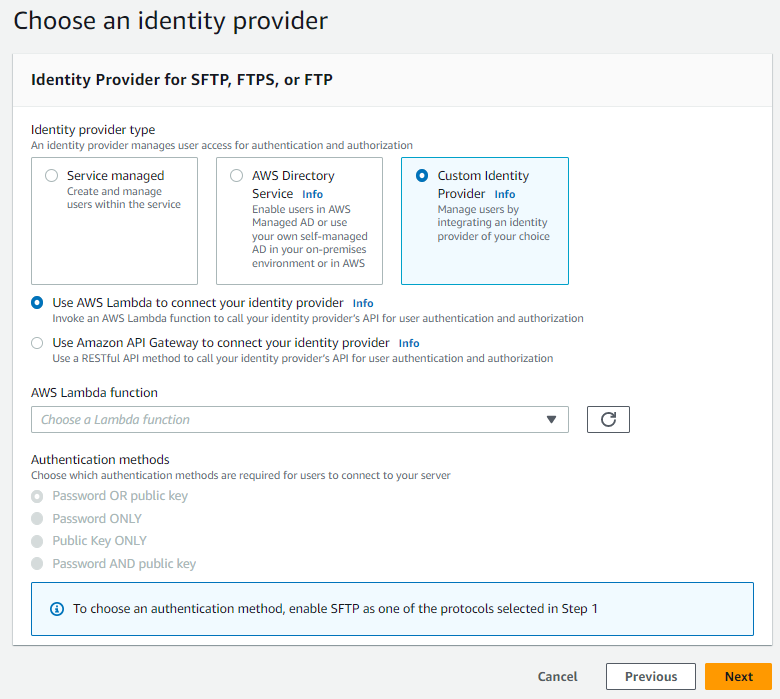
Wählen Sie unter Wählen Sie einen Identitätsanbieter den Identitätsanbieter aus, den Sie für die Verwaltung des Benutzerzugriffs verwenden möchten. Ihnen stehen folgende Optionen zur Verfügung:
-
AWS Directory Service for Microsoft Active Directory— Sie geben ein Directory Service Verzeichnis für den Zugriff auf den Endpunkt an. Auf diese Weise können Sie die in Ihrem Active Directory gespeicherten Anmeldeinformationen verwenden, um Ihre Benutzer zu authentifizieren. Weitere Informationen zur Arbeit mit AWS Managed Microsoft AD Identitätsanbietern finden Sie unterVerwenden AWS Verzeichnisdienst für Microsoft Active Directory.
Anmerkung
-
Cross-Account und Geteilte Verzeichnisse werden für nicht unterstützt AWS Managed Microsoft AD.
-
Um einen Server mit Directory Service als Identitätsanbieter einzurichten, müssen Sie einige Directory Service Berechtigungen hinzufügen. Details hierzu finden Sie unter Bevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory.
-
-
Benutzerdefinierter Identitätsanbieter — Wählen Sie eine der folgenden Optionen:
-
Verwenden Sie AWS Lambda , um Ihren Identitätsanbieter zu verbinden — Sie können einen vorhandenen Identitätsanbieter verwenden, der durch eine Lambda-Funktion unterstützt wird. Sie geben den Namen der Lambda-Funktion an. Weitere Informationen finden Sie unter Verwenden AWS Lambda um Ihren Identitätsanbieter zu integrieren.
-
Verwenden Sie Amazon API Gateway, um Ihren Identitätsanbieter zu verbinden — Sie können eine API-Gateway-Methode erstellen, die von einer Lambda-Funktion unterstützt wird und als Identitätsanbieter verwendet werden kann. Sie geben eine Amazon API Gateway-URL und eine Aufrufrolle an. Weitere Informationen finden Sie unter Verwenden Sie Amazon API Gateway, um Ihren Identitätsanbieter zu integrieren.
-
-
-
Wählen Sie Weiter aus.
-
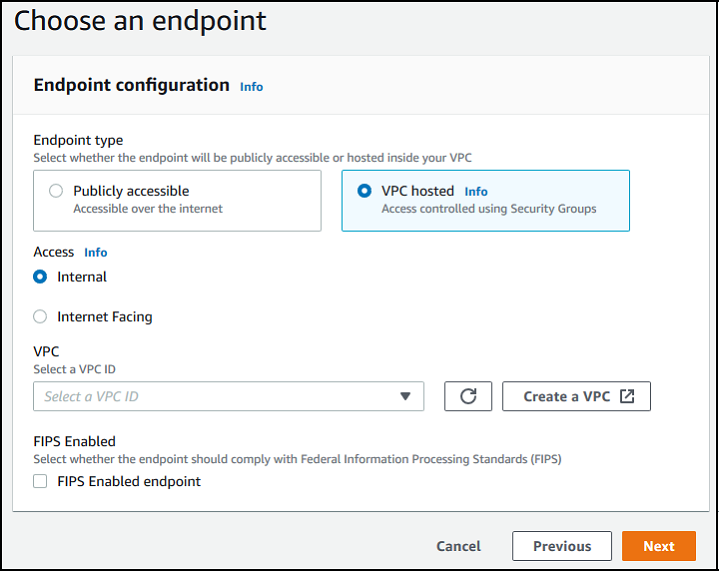
Gehen Sie unter Wählen Sie einen Endpunkt wie folgt vor:
Anmerkung
FTP-Server für Transfer Family werden über Port 21 (Steuerkanal) und den Portbereich 8192—8200 (Datenkanal) betrieben.
-
Wählen Sie als Endpunkttyp die Option VPC Hosted aus, um den Endpunkt Ihres Servers zu hosten. Informationen zur Einrichtung Ihres VPC-gehosteten Endpunkts finden Sie unter. Erstellen Sie einen Server in einer virtuellen privaten Cloud
Anmerkung
Öffentlich zugängliche Endpoints werden nicht unterstützt.
-
Lassen Sie für FIPS Enabled das Kontrollkästchen FIPS Enabled Endpoint deaktiviert.
Anmerkung
FIPS-enabled Endpunkte werden für FTP-Server nicht unterstützt.
-
Wählen Sie Weiter aus.
-
-
Wählen Sie auf der Seite „Domain auswählen“ den AWS Speicherdienst aus, den Sie zum Speichern und Zugreifen auf Ihre Daten über das ausgewählte Protokoll verwenden möchten.
-
Wählen Sie Amazon S3, um Ihre Dateien als Objekte über das gewählte Protokoll zu speichern und darauf zuzugreifen.
-
Wählen Sie Amazon EFS, um Ihre Dateien in Ihrem Amazon EFS-Dateisystem über das gewählte Protokoll zu speichern und darauf zuzugreifen.
Wählen Sie Weiter aus.
-
-
Gehen Sie unter Zusätzliche Details konfigurieren wie folgt vor:
-
Geben Sie für die Protokollierung eine vorhandene Protokollgruppe an oder erstellen Sie eine neue (Standardoption).

Wenn Sie „Loggruppe erstellen“ wählen, wird in der CloudWatch Konsole (https://console.aws.amazon.com/cloudwatch/
) die Seite „Loggruppe erstellen“ geöffnet. Weitere Informationen finden Sie unter Erstellen einer Protokollgruppe in CloudWatch Protokollen. -
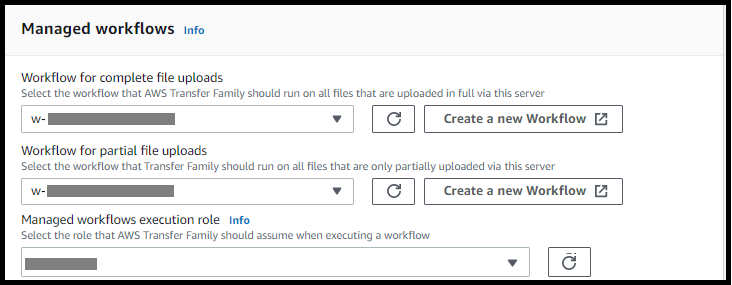
(Optional) Wählen Sie für verwaltete Workflows Workflow-IDs (und eine entsprechende Rolle) aus, die Transfer Family bei der Ausführung des Workflows annehmen soll. Sie können einen Workflow auswählen, der bei einem vollständigen Upload ausgeführt wird, und einen anderen, der bei einem teilweisen Upload ausgeführt werden soll. Weitere Informationen zur Verarbeitung Ihrer Dateien mithilfe verwalteter Workflows finden Sie unterAWS Transfer Family verwaltete Workflows.
-
Wählen Sie für die Optionen für kryptografische Algorithmen eine Sicherheitsrichtlinie aus, die die kryptografischen Algorithmen enthält, die für die Verwendung durch Ihren Server aktiviert sind.
Anmerkung
Transfer Family weist Ihrem FTP-Server die neueste Sicherheitsrichtlinie zu. Da das FTP-Protokoll jedoch keine Verschlüsselung verwendet, verwenden FTP-Server keinen der Sicherheitsrichtlinien-Algorithmen. Sofern Ihr Server nicht auch das FTPS- oder SFTP-Protokoll verwendet, bleibt die Sicherheitsrichtlinie ungenutzt.
-
Lassen Sie das Feld für den Server-Hostschlüssel leer.
-
(Optional) Geben Sie für Tags für Schlüssel und Wert ein oder mehrere Tags als Schlüssel-Wert-Paare ein und wählen Sie dann Tag hinzufügen aus.
-
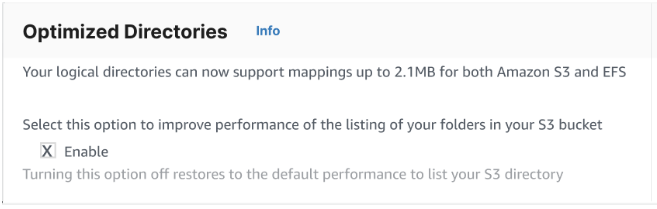
Sie können die Leistung Ihrer Amazon S3-Verzeichnisse optimieren. Nehmen wir zum Beispiel an, Sie gehen in Ihr Home-Verzeichnis und Sie haben 10.000 Unterverzeichnisse. Mit anderen Worten, Ihr Amazon S3-Bucket hat 10.000 Ordner. Wenn Sie in diesem Szenario den Befehl
ls(list) ausführen, dauert der Listenvorgang zwischen sechs und acht Minuten. Wenn Sie jedoch Ihre Verzeichnisse optimieren, dauert dieser Vorgang nur wenige Sekunden.Wenn Sie Ihren Server mithilfe der Konsole erstellen, sind optimierte Verzeichnisse standardmäßig aktiviert. Wenn Sie Ihren Server mithilfe der API erstellen, ist dieses Verhalten standardmäßig nicht aktiviert.
-
Wählen Sie Weiter aus.
-
(Optional) Sie können AWS Transfer Family Server so konfigurieren, dass Ihren Endbenutzern benutzerdefinierte Meldungen wie Unternehmensrichtlinien oder Geschäftsbedingungen angezeigt werden. Sie können Benutzern, die sich erfolgreich authentifiziert haben, auch eine benutzerdefinierte Nachricht des Tages (MOTD) anzeigen.
Geben Sie unter Banner Pre-authentication anzeigen in das Textfeld Banner anzeigen die Textnachricht ein, die Sie Ihren Benutzern vor der Authentifizierung anzeigen möchten, und geben Sie in das Textfeld Post-authentication Displaybanner den Text ein, den Sie Ihren Benutzern nach erfolgreicher Authentifizierung anzeigen möchten.
-
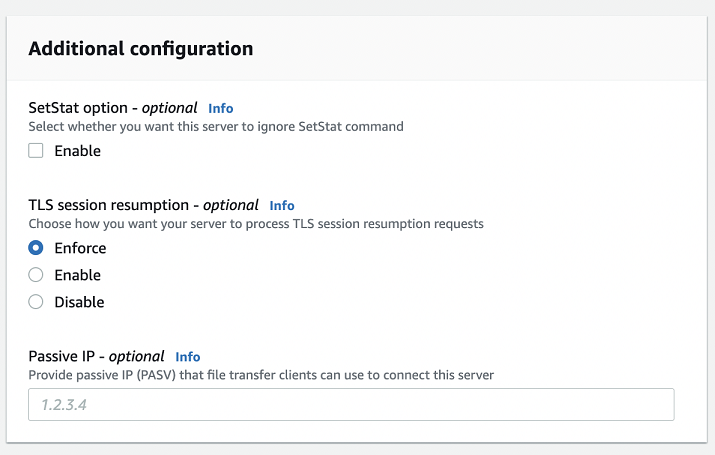
(Optional) Sie können die folgenden zusätzlichen Optionen konfigurieren.
-
SetStat Option: Aktivieren Sie diese Option, um den Fehler zu ignorieren, der generiert wird, wenn ein Client versucht, sie für eine Datei
SETSTATzu verwenden, die Sie in einen Amazon S3-Bucket hochladen. Weitere Informationen finden Sie in derSetStatOptionDokumentation zum ProtocolDetails Thema. -
Wiederaufnahme der TLS-Sitzung: bietet einen Mechanismus zur Wiederaufnahme oder gemeinsamen Nutzung eines ausgehandelten geheimen Schlüssels zwischen der Steuerung und der Datenverbindung für eine FTPS-Sitzung. Weitere Informationen finden Sie in der
TlsSessionResumptionModeDokumentation zum Thema. ProtocolDetails -
Passive IP: Zeigt den passiven Modus für FTP- und FTPS-Protokolle an. Geben Sie eine einzelne IPv4-Adresse ein, z. B. die öffentliche IP-Adresse einer Firewall, eines Routers oder eines Load Balancers. Weitere Informationen finden Sie in der
PassiveIpDokumentation zum ProtocolDetails Thema.
-
-
-
Überprüfen Sie unter Prüfen und erstellen Ihre Auswahl.
-
Wenn Sie eine davon bearbeiten möchten, wählen Sie neben dem Schritt Bearbeiten aus.
Anmerkung
Sie müssen jeden Schritt nach dem Schritt, den Sie bearbeiten möchten, überprüfen.
-
Wenn Sie keine Änderungen vorgenommen haben, wählen Sie Create server, um Ihren Server zu erstellen. Sie gelangen zur Seite Servers (Server) (siehe unten), auf der der neue Server aufgelistet ist.
-
Es kann einige Minuten dauern, bis der Status Ihres neuen Servers in Online geändert wird. Ab diesem Zeitpunkt kann der Server Dateioperationen für die Benutzer ausführen.
Nächste Schritte — Fahren Sie im nächsten Schritt mit Arbeiten mit benutzerdefinierten Identitätsanbietern dem Einrichten von Benutzern fort.
