Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Crea un FTP-enabled server
File Transfer Protocol (FTP) è un protocollo di rete utilizzato per il trasferimento di dati. FTP utilizza un canale separato per il controllo e il trasferimento dei dati. Il canale di controllo è aperto fino al termine o al timeout di inattività. Il canale dati è attivo per tutta la durata del trasferimento. L'FTP utilizza testo non crittografato e non supporta la crittografia del traffico.
Nota
Quando abiliti FTP, devi scegliere l'opzione di accesso interno per l' VPC-hosted endpoint. Se è necessario che il server consenta ai dati di attraversare la rete pubblica, è necessario utilizzare protocolli sicuri, come SFTP o FTPS.
Nota
Per importanti considerazioni sui Network Load Balancer, vedere. Evita di posizionare NLB e NAT davanti a AWS Transfer Family server
Per creare un server FTP-enabled
-
Apri la AWS Transfer Family console all'indirizzo https://console.aws.amazon.com/transfer/
e seleziona Server dal pannello di navigazione, quindi scegli Crea server. -
In Scegli i protocolli, seleziona FTP, quindi scegli Avanti.
-
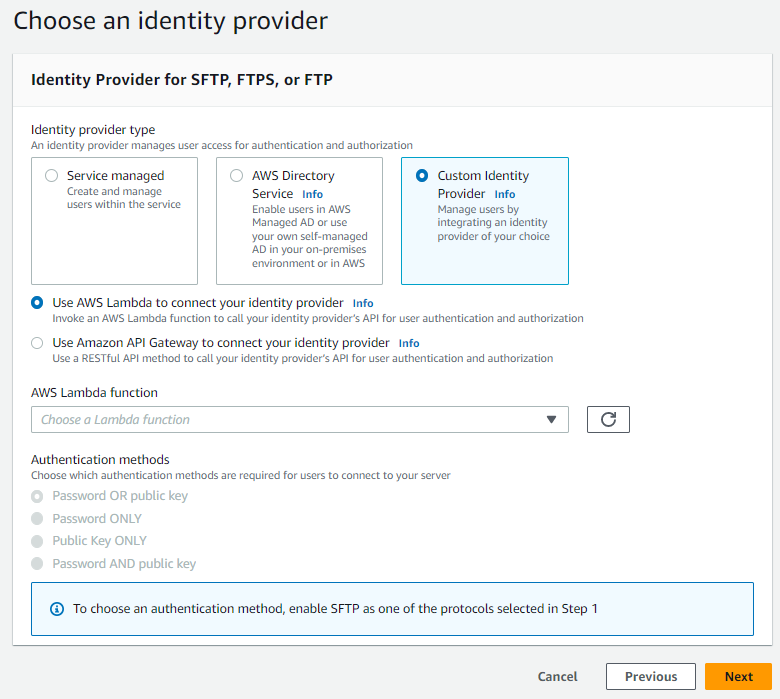
In Scegli un provider di identità, scegli il provider di identità che desideri utilizzare per gestire l'accesso degli utenti. Sono disponibili le seguenti opzioni:
-
AWS Directory Service for Microsoft Active Directory— Fornisci una Servizio di directory directory per accedere all'endpoint. In questo modo, puoi utilizzare le credenziali archiviate in Active Directory per autenticare i tuoi utenti. Per saperne di più su come lavorare con i provider di AWS Managed Microsoft AD identità, consulta. Utilizzo AWS Servizio di elenco per Microsoft Active Directory
Nota
-
Cross-Account e le directory condivise non sono supportate per AWS Managed Microsoft AD.
-
Per configurare un server con Directory Service come provider di identità, è necessario aggiungere alcune Servizio di directory autorizzazioni. Per informazioni dettagliate, vedi Prima di iniziare a usare AWS Directory Service for Microsoft Active Directory.
-
-
Provider di identità personalizzato: scegli una delle seguenti opzioni:
-
AWS Lambda Utilizzalo per connettere il tuo provider di identità: puoi utilizzare un provider di identità esistente, supportato da una funzione Lambda. Fornisci il nome della funzione Lambda. Per ulteriori informazioni, consulta Utilizzo AWS Lambda per integrare il tuo provider di identità.
-
Usa Amazon API Gateway per connettere il tuo provider di identità: puoi creare un metodo API Gateway supportato da una funzione Lambda da utilizzare come provider di identità. Fornisci un URL di Amazon API Gateway e un ruolo di chiamata. Per ulteriori informazioni, consulta Usare Amazon API Gateway per integrare il tuo provider di identità.
-
-
-
Scegli Avanti.
-
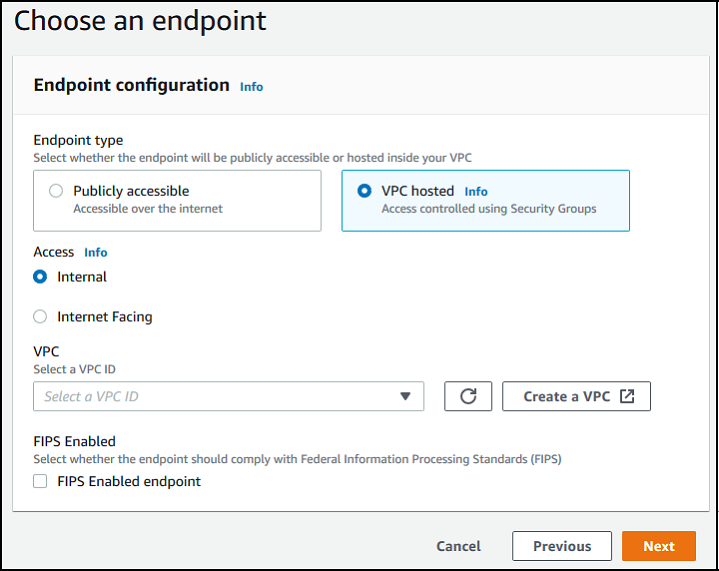
In Scegli un endpoint, procedi come segue:
Nota
I server FTP per Transfer Family funzionano sulla porta 21 (canale di controllo) e sull'intervallo di porte 8192—8200 (canale dati).
-
Per il tipo di endpoint, scegli VPC hosted per ospitare l'endpoint del tuo server. Per informazioni sulla configurazione del tuo endpoint ospitato su VPC, consulta. Crea un server in un cloud privato virtuale
Nota
Gli endpoint accessibili al pubblico non sono supportati.
-
Per FIPS Enabled, mantieni deselezionata la casella di controllo FIPS Enabled.
Nota
FIPS-enabled gli endpoint non sono supportati per i server FTP.
-
Scegli Avanti.
-
-
Nella pagina Scegli il dominio, scegli il servizio AWS di archiviazione che desideri utilizzare per archiviare e accedere ai tuoi dati tramite il protocollo selezionato.
-
Scegli Amazon S3 per archiviare e accedere ai tuoi file come oggetti tramite il protocollo selezionato.
-
Scegli Amazon EFS per archiviare e accedere ai tuoi file nel tuo file system Amazon EFS tramite il protocollo selezionato.
Scegli Avanti.
-
-
In Configurazione dei dettagli aggiuntivi, procedi come segue:
-
Per la registrazione, specifica un gruppo di log esistente o creane uno nuovo (l'opzione predefinita).

Se si sceglie Crea gruppo di log, la CloudWatch console (https://console.aws.amazon.com/cloudwatch/
) apre la pagina Crea gruppo di log. Per i dettagli, consulta Creare un gruppo di CloudWatch log in Logs. -
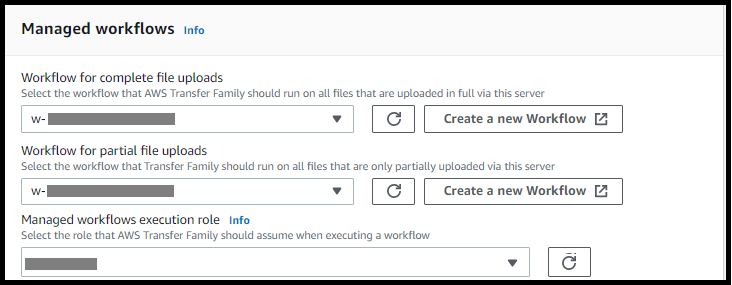
(Facoltativo) Per i flussi di lavoro gestiti, scegli gli ID del flusso di lavoro (e un ruolo corrispondente) che Transfer Family deve assumere durante l'esecuzione del flusso di lavoro. Puoi scegliere un flusso di lavoro da eseguire dopo un caricamento completo e un altro da eseguire su un caricamento parziale. Per saperne di più sull'elaborazione dei file utilizzando flussi di lavoro gestiti, consultaAWS Transfer Family flussi di lavoro gestiti.
-
Per le opzioni relative agli algoritmi crittografici, scegli una politica di sicurezza che contenga gli algoritmi crittografici abilitati all'uso dal tuo server.
Nota
Transfer Family assegna la politica di sicurezza più recente al tuo server FTP. Tuttavia, poiché il protocollo FTP non utilizza alcuna crittografia, i server FTP non utilizzano nessuno degli algoritmi delle politiche di sicurezza. A meno che il server non utilizzi anche il protocollo FTPS o SFTP, la politica di sicurezza rimane inutilizzata.
-
Per Server Host Key, mantienila vuota.
-
(Facoltativo) Per Tag, per Chiave e Valore, inserisci uno o più tag come coppie chiave-valore, quindi scegli Aggiungi tag.
-
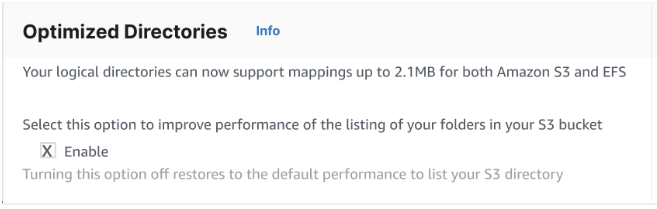
Puoi ottimizzare le prestazioni per le tue directory Amazon S3. Ad esempio, supponi di accedere alla tua home directory e di avere 10.000 sottodirectory. In altre parole, il tuo bucket Amazon S3 contiene 10.000 cartelle. In questo scenario, se si esegue il comando
ls(list), l'operazione di elenco richiede dai sei agli otto minuti. Tuttavia, se ottimizzate le directory, questa operazione richiede solo pochi secondi.Quando si crea il server utilizzando la console, le directory ottimizzate sono abilitate per impostazione predefinita. Se crei il tuo server utilizzando l'API, questo comportamento non è abilitato per impostazione predefinita.
-
Scegli Avanti.
-
(Facoltativo) È possibile configurare AWS Transfer Family i server per visualizzare messaggi personalizzati, ad esempio politiche organizzative o termini e condizioni, agli utenti finali. È inoltre possibile visualizzare Message of The Day (MOTD) personalizzato agli utenti che si sono autenticati correttamente.
Per Display banner, nella casella di testo del banner di Pre-authentication visualizzazione, inserisci il messaggio di testo che desideri mostrare agli utenti prima che si autentichino e, nella casella di testo del banner di Post-authentication visualizzazione, inserisci il testo che desideri mostrare agli utenti dopo che si sono autenticati con successo.
-
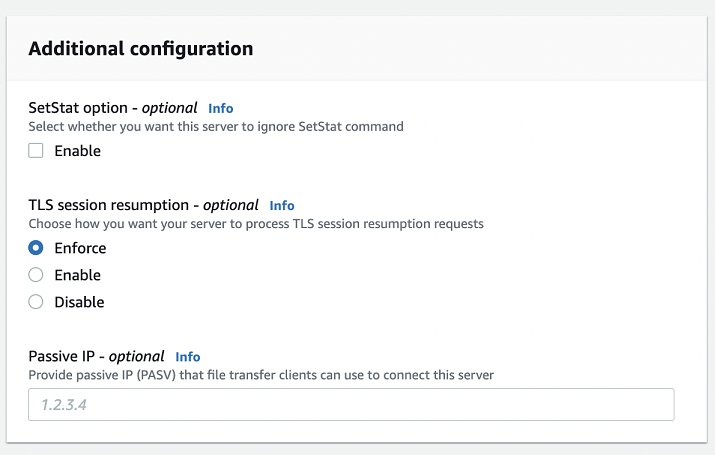
(Facoltativo) È possibile configurare le seguenti opzioni aggiuntive.
-
SetStat opzione: abilita questa opzione per ignorare l'errore generato quando un client tenta di utilizzarlo
SETSTATsu un file che stai caricando in un bucket Amazon S3. Per ulteriori dettagli, consulta laSetStatOptiondocumentazione nell'argomento. ProtocolDetails -
Ripresa della sessione TLS: fornisce un meccanismo per riprendere o condividere una chiave segreta negoziata tra il controllo e la connessione dati per una sessione FTPS. Per ulteriori dettagli, consulta la documentazione nell'argomento.
TlsSessionResumptionModeProtocolDetails -
IP passivo: indica la modalità passiva, per i protocolli FTP e FTPS. Inserisci un singolo indirizzo IPv4, ad esempio l'indirizzo IP pubblico di un firewall, router o load balancer. Per ulteriori dettagli, consulta la
PassiveIpdocumentazione nell'ProtocolDetailsargomento.
-
-
-
In Rivedi e crea, rivedi le tue scelte.
-
Se desideri modificarne una, scegli Modifica accanto al passaggio.
Nota
Devi rivedere ogni passaggio dopo il passaggio che hai scelto di modificare.
-
Se non sono state apportate modifiche, scegli Crea server per creare il tuo server. Viene visualizzata la pagina Servers (Server), mostrata di seguito, in cui è elencato il nuovo server.
-
Potrebbero essere necessari un paio di minuti prima che lo stato del nuovo server passi a Online. A questo punto, il server può eseguire operazioni sui file per gli utenti.
Passaggi successivi: per il passaggio successivo, continua con Lavorare con provider di identità personalizzati la configurazione degli utenti.
