Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Crea un SFTP-enabled server
Secure Shell (SSH) File Transfer Protocol (SFTP) è un protocollo di rete utilizzato per il trasferimento sicuro dei dati su Internet. Il protocollo supporta la piena funzionalità di sicurezza e autenticazione di SSH. È ampiamente utilizzato per lo scambio di dati, comprese le informazioni sensibili, tra partner commerciali in una varietà di settori come i servizi finanziari, l'assistenza sanitaria, la vendita al dettaglio e la pubblicità.
Nota quanto segue
-
I server SFTP per Transfer Family funzionano sulla porta 22. Per gli VPC-hosted endpoint, i server SFTP Transfer Family possono funzionare anche sulla porta 2222, 2223 o 22000. Per informazioni dettagliate, vedi Crea un server in un cloud privato virtuale.
-
Gli endpoint pubblici non possono limitare il traffico tramite gruppi di sicurezza. Per utilizzare i gruppi di sicurezza con il server Transfer Family, è necessario ospitare l'endpoint del server all'interno di un cloud privato virtuale (VPC) come descritto in. Crea un server in un cloud privato virtuale
Consulta anche
-
Forniamo un AWS CDK esempio per la creazione di un server SFTP Transfer Family. L'esempio utilizza TypeScript ed è disponibile GitHub qui
. -
Per una panoramica su come implementare un server Transfer Family all'interno di un VPC, consulta Usa l'elenco di indirizzi IP consentiti per proteggere i tuoi server. AWS Transfer Family
Per creare un server SFTP-enabled
-
Apri la AWS Transfer Family console all'indirizzo https://console.aws.amazon.com/transfer/
e seleziona Server dal pannello di navigazione, quindi scegli Crea server. -
In Scegli i protocolli, seleziona SFTP, quindi scegli Avanti.
-
In Scegli un provider di identità, scegli il provider di identità che desideri utilizzare per gestire l'accesso degli utenti. Sono disponibili le seguenti opzioni:
-
Servizio gestito: memorizzi le identità e le chiavi degli utenti. AWS Transfer Family
-
AWS Directory Service for Microsoft Active Directory— Fornisci una Servizio di directory directory per accedere all'endpoint. In questo modo, puoi utilizzare le credenziali archiviate in Active Directory per autenticare i tuoi utenti. Per saperne di più su come lavorare con i provider di AWS Managed Microsoft AD identità, consulta. Utilizzo AWS Servizio di elenco per Microsoft Active Directory
Nota
-
Cross-Account e le directory condivise non sono supportate per AWS Managed Microsoft AD.
-
Per configurare un server con Directory Service come provider di identità, è necessario aggiungere alcune Servizio di directory autorizzazioni. Per informazioni dettagliate, vedi Prima di iniziare a usare AWS Directory Service for Microsoft Active Directory.
-
-
Provider di identità personalizzato: scegli una delle seguenti opzioni:
-
AWS Lambda Utilizzalo per connettere il tuo provider di identità: puoi utilizzare un provider di identità esistente, supportato da una funzione Lambda. Fornisci il nome della funzione Lambda. Per ulteriori informazioni, consulta Utilizzo AWS Lambda per integrare il tuo provider di identità.
-
Usa Amazon API Gateway per connettere il tuo provider di identità: puoi creare un metodo API Gateway supportato da una funzione Lambda da utilizzare come provider di identità. Fornisci un URL di Amazon API Gateway e un ruolo di chiamata. Per ulteriori informazioni, consulta Usare Amazon API Gateway per integrare il tuo provider di identità.
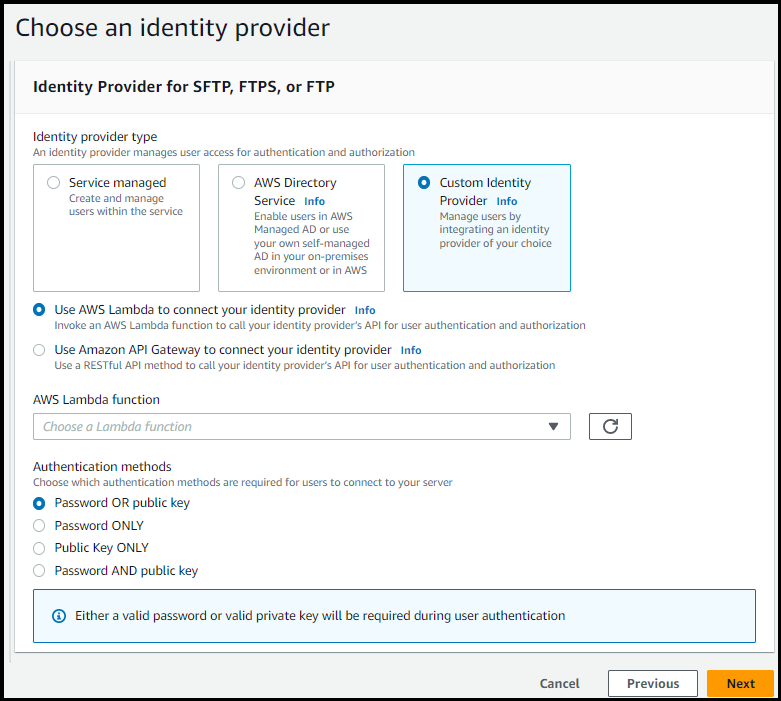
-
-
-
Scegli Avanti.
-
In Scegli un endpoint, procedi come segue:
-
Per il tipo di endpoint, scegli il tipo di endpoint accessibile al pubblico. Per un endpoint ospitato su VPC, consulta. Crea un server in un cloud privato virtuale
-
Per il tipo di indirizzo IP, scegli IPv4 (predefinito) per la compatibilità con le versioni precedenti o per abilitare le connessioni IPv4 e IPv6 Dual-stack al tuo endpoint.
Nota
Dual-stack la modalità consente all'endpoint Transfer Family di comunicare con client abilitati sia per IPv4 che per IPv6. Ciò consente di passare gradualmente dai sistemi basati su IPv4 a IPv6 senza dover passare tutti in una volta.
-
(Facoltativo) Per Nome host personalizzato, scegli Nessuno.
Si ottiene un nome host del server fornito da. AWS Transfer Family Il nome host del server ha il formato
serverId.server.transfer.regionId.amazonaws.comPer un nome host personalizzato, si specifica un alias personalizzato per l'endpoint del server. Per saperne di più sull'utilizzo di nomi host personalizzati, consulta. Lavorare con nomi host personalizzati
-
(Facoltativo) Per FIPS Enabled, seleziona la casella di controllo FIPS Endpoint abilitato per assicurarti che l'endpoint sia conforme ai Federal Information Processing Standards (FIPS).
Nota
FIPS-enabled gli endpoint sono disponibili solo nelle regioni del Nord America. AWS Per le regioni disponibili, consulta gli AWS Transfer Family endpoint e le quote nel. Riferimenti generali di AWS Per ulteriori informazioni su FIPS, vedere Federal Information Processing Standard (FIPS) 140-2.
-
Scegli Avanti.
-
-
Nella pagina Scegli il dominio, scegli il servizio AWS di archiviazione che desideri utilizzare per archiviare e accedere ai tuoi dati tramite il protocollo selezionato:
-
Scegli Amazon S3 per archiviare e accedere ai tuoi file come oggetti tramite il protocollo selezionato.
-
Scegli Amazon EFS per archiviare e accedere ai tuoi file nel tuo file system Amazon EFS tramite il protocollo selezionato.
Scegli Avanti.
-
-
In Configurazione dei dettagli aggiuntivi, procedi come segue:
-
Per la registrazione, specifica un gruppo di log esistente o creane uno nuovo (l'opzione predefinita). Se scegli un gruppo di log esistente, devi selezionarne uno associato al tuo Account AWS.

Se si sceglie Crea gruppo di log, la CloudWatch console (https://console.aws.amazon.com/cloudwatch/
) apre la pagina Crea gruppo di log. Per i dettagli, consulta Creare un gruppo di CloudWatch log in Logs. -
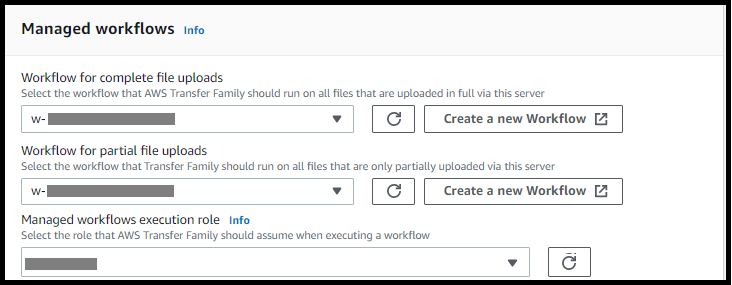
(Facoltativo) Per i flussi di lavoro gestiti, scegli gli ID del flusso di lavoro (e un ruolo corrispondente) che Transfer Family deve assumere durante l'esecuzione del flusso di lavoro. Puoi scegliere un flusso di lavoro da eseguire dopo un caricamento completo e un altro da eseguire su un caricamento parziale. Per saperne di più sull'elaborazione dei file utilizzando flussi di lavoro gestiti, consultaAWS Transfer Family flussi di lavoro gestiti.
-
Per le opzioni relative agli algoritmi crittografici, scegli una politica di sicurezza che contenga gli algoritmi crittografici abilitati all'uso dal tuo server. La nostra politica di sicurezza più recente è quella predefinita: per i dettagli, consulta. Politiche di sicurezza per AWS Transfer Family server
-
(Facoltativo) Per Server Host Key, inserisci una chiave privata RSA, ED25519 o ECDSA che verrà utilizzata per identificare il server quando i client si connettono ad esso tramite SFTP. Puoi anche aggiungere una descrizione per distinguere tra più chiavi host.
Dopo aver creato il server, puoi aggiungere ulteriori chiavi host. Avere più chiavi host è utile se si desidera ruotare le chiavi o se si desidera avere diversi tipi di chiavi, ad esempio una chiave RSA e anche una chiave ECDSA.
Nota
La sezione Server Host Key viene utilizzata solo per la migrazione degli utenti da un server esistente. SFTP-enabled
-
(Facoltativo) Per i tag, per Chiave e Valore, inserisci uno o più tag come coppie chiave-valore, quindi scegli Aggiungi tag.
-
Scegli Avanti.
-
Puoi ottimizzare le prestazioni per le tue directory Amazon S3. Ad esempio, supponi di accedere alla tua home directory e di avere 10.000 sottodirectory. In altre parole, il tuo bucket Amazon S3 contiene 10.000 cartelle. In questo scenario, se si esegue il comando
ls(list), l'operazione di elenco richiede dai sei agli otto minuti. Tuttavia, se ottimizzate le directory, questa operazione richiede solo pochi secondi.Quando si crea il server utilizzando la console, le directory ottimizzate sono abilitate per impostazione predefinita. Se crei il tuo server utilizzando l'API, questo comportamento non è abilitato per impostazione predefinita.
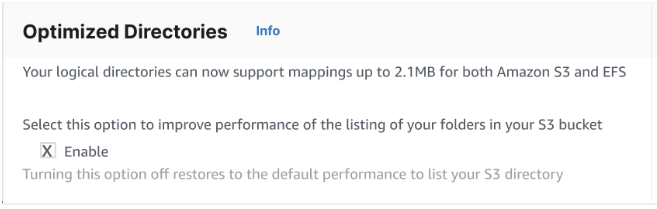
-
(Facoltativo) Configura i AWS Transfer Family server per visualizzare messaggi personalizzati come politiche organizzative o termini e condizioni agli utenti finali. Per Display banner, nella casella di testo del banner di Pre-authentication visualizzazione, inserisci il messaggio di testo che desideri mostrare agli utenti prima che si autentichino.
-
(Facoltativo) È possibile configurare le seguenti opzioni aggiuntive.
-
SetStat opzione: abilita questa opzione per ignorare l'errore generato quando un client tenta di utilizzarlo
SETSTATsu un file che stai caricando in un bucket Amazon S3. Per ulteriori dettagli, consulta laSetStatOptiondocumentazione in. ProtocolDetails -
Ripresa della sessione TLS: questa opzione è disponibile solo se hai abilitato FTPS come uno dei protocolli per questo server.
-
IP passivo: questa opzione è disponibile solo se hai abilitato FTPS o FTP come uno dei protocolli per questo server.

-
-
-
In Rivedi e crea, rivedi le tue scelte.
-
Se desideri modificarne una, scegli Modifica accanto al passaggio.
Nota
Devi rivedere ogni passaggio dopo il passaggio che hai scelto di modificare.
-
Se non sono state apportate modifiche, scegli Crea server per creare il tuo server. Viene visualizzata la pagina Servers (Server), mostrata di seguito, in cui è elencato il nuovo server.
-
Potrebbero essere necessari un paio di minuti prima che lo stato del nuovo server passi a Online. A quel punto, il tuo server può eseguire operazioni sui file, ma dovrai prima creare un utente. Per informazioni dettagliate sulla creazione di utenti, consultaGestione degli utenti per gli endpoint del server.
